انتقال ۵۲ بیتکوین سرقتی Coldcard به صندوق بازیابی؛ راهنمای بازپسگیری داراییها
اپراتورهای کلاه سفید ۵۲.۳۷ بیتکوین مرتبط با اکسپلویت Coldcard را به یک صندوق بازیابی منتقل کردند. قربانیان میتوانند با ارائه مدارک به وبسایت Crypto Recovery Trust، برای بازپسگیری داراییهای خود اقدام کنند. بهروزرسانی فریمور Coldcard کافی نیست؛ کاربران باید یک عبارت بازیابی جدید ساخته و وجوه خود را به آن منتقل کنند.

اپراتورهای کلاه سفید (Whitehat) مقدار ۵۲.۳۷ بیتکوین را که در جریان اکسپلویت کیف پولهای Coldcard در ماه ژوئیه به سرقت رفته بود، به یک آدرس مرتبط با «صندوق امانی بازیابی رمزارز» (Crypto Recovery Trust) منتقل کردند. این صندوق برای بازگرداندن بیتکوینهای بازیابیشده به مالکان اصلی پس از تأیید هویت آنها ایجاد شده است.
انتقال وجوه به صندوق امانی
الکس ثورن، مدیر تحقیقات شرکت گلکسی دیجیتال (Galaxy Digital)، اعلام کرد که این مقدار بیتکوین از خوشههای ردیابیشده «موج ۲» و ردپاهای مشخصشده با برچسبهای AA، AU و AX آمده است. این تراکنش در بلاک ۹۶۷,۹۴۸ بیتکوین ثبت شده و به گفته ثورن، ۲.۸ درصد از کل وجوه سرقترفتهای را تشکیل میدهد که تیم او در حال ردیابی آن است.
۵۲.۳۷ بیتکوین متشکل از کوینهای موج ۲ و ردپاهای AA، AU و AX در بلاک ۹۶۷,۹۴۸ در یک آدرس جدید با پیام OP_RETURN «claim:cryptorecoverytrust dot com» تجمیع شد. این وجوه کلاه سفید ۲.۸ درصد از اکسپلویت Coldcard را تشکیل میدهند.
Alex Thorn
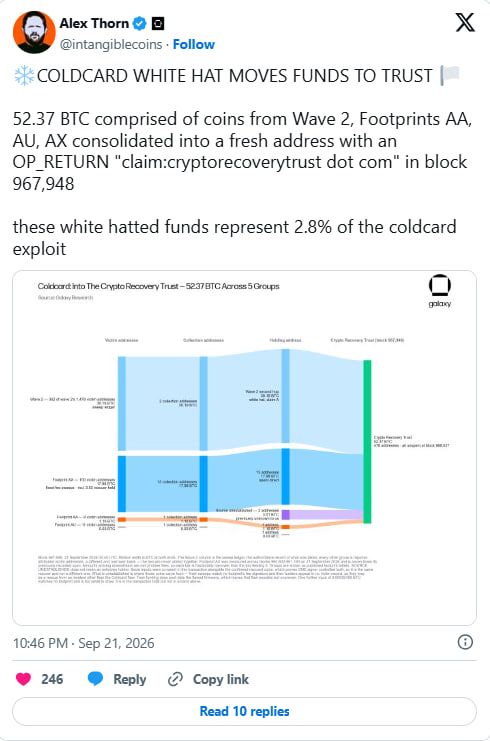
بر اساس گزارشها، تراکنش مقصد حاوی یک پیام OP_RETURN بوده که به وبسایت «claim:cryptorecoverytrust dot com» اشاره دارد. این صندوق امانی که در ایالت وایومینگ آمریکا به ثبت رسیده، وظیفه دارد داراییهای دیجیتال بازیابیشده از کیف پولهای آسیبدیده را تا زمان بررسی ادعای مالکیت، نگهداری کند.
فرآیند بازیابی و بازگرداندن داراییها
صندوق امانی بازیابی رمزارز (Crypto Recovery Trust) اعلام کرده که نقش آن، رساندن داراییهای بازیابیشده به دست مالکان قانونی از طریق یک فرآیند رسمی ثبت ادعا است. پیش از این نیز «صندوق امانی بازیابی دارایی دیجیتال» (DART) گزارش داده بود که با همکاری محققان مستقل کلاه سفید، تا تاریخ ۱۷ آگوست بیش از ۵۰ بیتکوین را از آدرسهای آسیبپذیر پیش از دسترسی هکرها، ایمن کرده بودند.
این فرآیند شامل تحلیل بلاکچین، بررسی اثبات مالکیت و غربالگری تحریمها پیش از بازگرداندن داراییهاست. وجوهی که با ادعاهای متناقض، محدودیتهای تحریمی یا разбирательства کیفری مواجه شوند، ممکن است مراحل قانونی جداگانهای را طی کنند.
ریشه مشکل: نقص در تولید عبارت بازیابی
حادثه Coldcard در ۳۰ ژوئیه و پس از آن رخ داد که مهاجمان از ضعف عبارتهای بازیابی (seed) تولیدشده توسط فریمورهای آسیبدیده سوءاستفاده کردند. شرکت Coinkite، سازنده این کیف پولها، توضیح داد که یک نقص در یکپارچهسازی فریمور باعث شده بود که فرآیند تولید عبارت بازیابی به جای استفاده از مولد اعداد تصادفی سختافزاری، از یک مولد نرمافزاری با امنیت کمتر استفاده کند.
این ضعف به مهاجمان اجازه داد تا با توجه به کاهش تصادفی بودن، کلیدهای خصوصی آسیبپذیر را به صورت آفلاین بازتولید کنند. این حادثه یک شکست در تولید عبارت بازیابی بود، نه یک کنترل از راه دور دستگاههای Coldcard.
راهکار برای کاربران آسیبدیده
شرکت Coinkite در ۳۱ ژوئیه وصلههای اضطراری را برای فریمورهای آسیبدیده منتشر کرد. آخرین نسخههای پیشنهادی در حال حاضر نسخه 5.6.2 برای دستگاههای Mk4/Mk5 و 1.5.2Q برای دستگاههای Q است.
نکته بسیار مهم این است که نصب فریمور جدید، عبارت بازیابی موجود را اصلاح نمیکند. کیف پولی که با فریمور آسیبپذیر ایجاد شده، حتی پس از بهروزرسانی نیز در معرض خطر باقی میماند، زیرا ضعف در خود عبارت بازیابی نهفته است.
به کاربرانی که عبارت بازیابی آنها تحت تأثیر این مشکل قرار گرفته، اکیداً توصیه میشود که یک عبارت بازیابی جدید با فریمور اصلاحشده ایجاد کرده و تمام وجوه خود را به کیف پول جدید منتقل کنند. قربانیانی که وجوهشان توسط کلاه سفیدها بازیابی شده، میتوانند با مراجعه به وبسایت Crypto Recovery Trust و ارائه مدارک مالکیت، برای بازپسگیری داراییهای خود اقدام کنند.
اطلاعات ارائه شده در این مقاله صرفاً برای اهداف اطلاعاتی و آموزشی است و نباید به عنوان مشاوره مالی، سرمایهگذاری یا حقوقی تلقی شود. ما توصیه میکنیم قبل از انجام هر گونه سرمایهگذاری، تحقیقات مستقل انجام دهید و با یک مشاور مالی یا حقوقی مشورت کنید.

مطالب مرتبط
 تحلیلگری با ۳۰ سال تجربه: بیتکوین ۲۰ سال دیگر هم زنده است؛ اما چرا؟
 دو محرک بزرگ برای اتریوم؛ چرا تام لی به آینده ETH امیدوار است؟
 بانک ژاپنی SBI با طرحی عجیب وارد دنیای رمزارزها شد؛ پاداش ۲۰ درصدی با بیتکوین و اتریوم
 کشف بیت کوین در معروفترین شهر آدم فضایی آمریکا؟!
 هشدار جدی گریاسکیل: بازار ارز دیجیتال ۲۰۲۶ آماده صعود شدید است
موضوعات مرتبط


میخواهید عمیقتر یاد بگیرید؟
از اخبار روزانه فراتر بروید؛ مفاهیم، پروژهها و واژهنامه را در آکادمی کیف پول مدیا کاوش کنید.


