
حمله MFA Fatigue چیست؟ هکرها چگونه از حمله خستگی احراز هویت چند عاملی استفاده میکنند؟
پوش نوتیفیکیشنها و پیامهای تایید ورود، ابزارهایی هستند که برای سریعتر و راحتتر کردن فرآیند احراز هویت چندمرحلهای (MFA) ساخته شدهاند. مسئله اینجاست که همین راحتی بیش از حد، تبدیل به خطرناکترین سلاح هکرها برای دور زدن امنیت حسابهای حساس شده است.

وقتی یک دکمهی سادهی تایید تنها مانع بین داراییهای شما و مهاجمان باشد، آنها از رباتهای خودکار استفاده میکنند تا در نامناسبترین زمان ممکن، صدها درخواست ورود برایتان ارسال کنند. کلافگی ناشی از این اعلانهای پیدرپی باعث میشود تا انگشت شما از روی عادت همیشگی، دکمهی تایید را لمس کند؛ خطای انسانی کوچکی که به راحتی یک فاجعهی امنیتی را رقم میزند. در ادامهی این مقاله بررسی میکنیم که چرا حتی سازمانهای بزرگ هم طعمهی حملهی خستگی میشوند و چگونه میتوانید با جایگزین کردن روشهای امنتر مانند عدد تطبیقی یا کلیدهای فیزیکی، یک بار برای همیشه جلوی این تاییدهای ناخواسته را بگیرید.
احراز هویت چند عاملی یا MFA چیست؟
در دنیای دیجیتال امروز، به ویژه در بازار ارزهای دیجیتال که مستقیما با سرمایهی شما سروکار دارد، محافظت از حسابهای کاربری اهمیت بسیار زیادی دارد. احراز هویت چندمرحلهای دقیقا همان سپر دفاعی قدرتمندی است که برای این کار طراحی شده است.
برای درک بهتر، خانهی خود را تصور کنید. قفل در ورودی، همان رمز عبور شماست. حالا اگر یک نگهبان هم جلوی در باشد که علاوه بر کلید، از شما کارت شناسایی هم بخواهد، شما در حال استفاده از یک سیستم امنیتی چندمرحلهای هستید. در فضای اینترنت، این نگهبان میتواند یک پیامک، یک کد موقت در اپلیکیشن یا حتی اثر انگشت شما باشد.
اما چرا این سیستم برای هکرها جذاب است؟ واقعیت این است که هکرها روزانه میلیونها رمز عبور را سرقت میکنند. وقتی آنها رمز عبور شما را به دست میآورند، سد MFA تنها چیزی است که بین آنها و داراییهای شما قرار دارد. از آنجایی که نفوذ به این لایهی امنیتی بسیار سخت است، مهاجمان دائما در تلاشند تا با روشهای فریبنده و مهندسی اجتماعی (Social Engineering: تکنیکهایی برای فریب دادن افراد جهت افشای اطلاعات محرمانه) این سد را دور بزنند.
تفاوت احراز هویت تک عاملی، دو عاملی و چند مرحله ای
برای اینکه دید بهتری نسبت به روشهای مختلف تایید هویت داشته باشیم، بیایید آنها را با هم مقایسه کنیم:
- احراز هویت تک عاملی (SFA): در این روش، شما فقط به یک عامل برای ورود نیاز دارید که معمولا همان رمز عبور است. این روش مانند خانهای است که فقط یک قفل ساده دارد و امروزه به تنهایی اصلا امن نیست.
- احراز هویت دو عاملی (2FA): در این حالت، علاوه بر رمز عبور، باید یک عامل دوم هم ارائه دهید. مثلا کدی که به گوشی شما پیامک میشود یا کدی که توسط اپلیکیشنهای تایید هویت تولید میشود.
- احراز هویت چندمرحلهای (MFA): این روش چتر گستردهتری است. هر سیستمی که دو یا بیش از دو عامل را برای ورود بخواهد، در این دسته قرار میگیرد. بنابراین 2FA خودش زیرمجموعهی MFA محسوب میشود، اما سیستم چندمرحلهای میتواند شامل سه یا چهار مرحله هم باشد (مثلا ترکیب رمز عبور، تایید پیامکی و اسکن چهره).
جایگاه MFA در تامین امنیت حساب های کاربری
امروزه MFA دیگر یک امکان تجملاتی یا ویژگی دلخواه نیست، بلکه یک ضرورت قطعی برای حفظ امنیت است. وقتی شما در یک صرافی ارز دیجیتال یا یک کیف پول اینترنتی حساب باز میکنید، فقط با فعال کردن این ویژگی است که میتوانید با خیال راحت به معامله بپردازید.
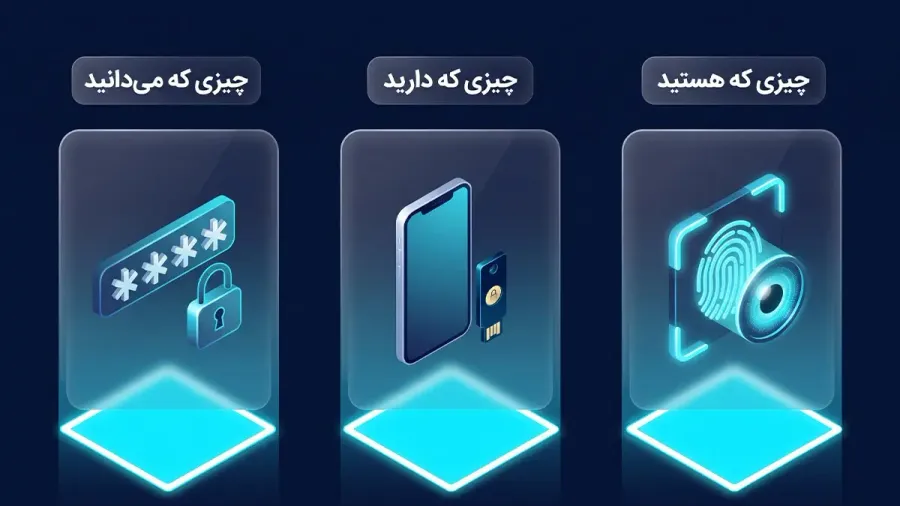
یک سیستم استاندارد، امنیت شما را بر اساس سه ستون اصلی بنا میکند:
- چیزی که شما میدانید: مانند رمز عبور یا پین کد (PIN: یک کد عددی شخصی و ثابت برای تایید ورود).
- چیزی که شما در اختیار دارید: مانند تلفن همراه شما، سیمکارت یا یک کلید امنیتی فیزیکی.
- چیزی که شما هستید: ویژگیهای فیزیکی و بیومتریک (Biometric: سنجش ویژگیهای بدنی انسان) شما مانند اثر انگشت یا تشخیص چهره.
وقتی این لایههای امنیتی در کنار هم قرار میگیرند، اتفاق بسیار مهمی میافتد؛ حتی اگر یک هکر بتواند رمز عبور شما را حدس بزند یا در فضای وب پیدا کند، باز هم پشت درهای بستهی حساب شما متوقف میشود، زیرا تلفن همراه یا اثر انگشت شما را در اختیار ندارد. این ویژگی بینظیر، دقیقا همان چیزی است که احراز هویت چندمرحلهای را به قلب تپندهی امنیت سایبری تبدیل کرده است.
خستگی احراز هویت یا MFA Fatigue چیست و چه مکانیسمی دارد؟
آیا تا به حال پیش آمده است که صدای مداوم زنگ گوشی یا دریافت پشت سر هم پیامکها شما را کلافه کند؟ هکرها دقیقا از همین حس کلافگی و خستگی شما برای نفوذ به حسابهای کاربری استفاده میکنند. خستگی احراز هویت (MFA Fatigue) یکی از جدیدترین و خطرناکترین روشهای نفوذ در دنیای دیجیتال است. در این بخش، میخواهیم با زبان ساده بررسی کنیم که این حمله دقیقا چیست و چگونه ذهن ما را هدف قرار میدهد.
تعریف دقیق حمله خستگی امافای و روانشناسی پشت آن
حملهی خستگی امافای در واقع یک نوع حمله مهندسی اجتماعی است. در این روش، هکر با سیستمهای کامپیوتری کاری ندارد، بلکه مستقیما روان و اعصاب شما را هدف میگیرد.
تصور کنید در حال استراحت هستید و ناگهان یک پیغام تایید ورود روی صفحهی گوشی شما ظاهر میشود. شما آن را رد میکنید. چند ثانیهی بعد، دوباره همان پیغام میآید. شما باز هم رد میکنید. اما این چرخه دهها یا حتی صدها بار تکرار میشود! روانشناسی پشت این حمله بسیار ساده اما به شدت کارآمد است. هکرها میدانند که انسانها در برابر تکرار و مزاحمت مداوم، آسیبپذیر هستند. آنها روی سه نقطه ضعف اصلی ما حساب باز میکنند:
- کلافگی و از دست دادن تمرکز: وقتی یک پیغام مداوم روی صفحهی نمایش ظاهر میشود، مغز ما به دنبال سریعترین راه برای قطع کردن این مزاحمت میگردد و گاهی سادهترین راه، فشردن دکمه تایید است.
- توهم خرابی سیستم: بسیاری از کاربران بعد از دریافت دهها پیغام تایید، تصور میکنند که برنامهی صرافی یا کیف پولشان دچار مشکل فنی یا باگ (Bug: خطای نرمافزاری که باعث عملکرد نادرست یک سیستم میشود) شده است. آنها فکر میکنند با زدن دکمه تایید، این خطای سیستمی برطرف میشود.
- غفلت ناشی از حواسپرتی: گاهی اوقات در حین رانندگی، جلسهی کاری یا خوابآلودگی، دست ما به صورت کاملا تصادفی روی گزینهی تایید میرود.
سناریوی گام به گام یک حمله موفق خستگی تاییدیه از نشت رمز عبور تا تایید قربانی
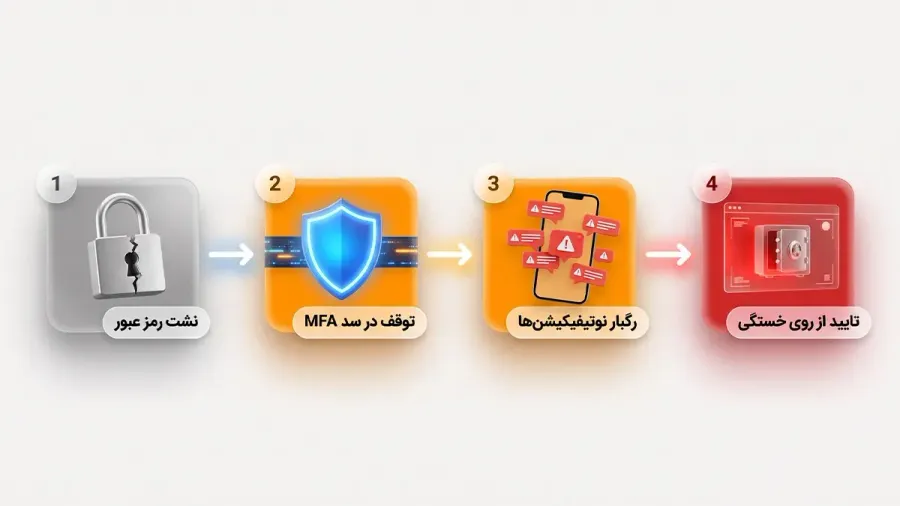
برای اینکه درک بهتری از این خطر داشته باشیم، بیایید مراحل یک حملهی موفق را از نگاه یک مهاجم مرور کنیم. این اتفاق معمولا در چهار گام اصلی رخ میدهد:
- به دست آوردن رمز عبور اولیه: همه چیز از یک نشت اطلاعاتی شروع میشود. هکر از طریق روشهایی مانند فیشینگ (Phishing: ساخت یک صفحهی جعلی شبیه سایت اصلی برای فریب کاربر و سرقت رمز عبور) یا خرید اطلاعات از بازارهای سیاه، رمز عبور و نام کاربری شما را به دست میآورد.
- برخورد با سد دفاعی: هکر رمز عبور شما را در سایت یا اپلیکیشن صرافی وارد میکند، اما ناگهان با سد محکم احراز هویت چندمرحلهای روبهرو میشود و سیستم منتظر تایید نهایی از سمت شما میماند.
- آغاز رگبار نوتیفیکیشنها: اینجاست که حملهی اصلی شروع میشود. هکر از برنامههای خودکار استفاده میکند تا در کسری از ثانیه، دهها درخواست ورود مجدد به سیستم بفرستد. در نتیجه، گوشی شما شروع به زنگ خوردن یا نمایش مداوم پیامهای پوش نوتیفیکیشن (Push Notification: پیامهای هشداری که توسط برنامهها مستقیما روی صفحهی گوشی نمایش داده میشوند) میکند.
- تسلیم شدن قربانی و وقوع فاجعه: این بمباران پیامها آنقدر ادامه پیدا میکند تا شما خسته شوید. ممکن است در نیمهی شب از خواب بیدار شوید و فقط برای ساکت کردن گوشی، دکمهی تایید ورود را فشار دهید. به محض لمس این گزینه، قفل در حساب شما باز میشود و هکر به تمام داراییهای دیجیتال شما دسترسی پیدا میکند.
چرا روش های پوش نوتیفیکیشن در برابر این حمله آسیب پذیرترند؟
شاید برایتان این سوال پیش بیاید که چرا هکرها در حملهی خستگی، بیشتر روی روش پوش نوتیفیکیشن حساب باز میکنند و کاری به سایر روشهای امنیتی ندارند؟ دلیل این موضوع به طراحی این نوع از پیامها برمیگردد. پوش نوتیفیکیشنها اساسا برای این ساخته شدهاند که کار شما را راحت کنند تا نیازی به تایپ کردن نداشته باشید، اما متاسفانه همین راحتی بیش از حد، تبدیل به پاشنهی آشیل (نقطه ضعف بسیار حساس و آسیبپذیر) آنها در برابر این نوع از حملات شده است.
برای درک بهتر، تصور کنید دزد به جای اینکه از شما رمز گاوصندوق را بخواهد، فقط یک دکمهی بله یا خیر را جلوی شما بگذارد و بپرسد آیا اجازه میدهید در را باز کنم؟ مسلما احتمال اینکه در حالت خوابآلودگی اشتباهی دکمهی بله را فشار دهید، بسیار بیشتر از این است که در همان حالت یک رمز پیچیده را به او بگویید. بیایید دلایل اصلی آسیبپذیری این روش را با هم مرور کنیم:
- طراحی بر پایهی یک کلیک ساده: در پوش نوتیفیکیشن، سیستم موبایل فقط دو گزینهی تایید و رد را روی صفحهی نمایش به شما نشان میدهد. شما برای عبور از این مرحله هیچ نیازی به تایپ کردن یا وارد کردن اعداد ندارید. همین موضوع باعث میشود تا احتمال لمس تصادفی دکمهی تایید، به خصوص زمانی که گوشی در جیب شماست یا در حال انجام کار دیگری هستید، بسیار بالا برود.
- عدم نیاز به مشارکت فعال کاربر: در روشهای دیگر مانند دریافت پیامک یا استفاده از اپلیکیشنهای تولید رمز یکبارمصرف، شما باید زحمت باز کردن یک برنامهی دیگر، به خاطر سپردن یک کد چند رقمی و تایپ کردن آن را بکشید. هکر هرگز نمیتواند شما را آنقدر کلافه کند که به اشتباه یک کد شش رقمی را در سایت تایپ کنید! اما در پوش نوتیفیکیشن، چون مسیر تا این حد کوتاه است، کار برای مهاجم بسیار هموارتر میشود.
- عادتهای رفتاری ما در استفاده از موبایل: ما در طول روز به طور مداوم پیغامهای مختلفی را روی گوشی خود میبندیم یا تایید میکنیم. این موضوع باعث ایجاد نوعی حافظهی عضلانی و واکنش ناخودآگاه میشود. وقتی هکر رگباری از درخواستها را به سمت گوشی شما میفرستد، ممکن است انگشت شما از روی عادت همیشگی و فقط برای خلوت کردن صفحهی نمایش، روی دکمهی تایید برود.
به همین دلیل است که در دنیای امنیت اطلاعات، همیشه گفته میشود که هرچقدر یک روش امنیتی راحتتر باشد، احتمال نفوذ به آن هم بیشتر است. هکرها در حملهی خستگی احراز هویت، دقیقا روی همین سادگی بیش از حد و خستگی ذهنی شما سرمایهگذاری میکنند.
نشانههای هشداردهنده و علائم خطر در حملات خستگی MFA
وقتی هکرها تلاش میکنند از سد امنیتی شما عبور کنند، معمولا ردپاهایی از خود به جای میگذارند. شناخت این نشانهها دقیقا مثل این است که صدای پای سارق را پشت در خانهی خود بشنوید و قبل از ورود او، پلیس را خبر کنید. در حملهی خستگی، هکرها رفتارهای مشخصی دارند که اگر آنها را بشناسید، هرگز در دام آنها نخواهید افتاد. در این بخش، سه نشانهی اصلی این خطر را با هم بررسی میکنیم تا بتوانید در زمان مناسب، بهترین واکنش را نشان دهید.
رگبار اعلانات ورود در زمان نامناسب یا استراحت
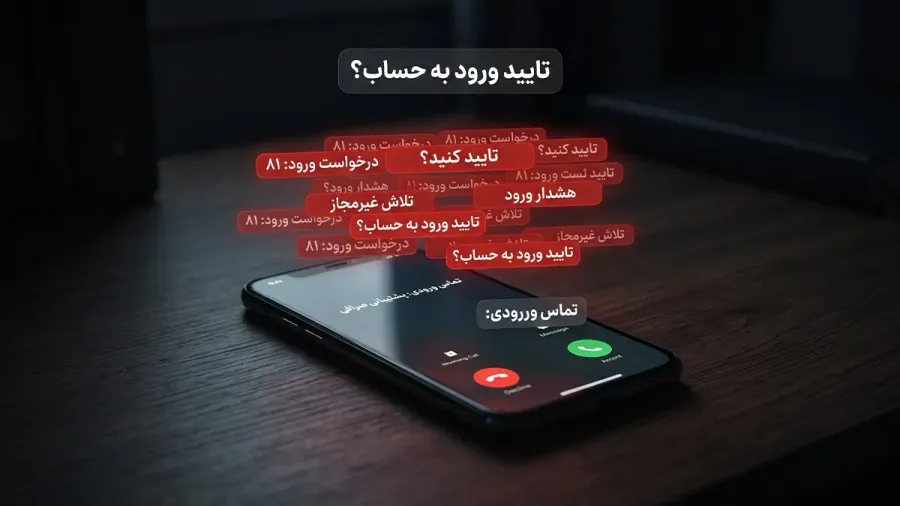
یکی از بارزترین نشانههای این حمله، دریافت تعداد زیادی درخواست تایید ورود در یک بازهی زمانی کوتاه است. هکرها معمولا این کار را در زمانهایی انجام میدهند که شما خسته، کلافه یا خوابآلود هستید، مثلا نیمههای شب، اوایل صبح یا در ساعات اوج شلوغی روز.
تصور کنید ساعت سه نیمهشب است و ناگهان گوشی شما شروع به لرزش میکند و دهها پیغام پشت سر هم برای ورود به حساب صرافی دریافت میکنید. هدف هکر این است که شما در حالت خواب و بیداری، فقط برای قطع کردن صدای گوشی و خلاصی از این مزاحمت، دکمهی تایید را لمس کنید. بنابراین، قانون طلایی این است: اگر در زمانی که خودتان در حال ورود به حساب نیستید، حتی یک پیغام تایید روی صفحهی گوشی دیدید، باید به شدت زنگ خطر را در ذهن خود به صدا درآورید و آن را نادیده بگیرید یا لغو کنید.
دریافت همزمان تلاش ورود از موقعیت های جغرافیایی نامعتبر
بسیاری از برنامههای امنیتی و صرافیهای ارز دیجیتال، علاوه بر درخواست تایید، اطلاعاتی دربارهی دستگاه و مکان شخصی که در حال تلاش برای ورود است را به شما نشان میدهند. این اطلاعات معمولا شامل آدرس آیپی (IP) و نوع دستگاه است.
اگر شما در تهران زندگی میکنید اما ناگهان پیغامی دریافت میکنید که شخصی با یک گوشی ناشناس از کشوری دیگر در حال ورود به حساب شماست، این یک نشانهی خطر قطعی است. البته گاهی اوقات کاربران از برنامههای تغییر آیپی یا ویپیان (VPN) استفاده میکنند. اما اگر شما خودتان در آن لحظه اتصالی به این شبکهها ندارید و درخواست ورودی از یک مکان ناشناس میبینید، شک نکنید که شخص دیگری رمز عبور شما را پیدا کرده است و حالا پشت در مرحلهی دوم گیر افتاده است.
تماس های مهندسی اجتماعی یا پیام های فریبنده همزمان با ارسال نوتیفیکیشن
هکرها گاهی اوقات برای اینکه شما را سریعتر فریب دهند، از ترفندهای ترکیبی استفاده میکنند. یکی از خطرناکترین این ترفندها، ترکیب ارسال پیغام تایید با تماسهای فریبنده است که بر پایهی مهندسی اجتماعی (Social Engineering) بنا شده است.
نحوهی اجرای این فریب معمولا شامل مراحل زیر است:
- ابتدا هکر چندین بار درخواست ورود را به گوشی شما میفرستد تا شما را نگران کند.
- بلافاصله از طریق تماس تلفنی یا پیامرسانهایی مثل تلگرام با شما ارتباط برقرار میکند و خودش را به عنوان کارشناس پشتیبانی صرافی یا تیم امنیتی کیف پول جا میزند.
- او با لحنی نگرانکننده به شما میگوید که حساب شما مورد حملهی سایبری قرار گرفته است.
- در نهایت از شما میخواهد برای اثبات هویت خود، جلوگیری از سرقت داراییها و مسدود کردن دسترسی هکر، همین الان آخرین پیغام تاییدی که روی گوشی شما ظاهر شده است را تایید کنید.
این یک دروغ بزرگ و یک تلهی خطرناک است. هیچ صرافی یا پلتفرم مالی معتبری هرگز با شما تماس نمیگیرد تا بخواهد یک پیغام ورود را تایید کنید یا کد امنیتی خود را در اختیارشان بگذارید. این ترکیب ایجاد ترس از دست دادن سرمایه و ارائهی یک راه حل سریع، یکی از قویترین ترفندها برای دور زدن ذهن مخاطب است که با کمی هوشیاری به راحتی خنثی میشود.
راهکارهای عملی مقابله و پیشگیری از MFA Fatigue
اکنون که میدانیم هکرها چگونه با استفاده از حملهی خستگی تلاش میکنند ذهن ما را فریب دهند، وقت آن رسیده است که سپرهای دفاعی خود را محکمتر کنیم. خبر خوب این است که مقابله با این نوع از حملات اصلا نیازی به دانش فنی پیچیدهای ندارد. تنها با رعایت چند اصل ساده و تغییر برخی از تنظیمات امنیتی، میتوانید حسابهای خود را در برابر کلافهکنندهترین هکرها نیز ایمن کنید. در این بخش، قدم به قدم راهکارهای عملی برای محافظت از داراییهای دیجیتال را یاد میگیریم.
قوانین طلایی مواجهه با اعلانات تایید ناخواسته
وقتی در شرایط حمله قرار میگیرید و رگباری از درخواستهای ورود به سمت گوشی شما سرازیر میشود، حفظ آرامش مهمترین قدم است. برای عبور بیخطر از این وضعیت، سه قانون طلایی زیر را همیشه در ذهن داشته باشید:
- هرگز بدون دلیل تایید نکنید: سادهترین و مهمترین قانون این است که اگر خودتان در حال ورود به حساب نیستید، تحت هیچ شرایطی گزینهی تایید را فشار ندهید؛ حتی اگر صدها پیام پشت سر هم دریافت کردید و به شدت کلافه شدید.
- درخواست را لغو کنید و منتظر نمانید: به جای نادیده گرفتن پیامها، از گزینهی لغو یا رد کردن (Deny) استفاده کنید. این کار به سیستم امنیتی نشان میدهد که یک فعالیت غیرمجاز در حال انجام است.
- رمز عبور خود را فورا تغییر دهید: به یاد داشته باشید که دریافت نوتیفیکیشن ورود، به این معنی است که هکر رمز عبور شما را در اختیار دارد. پس به محض قطع شدن پیامها، سریعا وارد حساب خود شوید و یک رمز عبور جدید و قدرتمند تنظیم کنید.
استفاده از عدد تطبیقی یا تایید مبتنا بر شماره در پوش نوتیفیکیشن ها
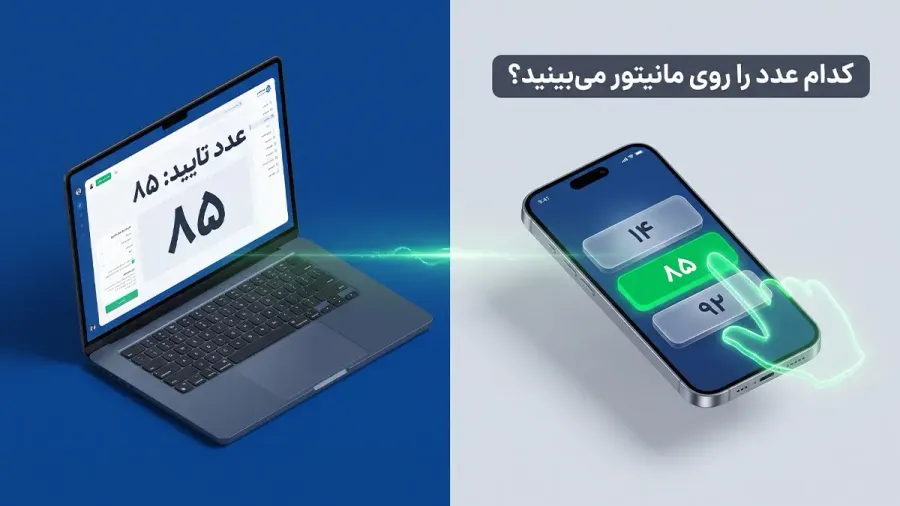
یکی از بهترین راهکارها برای خنثی کردن حملهی خستگی، استفاده از سیستم عدد تطبیقی (Number Matching: روشی که در آن به جای دکمهی سادهی بله یا خیر، باید عددی که روی صفحهی ورود به شما نمایش داده میشود را در گوشی خود وارد کنید) است.
تصور کنید هکر رمز عبور شما را پیدا کرده و میخواهد وارد حساب شود. در سیستم عدد تطبیقی، سایت صرافی یک عدد دو رقمی (مثلا 85) را به هکر نشان میدهد و همزمان یک نوتیفیکیشن برای گوشی شما ارسال میکند که سه عدد مختلف روی آن قرار دارد. شما برای تایید ورود، حتما باید بدانید روی صفحهی کامپیوتر چه عددی نوشته شده است! از آنجایی که هکر به گوشی شما دسترسی ندارد و شما هم صفحهی نمایش هکر را نمیبینید، امکان تایید تصادفی یا کورکورانه کاملا از بین میرود و حملهی خستگی در نطفه خفه میشود.
کوچ از روش های پیامکی و پوش به اپلیکیشن های اتنتیکیتور و کلید فیزیکی
در بسیاری از پلتفرمها و سرویسهای مالی، دریافت کد از طریق پیامک کوتاه (SMS) به عنوان روش اصلی و اولیه برای ورود استفاده میشود که راحتی بالایی برای کاربران دارد. اما وقتی صحبت از لایهی دوم امنیتی به میان میآید، تکیه کردن به پیامک یا پوش نوتیفیکیشنهای ساده میتواند ریسکهایی به همراه داشته باشد. برای داشتن یک امنیت پایدار، بهتر است روشهای قویتری را به عنوان لایهی دوم فعال کنید.
- اپلیکیشنهای تولید رمز یکبارمصرف: استفاده از اپلیکیشنهای اتنتیکیتور یکی از امنترین جایگزینها است. در این روش، هیچ پیغامی به گوشی شما ارسال نمیشود که بخواهد شما را خسته کند؛ بلکه هکر برای ورود، مجبور است کد داخل اپلیکیشن گوشی شما را داشته باشد که دسترسی به آن از راه دور غیرممکن است.
- کلیدهای امنیتی سختافزاری: کلید امنیتی (Security Key: یک قطعهی فیزیکی شبیه به فلش مموری که بالاترین سطح امنیت را دارد) راهکار نهایی برای جلوگیری از هک شدن است. با داشتن این کلید، حتی اگر هکر رمز عبور شما را بداند، تا زمانی که قطعهی فیزیکی را وارد دستگاه نکرده و دکمهی روی آن را فشار ندهد، نمیتواند وارد حساب شود.
بررسی دقیق لاگ های ورود و هشدار فعالیت مشکوک
همیشه پیشگیری بهتر از درمان است. یکی از عادتهای بسیار خوب برای حفظ امنیت، بررسی منظم بخش لاگهای ورود (Login Logs: تاریخچه و گزارش کاملی از زمان، مکان و نوع دستگاههایی که وارد حساب شما شدهاند) است. با مراجعه به بخش امنیت در صرافی یا کیف پول خود، میتوانید متوجه شوید که آیا شخصی به صورت پنهانی وارد حساب شما شده است یا خیر.
همچنین، مدیریت نشستهای فعال (Active Sessions: لیست تمام دستگاههایی که در حال حاضر به حساب کاربری شما متصل هستند و از آن خارج نشدهاند) به شما کمک میکند تا دستگاههای ناشناس را شناسایی و دسترسی آنها را قطع کنید. علاوه بر این، همیشه از ابزارهای امنیتی محلی دستگاه خود استفاده کنید؛ به عنوان مثال، فعالسازی یک پین کد چهار رقمی (یک رمز عددی داخلی که فقط برای باز کردن برنامهی موبایل یا سایت روی همان دستگاه کاربرد دارد) میتواند به عنوان یک سد دفاعی عالی عمل کند تا حتی در صورت باز بودن برنامهی صرافی، هیچ شخص دیگری نتواند در محیط فیزیکی به داراییهای شما دسترسی پیدا کند.
چرا برخی کاربران همچنان طعمه حمله خستگی احراز هویت چند عاملی می شوند؟
شاید برای شما هم این سوال پیش آمده باشد که با وجود این همه هشدار امنیتی و آموزشهای مختلف، چرا هنوز هم افراد و حتی شرکتهای بزرگ و شناختهشده، قربانی حملهی خستگی میشوند؟ وقتی یک روش نفوذ تا این حد ساده به نظر میرسد، انتظار میرود که همه بتوانند جلوی آن را بگیرند. اما واقعیت این است که هکرها روی دو نقطهی ضعف بسیار مهم دست میگذارند که همیشه وجود دارند: اولی مربوط به ذهن انسان است و دومی به تنظیمات فنی سیستمها برمیگردد. در این بخش میخواهیم ببینیم دقیقا چه عواملی باعث میشوند تا سدهای دفاعی، حتی در سازمانهای بزرگ، فرو بریزند.
خطای انسانی و پدیده عادت به اعلانات تکراری
بزرگترین و مهمترین دلیل موفقیت این نوع از حملات، خود ما انسانها هستیم! مغز انسان طوری طراحی شده است که در برابر اتفاقات تکراری، به مرور زمان حساسیت خود را از دست میدهد. این موضوع در دنیای دیجیتال به عنوان پدیدهی خستگی هشدار (Alarm Fatigue: حالتی که در آن فرد به دلیل دریافت بیش از حد پیامهای هشداردهنده، دیگر به آنها توجهی نمیکند و واکنش درستی نشان نمیدهد) شناخته میشود.
برای درک بهتر این موضوع، دزدگیر یک ماشین را در کوچه تصور کنید. اگر این دزدگیر هر روز و بدون دلیل به صدا دربیاید، بعد از چند روز همسایهها دیگر حتی برای نگاه کردن از پنجره هم از جای خود بلند نمیشوند، زیرا ذهن آنها به این صدای مزاحم عادت کرده است. در دنیای گوشیهای هوشمند هم دقیقا همین اتفاق میافتد:
- بمباران نوتیفیکیشنها: ما روزانه دهها پیام از شبکههای اجتماعی، ایمیلها و برنامههای مختلف دریافت میکنیم. ذهن ما یاد گرفته است که برای خلاص شدن از این شلوغی، سریعا پیامها را ببندد یا تایید کند.
- حالت خلبان خودکار (Autopilot): وقتی هکر رگباری از درخواستهای تایید ورود را برای کارمند یک سازمان یا یک کاربر عادی میفرستد، مغز شخص به دلیل خستگی و کلافگی، از حالت تحلیلگر خارج شده و روی حالت واکنش خودکار قرار میگیرد. در این شرایط، کاربر بدون اینکه متن پیام را بخواند، فقط برای رسیدن به آرامش، دکمهی تایید را میفشارد.
- ترس از مسدود شدن کارها: در بسیاری از سازمانها، کارمندان تصور میکنند اگر پیغامی را تایید نکنند، دسترسی آنها به سیستمهای کاری قطع میشود و نمیتوانند وظایفشان را انجام دهند. هکرها از همین ترس و استرس پنهان، نهایت استفاده را میبرند.
نقص در پیکربندی سیاست های نشست و زمان انقضای توکن ها
دلیل دوم که بیشتر به مدیران شبکهی سازمانها و طراحان صرافیها مربوط میشود، تنظیمات ضعیف و پراشکال در سیستمهای کامپیوتری است. وقتی پیکربندی (Configuration: تنظیمات پایهای و ساختاری که نحوهی کارکرد یک نرمافزار یا شبکه را تعیین میکند) به درستی انجام نشود، هکرها فضای زیادی برای جولان دادن پیدا میکنند.
در این زمینه دو ضعف فنی بسیار رایج وجود دارد که راه را برای هکرها باز میگذارد:
- مدیریت ضعیف نشستها: وقتی شما وارد یک سایت میشوید، یک نشست (Session: مدت زمانی که شما پس از وارد کردن رمز عبور، به صورت فعال به حساب خود متصل میمانید) برای شما ایجاد میشود. اگر سیستم طوری تنظیم شده باشد که به هکر اجازه دهد در یک دقیقه، صدها بار درخواست تایید بفرستد بدون اینکه حساب کاربری به طور موقت قفل شود، این یک فاجعهی امنیتی است. یک سیستم استاندارد باید بعد از مثلا پنج بار تلاش ناموفق، دسترسی آن نشست را مسدود کند.
- طول عمر بالای توکنها: پس از ورود موفق شما، سرور یک توکن میسازد. اگر زمان انقضای این کلیدهای دیجیتال بسیار طولانی باشد (مثلا به جای چند ساعت، یک ماه اعتبار داشته باشند)، هکر زمان بسیار زیادی دارد تا سر فرصت و در نیمههای شب، حملهی خستگی خود را اجرا کند.
در واقع، ترکیب ذهن خستهی انسان با سیستمهایی که محدودیت درستی برای تعداد درخواستها قائل نیستند، همان دستورالعمل خطرناکی است که باعث میشود سازمانها و کاربران مدام در دام این حملهی مهندسی اجتماعی بیفتند.
سوالات متداول
یادگیری کریپتو از صفر
دانشنامه و مقالات آموزشی کیف پول من، رایگان


