حمله سایبری چیست؟ آشنایی با انواع Cyber Attack و روشهای پیشگیری
حمله سایبری (Cyberattack) اقدامی عمدی برای نفوذ غیرمجاز به سیستمها، سرقت یا دستکاری اطلاعات، مختل کردن خدمات دیجیتال یا آسیب رساندن به شبکههای رایانهای است. این حملات میتوانند یک حساب کاربری ساده، گوشی هوشمند، وبسایت، شرکت یا زیرساخت حیاتی را هدف قرار دهند.

اگر فردی با ساخت یک صفحه ورود جعلی، رمز عبور شما را به دست آورد، یک حمله فیشینگ رخ داده است. در نمونهای دیگر، مهاجم ممکن است با ارسال درخواستهای فراوان به یک وبسایت، دسترسی کاربران واقعی را مختل کند. هر دو مورد حمله سایبری هستند، اما روش اجرا و پیامدهای متفاوتی دارند. شناخت انواع حملات سایبری، نشانههای هشدار و روشهای مقابله با آنها به شما کمک میکند از اطلاعات شخصی، حسابهای آنلاین و داراییهای دیجیتال خود بهتر محافظت کنید.
حمله سایبری چیست و چه اهدافی دارد؟
حمله سایبری تلاشی مخرب علیه سیستمها و اطلاعات دیجیتال است که میتواند محرمانگی، یکپارچگی یا دسترسپذیری دادهها را تهدید کند. در بعضی حملات، مهاجم میخواهد اطلاعات خصوصی را مشاهده کند؛ در برخی دیگر قصد تغییر یا حذف دادهها را دارد و گاهی نیز هدف اصلی از دسترس خارج کردن یک سرویس است. البته هر اختلال اینترنتی یا خرابی نرمافزاری حمله سایبری محسوب نمیشود. برای تشخیص حمله باید نشانههایی از اقدام عمدی و مخرب یا سوء استفاده غیرمجاز وجود داشته باشد.
مهمترین انگیزههای مهاجمان سایبری
مهاجمان با انگیزههای متفاوتی حمله میکنند و شناخت این انگیزهها به درک بهتر روشهای حمله کمک میکند.
- سود مالی: سرقت اطلاعات بانکی، برداشت غیرمجاز دارایی یا اخاذی از طریق باجافزار.
- سرقت اطلاعات: دسترسی به اطلاعات مشتریان، اسناد محرمانه یا دادههای سازمانی.
- اختلال و تخریب: از کار انداختن سامانهها، حذف اطلاعات یا قطع خدمات آنلاین.
- اهداف سیاسی و ایدئولوژیک: ایجاد اختلال یا جمعآوری اطلاعات برای پیشبرد اهداف سیاسی.
- انتقام یا سوءاستفاده از دسترسی: اقدامات مخرب افرادی که به بخشی از سیستم دسترسی دارند.
گاهی یک حمله چند هدف را همزمان دنبال میکند. برای مثال، مهاجم ابتدا اطلاعات محرمانه را سرقت میکند و سپس با تهدید به انتشار آنها درخواست پول میدهد.
انواع حملات سایبری کداماند؟
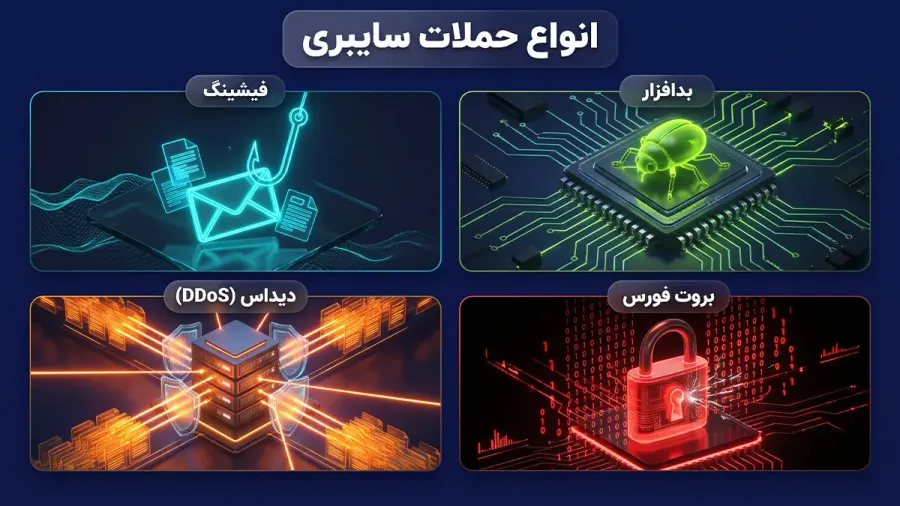
حملات سایبری از فریب کاربران تا سوءاستفاده از آسیبپذیریهای نرمافزاری را شامل میشوند. برای شناخت این حملات، باید بدانیم مهاجم چگونه عمل میکند، چه چیزی را هدف قرار میدهد و چه راهکارهایی میتوانند خطر را کاهش دهند.
حمله فیشینگ (Phishing)
فیشینگ روشی برای فریب کاربر و دستیابی به اطلاعات حساس یا وادار کردن او به انجام عملی ناخواسته است. مهاجم ممکن است از پیامک، ایمیل، شبکههای اجتماعی یا وبسایتی جعلی استفاده کند که ظاهری شبیه به یک مجموعه معتبر دارد.
فرض کنید پیامی دریافت کردهاید که اعلام میکند حساب شما مسدود شده است و برای رفع مشکل باید از طریق یک لینک وارد شوید. اگر این لینک به صفحه جعلی منتهی شود، اطلاعاتی که وارد میکنید ممکن است در اختیار مهاجم قرار بگیرد.
فیشینگ هدفمند یا Spear Phishing نوع دیگری از این حمله است که برای یک فرد یا سازمان مشخص طراحی میشود. برای پیشگیری، آدرس وبسایت را با دقت بررسی کنید و اطلاعات ورود یا کد تایید را در صفحهها و پیامهای مشکوک وارد نکنید.
حمله بدافزاری (Malware)
بدافزار نام عمومی نرمافزارهایی است که برای انجام فعالیتهای مخرب طراحی شدهاند. این برنامهها ممکن است از طریق فایل آلوده، نرمافزار نامعتبر یا سوءاستفاده از آسیبپذیری سیستم وارد دستگاه شوند. بدافزارها رفتار یکسانی ندارند. برخی اطلاعات را جمعآوری میکنند، بعضی فایلها را تغییر میدهند و گروهی ممکن است کنترل بخشی از دستگاه را در اختیار مهاجم قرار دهند.
تروجان و جاسوسافزار از نمونههای بدافزار هستند. برای کاهش خطر، برنامهها را از منابع معتبر دریافت کنید، نرمافزارها را بهروز نگه دارید و به مجوزهای درخواستی آنها توجه کنید.
حمله باجافزاری (Ransomware)
باجافزار نوعی بدافزار است که میتواند فایلهای قربانی را رمزگذاری کند یا دسترسی به اطلاعات و سیستم را محدود سازد. مهاجم سپس برای بازگرداندن دسترسی درخواست پول میکند. در بعضی حملات، مهاجم پیش از رمزگذاری، اطلاعات محرمانه را نیز سرقت میکند و قربانی را به انتشار آنها تهدید میکند. پرداخت باج تضمینی برای بازیابی اطلاعات نیست. نگهداری نسخه پشتیبان مستقل، بهروزرسانی نرمافزارها و محدود کردن دسترسی کاربران از اقدامات مهم برای کاهش خسارت هستند.
حمله انکار سرویس توزیعشده (DDoS)
در حمله دیداس یا DDoS، مهاجم تلاش میکند با ارسال حجم بالایی از ترافیک یا درخواستهای مخرب، منابع یک سرویس را اشغال کند و دسترسی کاربران واقعی را مختل سازد. برای مثال، ممکن است تعداد زیادی دستگاه آلوده بهصورت همزمان به یک وبسایت درخواست ارسال کنند. در نتیجه، سرویس کند شود یا برای مدتی از دسترس خارج شود.
هدف اصلی دیداس معمولا مختل کردن دسترسپذیری سرویس است، نه سرقت مستقیم اطلاعات؛ هرچند ممکن است همزمان با حملات دیگر رخ دهد. مدیران وبسایتها میتوانند با پایش ترافیک، استفاده از خدمات مقابله با دیداس و طراحی زیرساخت مقاوم، خطر این حملات را کاهش دهند.
حمله بروت فورس (Brute Force)
در حمله بروت فورس، مهاجم تعداد زیادی رمز عبور یا ترکیب احتمالی را امتحان میکند تا اطلاعات ورود معتبر را پیدا کند. این تلاشها ممکن است بهصورت خودکار انجام شوند.
بروت فورس با رمزگشایی یکسان نیست. هدف در این روش معمولا یافتن رمز یا مقدار محرمانه از میان ترکیبهای احتمالی است. استفاده از رمز عبور طولانی و منحصربهفرد، فعالسازی احراز هویت چند عاملی و محدود کردن تلاشهای ناموفق ورود، خطر این حمله را کاهش میدهد.
حمله مرد میانی (Man-in-the-Middle)
در حمله مرد میانی ، مهاجم تلاش میکند میان دو طرف یک ارتباط قرار بگیرد و اطلاعات مبادلهشده را مشاهده یا دستکاری کند. برای مثال، در یک ارتباط ناامن ممکن است مهاجم بتواند بخشی از دادههای انتقالی را رهگیری کند. البته استفاده از وایفای عمومی بهتنهایی به معنای وقوع حمله نیست. برای کاهش خطر، از ارتباطهای رمزگذاریشده استفاده کنید، هشدارهای امنیتی مرورگر را نادیده نگیرید و هنگام استفاده از شبکههای نامطمئن احتیاط بیشتری داشته باشید.
حمله تزریق SQL
تزریق SQL زمانی رخ میدهد که یک برنامه ورودی غیرقابلاعتماد را به شکل ناامن در دستورهای پایگاه داده قرار دهد. مهاجم ممکن است از این ضعف برای مشاهده، تغییر یا حذف اطلاعاتی استفاده کند که مجوز دسترسی به آنها را ندارد. این حمله بیشتر متوجه وبسایتها و برنامههایی است که با پایگاه داده ارتباط دارند. استفاده از پرسوجوهای پارامتری، کنترل دسترسی و رعایت اصول برنامهنویسی امن از مهمترین راهکارهای پیشگیری است.
حمله اسکریپتنویسی میانوبگاهی (XSS)
در حمله XSS، مهاجم از ضعف یک برنامه وب استفاده میکند تا کد مخربی در مرورگر کاربر اجرا شود. این اتفاق ممکن است به افشای اطلاعات مرتبط با نشست کاربر یا انجام فعالیتهای ناخواسته منجر شود. برای مثال، اگر یک وبسایت محتوای وارد شده توسط کاربران را بدون محافظت مناسب نمایش دهد، ممکن است زمینه اجرای کد مخرب فراهم شود.
توسعهدهندگان با کدگذاری مناسب خروجی، کنترل ورودیها و استفاده از سازوکارهای حفاظتی مرورگر میتوانند خطر این حمله را کاهش دهند.
حمله جعل درخواست میانوبگاهی (CSRF)
در حمله CSRF، مهاجم تلاش میکند مرورگر فردی را که در یک وبسایت وارد حساب خود شده است، به ارسال درخواست ناخواسته وادار کند. اگر سامانه کنترلهای حفاظتی کافی نداشته باشد، ممکن است عملیاتی به نام کاربر انجام شود که او قصد اجرای آن را نداشته است.
استفاده از توکنهای ضد CSRF، بررسی درخواستها و تنظیم درست سازوکارهای امنیت نشست از اقدامات دفاعی مهم هستند.
حمله روز صفر (Zero-Day)
حمله روز صفر به سوءاستفاده از آسیبپذیریای گفته میشود که در زمان حمله هنوز راهکار اصلاحی مناسبی برای آن در دسترس نیست یا پیشتر برای مدافعان ناشناخته بوده است.
چنین حملاتی میتوانند خطرناک باشند؛ زیرا ممکن است توسعهدهنده نرمافزار هنوز فرصت کافی برای انتشار اصلاحیه نداشته باشد. بهروزرسانی سریع پس از انتشار اصلاحیه، محدود کردن دسترسی برنامهها و استفاده از چند لایه دفاعی میتواند به کاهش خطر کمک کند.
تهدیدهای داخلی (Insider Threats)
همه تهدیدها از بیرون سازمان آغاز نمیشوند. گاهی فردی که به اطلاعات یا سامانهها دسترسی مجاز دارد، عمدا از اختیارات خود سوءاستفاده میکند. این تهدید میتواند با سرقت دادهها، تغییر اطلاعات یا مختل کردن خدمات همراه باشد. البته خطای غیرعمدی کارکنان نیز ممکن است حادثه امنیتی ایجاد کند، اما لزوما حمله عمدی محسوب نمیشود. محدود کردن مجوزها به میزان مورد نیاز، بررسی دسترسیها و ثبت رویدادهای مهم میتواند خطر سوءاستفاده داخلی را کاهش دهد.
حملات سایبری چگونه اتفاق میافتند؟
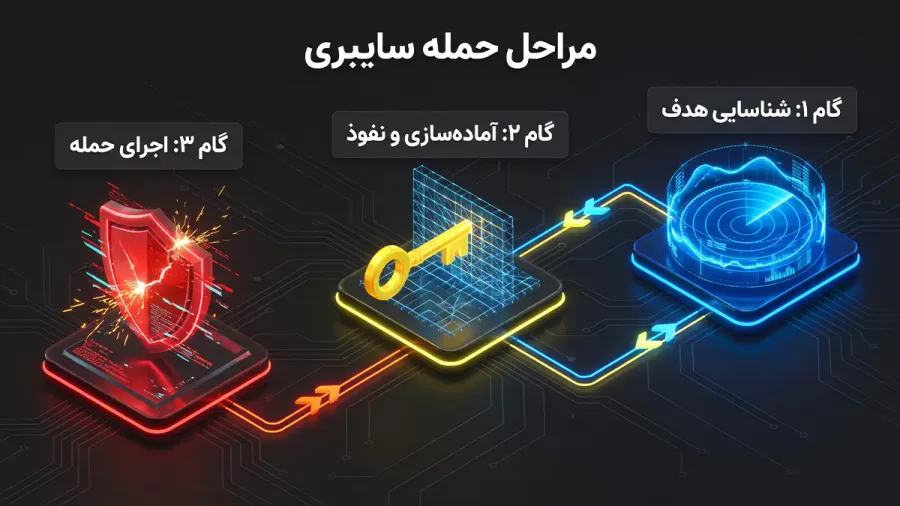
حملات سایبری همیشه مسیر یکسانی ندارند؛ بااینحال، در بسیاری از حملات هدفمند میتوان چند مرحله مشترک را مشاهده کرد.
- شناسایی هدف: مهاجم اطلاعاتی درباره کاربران، سیستمها یا نقاط احتمالی ضعف جمعآوری میکند.
- یافتن راه نفوذ: ممکن است از پیام فیشینگ، رمز عبور افشا شده یا آسیبپذیری نرمافزاری استفاده کند.
- دسترسی اولیه: مهاجم در صورت موفقیت به بخشی از حساب، دستگاه یا شبکه دسترسی پیدا میکند.
- گسترش فعالیت: ممکن است برای دستیابی به اطلاعات بیشتر یا افزایش سطح دسترسی تلاش کند.
- اجرای هدف: سرقت اطلاعات، اختلال در خدمات، تغییر دادهها یا باجخواهی اتفاق میافتد.
- پنهان کردن فعالیت: بعضی مهاجمان تلاش میکنند آثار حضور خود را کاهش دهند یا دسترسی بهدستآمده را حفظ کنند.
این مراحل یک الگوی آموزشی هستند. همه حملات تمام این مراحل را ندارند و ترتیب آنها نیز ممکن است متفاوت باشد.
تفاوت حملات هدفمند و غیرهدفمند
- در حمله هدفمند، مهاجم شخص یا سازمان مشخصی را انتخاب میکند و روش حمله را متناسب با شرایط همان هدف طراحی میکند.
- در مقابل، در حمله غیرهدفمند ممکن است یک پیام مخرب برای تعداد زیادی کاربر ارسال شود یا مهاجم به دنبال سامانههایی بگردد که دارای یک آسیبپذیری شناختهشده هستند.
این تفاوت اهمیت دارد؛ زیرا پیام فیشینگ هدفمند ممکن است حاوی اطلاعات واقعی درباره قربانی باشد و معتبرتر به نظر برسد.
تفاوت حملات فعال و غیرفعال
در دستهبندی دیگری، حملات سایبری به فعال و غیرفعال تقسیم میشوند.
- حمله فعال: مهاجم در اطلاعات، ارتباطات یا عملکرد سامانه تغییر ایجاد میکند؛ مانند دستکاری دادهها یا مختل کردن خدمات.
- حمله غیرفعال: مهاجم بدون تغییر آشکار در ارتباط، تلاش میکند اطلاعات را مشاهده یا جمعآوری کند.
این تقسیمبندی با هدفمند یا غیرهدفمند بودن تفاوت دارد. یک حمله ممکن است هم هدفمند و هم غیرفعال باشد.
مهاجمان سایبری چه چیزهایی را هدف میگیرند؟
حمله سایبری فقط به رایانه یا سرور محدود نمیشود. حسابهای کاربری، اطلاعات شخصی، خدمات آنلاین و حتی داراییهای دیجیتال نیز ممکن است هدف قرار بگیرند.
|
هدف حمله |
نمونه تهدید |
پیامد احتمالی |
|
حسابهای کاربری |
فیشینگ یا بروت فورس |
دسترسی غیرمجاز |
|
اطلاعات شخصی |
سرقت داده |
نقض حریم خصوصی |
|
فایلهای سازمانی |
باجافزار |
اختلال در دسترسی به اطلاعات |
|
وبسایتها |
حمله دیداس |
قطع یا کاهش کیفیت خدمات |
|
دستگاههای شخصی |
بدافزار |
افشای اطلاعات یا کنترل غیرمجاز |
|
حسابها و کیف پولهای رمزارزی |
فیشینگ و سرقت اطلاعات محرمانه |
از دست رفتن احتمالی دارایی |
شدت خسارت به نوع حمله، سطح دسترسی مهاجم و اقدامات حفاظتی قربانی بستگی دارد.
حملات سایبری چه خطرهایی برای کاربران ارز دیجیتال دارند؟
کاربران ارز دیجیتال نیز ممکن است هدف حملات سایبری قرار بگیرند. افشای اطلاعات ورود، سرقت عبارت بازیابی یا تایید درخواستهای مخرب میتواند امنیت دارایی دیجیتال را تهدید کند.
در این حوزه، علاوه بر امنیت حساب صرافی، باید به حفاظت از کیف پول شخصی و بررسی تراکنشها نیز توجه کرد.
جعل صفحه ورود صرافی
فرض کنید پیامی دریافت میکنید که ظاهرا از طرف یک صرافی ارز دیجیتال ارسال شده است. پیام ادعا میکند حساب شما با مشکل امنیتی روبهرو شده و برای جلوگیری از مسدود شدن آن باید وارد لینک مشخصی شوید. صفحه بازشده ممکن است از نظر ظاهری کاملا شبیه وبسایت صرافی باشد، اما آدرس متفاوتی داشته باشد. اگر اطلاعات ورود را در این صفحه وارد کنید، ممکن است در اختیار مهاجم قرار بگیرد. برای جلوگیری از این اتفاق، نشانی رسمی صرافی را خودتان وارد کنید یا از مسیرهای رسمی و مورد اعتماد وارد حساب شوید.
سرقت عبارت بازیابی کیف پول
عبارت بازیابی کیف پول غیرحضانتی از حساسترین اطلاعات کاربر است. فردی که به این عبارت دسترسی پیدا کند، ممکن است بتواند کیف پول را در دستگاه دیگری بازیابی کرده و داراییها را منتقل کند. به همین دلیل، عبارت بازیابی را نباید در وبسایتهای ناشناس، فرمهای پشتیبانی یا پیامرسانها وارد کرد. همچنین باید توجه داشت که عبارت بازیابی کیف پول غیرحضانتی با رمز عبور حساب یک صرافی حضانتی تفاوت دارد.
تغییر آدرس مقصد تراکنش
برخی بدافزارها میتوانند محتوای حافظه موقت دستگاه را دستکاری کنند. برای مثال، آدرس کیف پولی که کاربر کپی کرده است ممکن است هنگام جایگذاری با آدرس دیگری جایگزین شود. اگر کاربر بدون بررسی آدرس، انتقال را تایید کند، احتمال ارسال دارایی به مقصدی اشتباه وجود دارد. برای کاهش این خطر، آدرس مقصد و شبکه انتقال را پیش از تایید نهایی بررسی کنید.
امکانات امنیتی صرافی کیف پول من
در صرافی ارز دیجیتال کیف پول من ، بخشی از امنیت حساب از طریق کنترلهایی تامین میشود که در سطح سامانه اجرا میشوند و بخشی دیگر به تنظیمات امنیتی کاربر وابسته است.
براساس اطلاعات منتشر شده درصفحه امنیت کیف پول من ، امکاناتی مانند پایش فعالیتهای غیرعادی، کنترل نشستهای فعال، قفل برداشت ارزی و قفل اضطراری برای کمک به حفاظت از حساب معرفی شدهاند. این صرافی همچنین راهنماهایی برای شناخت فیشینگ، هک کلیپبورد و اقدامات فوری در صورت مشاهده فعالیت مشکوک دارد.
یکی از اقدامات مهم کاربران، فعال کردن تایید دومرحلهای است. در این روش، ورود یا انجام عملیات حساس به لایه دیگری از تایید وابسته میشود و اتکا به رمز عبور تنها کاهش مییابد. برای انجام این کار میتوانید ازراهنمای فعالسازی کد دومرحله در صرافی کیف پول من استفاده کنید. این راهنما مراحل فعالسازی در نسخه وب و اپلیکیشن را توضیح میدهد.
در شرایطی مانند تغییر گوشی یا بازیابی دسترسی نیز ممکن است به مدیریت تنظیمات این قابلیت نیاز داشته باشید.راهنمای غیرفعالسازی کد دومرحلهای مسیر انجام آن و شرایط مراجعه به پشتیبانی را توضیح میدهد. غیرفعال کردن تایید دومرحلهای میتواند سطح حفاظت حساب را کاهش دهد؛ بنابراین بهتر است فقط در صورت ضرورت و از مسیر رسمی انجام شود.
این امکانات خطر حمله را کاهش میدهند، اما به معنای مصونیت کامل حساب یا دارایی در برابر تمام تهدیدهای سایبری نیستند.
چگونه حمله سایبری را تشخیص دهیم؟
نشانههای حمله سایبری به نوع تهدید بستگی دارند. مشاهده یک علامت بهتنهایی ثابت نمیکند که سیستم یا حساب شما هک شده است؛ بااینحال، بعضی نشانهها نیازمند بررسی فوری هستند.
- دریافت اعلان ورود از دستگاه یا موقعیتی ناشناس.
- مشاهده تغییر اطلاعات حساب بدون اطلاع خودتان.
- دریافت درخواستهای مکرر تایید ورود که آغاز نکردهاید.
- ارسال پیام از حساب شما بدون اجازه.
- مشاهده تراکنش یا درخواست برداشت ناشناس.
- نمایش پیام باجخواهی یا از دست رفتن دسترسی به فایلها.
- شناسایی برنامه یا افزونه ناشناس روی دستگاه.
- دریافت هشدار معتبر درباره فعالیت غیر عادی حساب.
اگر پیام یا درخواستی مشکوک دریافت کردید، پیش از هر اقدامی صحت آن را از طریق مسیر رسمی سرویس بررسی کنید.
چگونه از حملات سایبری پیشگیری کنیم؟
هیچ روش واحدی نمیتواند از تمام حملات جلوگیری کند. بااینحال، ترکیب چند اقدام امنیتی احتمال نفوذ و شدت خسارت احتمالی را کاهش میدهد.
از رمز عبور قوی و منحصربهفرد استفاده کنید
برای هر حساب مهم از رمز عبوری جداگانه و طولانی استفاده کنید. تکرار یک رمز در چند سرویس ممکن است باعث شود افشای اطلاعات یک حساب، حسابهای دیگر را نیز در معرض خطر قرار دهد. استفاده از مدیر رمز عبور معتبر میتواند ایجاد و نگهداری رمزهای منحصربهفرد را آسانتر کند.
احراز هویت دو عاملی را فعال کنید
احراز هویت دوعاملی یک لایه امنیتی فراتر از رمز عبور ایجاد میکند. با فعال بودن آن، مهاجم برای ورود به حساب ممکن است به عامل تایید دیگری نیز نیاز داشته باشد. البته همه روشهای احراز هویت مقاومت یکسانی در برابر فیشینگ ندارند؛ بنابراین باید همچنان نسبت به لینکها و درخواستهای مشکوک هوشیار باشید.
نرمافزارها را بهروز نگه دارید
بهروزرسانی سیستمعامل، مرورگر و برنامهها میتواند آسیبپذیریهای شناختهشده را برطرف کند. بهتر است برنامههای غیرضروری را حذف کنید و نرمافزارهای مهم را از منابع رسمی یا معتبر دریافت کنید.
پیامها و لینکهای مشکوک را بررسی کنید
پیامهای فیشینگ معمولا تلاش میکنند با ایجاد ترس یا احساس فوریت، کاربر را به تصمیم شتابزده وادار کنند. برای کاهش خطر:
- فرستنده و آدرس مقصد را بررسی کنید.
- برای ورود به حساب، نشانی رسمی سرویس را مستقلا باز کنید.
- رمز عبور، کد تایید و عبارت بازیابی را در اختیار دیگران قرار ندهید.
- فایلهایی را که منبع مشخصی ندارند اجرا نکنید.
از اطلاعات مهم نسخه پشتیبان نگهداری کنید
نسخه پشتیبان میتواند هنگام خرابی سیستم یا حمله باجافزاری به بازیابی اطلاعات کمک کند.
بهتر است نسخههای پشتیبان بهگونهای نگهداری شوند که آلودگی یا خرابی سیستم اصلی همه آنها را همزمان تحت تاثیر قرار ندهد. امکان بازیابی اطلاعات نیز باید بررسی شود.
دسترسی برنامهها و دستگاهها را مدیریت کنید
هر برنامه یا کاربر باید فقط به اطلاعات و امکانات مورد نیاز خود دسترسی داشته باشد. محدود کردن مجوزهای غیرضروری میتواند دامنه خسارت یک حمله را کاهش دهد. دستگاههای متصل به حساب، نشستهای فعال و مجوزهای برنامهها را بهصورت دورهای بررسی کنید.
برای حسابهای مالی حساسیت بیشتری داشته باشید
حسابهای بانکی و رمزارزی ممکن است هدف حملات با انگیزه مالی قرار بگیرند. بنابراین، بررسی دقیق درخواستهای برداشت، آدرس مقصد و اعلانهای امنیتی اهمیت بیشتری دارد.
کاربران کیف پول من میتوانند از مرکز امنیت صرافی برای آشنایی با ابزارهای حفاظتی حساب، مدیریت دستگاههای متصل و راهنمای اقدامات فوری استفاده کنند.
اگر قربانی حمله سایبری شدیم چه کنیم؟
واکنش مناسب به نوع حمله بستگی دارد. برای مثال، مدیریت یک حساب با رمز عبور افشا شده با رسیدگی به دستگاه آلوده به باجافزار متفاوت است. بااینحال، چند اقدام عمومی میتواند به کاهش خسارت کمک کند.
- فعالیت مشکوک را متوقف کنید. اطلاعات بیشتری در صفحه ناشناس وارد نکنید و درخواستهای تایید مشکوک را نپذیرید.
- از دستگاه مطمئن استفاده کنید. اگر احتمال آلودگی دستگاه وجود دارد، برای بررسی حساب و تغییر رمز از دستگاه سالم استفاده کنید.
- دسترسیهای غیرمجاز را بررسی کنید. رمز حساب در معرض خطر را تغییر دهید، نشستهای ناشناس را خارج کنید و تنظیمات بازیابی حساب را کنترل کنید.
- با پشتیبانی رسمی تماس بگیرید. اگر حساب مالی یا رمزارزی درگیر است، موضوع را از طریق مسیرهای رسمی پشتیبانی پیگیری کنید.
- شواهد را نگهداری کنید. پیامها، زمان رویداد، هشدارها و شناسه تراکنشهای مشکوک را برای بررسی و پیگیری ثبت کنید.
- در صورت آلودگی دستگاه، کمک تخصصی بگیرید. بسته به شرایط، ممکن است جداسازی دستگاه از شبکه یا بررسی تخصصی ضروری باشد. اقدام شتابزده مانند حذف فایلها میتواند بررسی حادثه را دشوار کند.
- سایر حسابهای مرتبط را بررسی کنید. اگر رمز مشابهی در چند سرویس استفاده کردهاید یا حساب ایمیل اصلی در معرض خطر قرار گرفته است، امنیت حسابهای دیگر را نیز بررسی کنید.
اگر حساب کیف پول من در معرض خطر قرار گرفت چه کنیم؟
اگر نشانهای از ورود ناشناس، درخواست برداشت مشکوک یا افشای اطلاعات حساب کیف پول من مشاهده کردید، ابتدا از تایید درخواستهای ناشناس خودداری کنید. در ادامه، وضعیت نشستهای فعال و تنظیمات امنیتی حساب را بررسی کنید و موضوع را از طریق پشتیبانی رسمی گزارش دهید. براساس اطلاعات مرکز امنیت کیف پول من، ابزارهایی مانند مدیریت دستگاههای متصل و قفل اضطراری برای شرایط امنیتی در نظر گرفته شدهاند. این صفحه همچنین راهنمای اقدام فوری در صورت افشای کد ورود، باز کردن لینک مشکوک یا گم شدن گوشی را ارایه میکند.
اگر دسترسی به برنامه احراز هویت دومرحلهای خود را از دست دادهاید، از راهنمای رسمی بازیابی و غیرفعالسازی استفاده کنید و برای اقدامات حساس به پشتیبانی مراجعه کنید. در چنین شرایطی، تغییر رمز عبور ممکن است لازم باشد، اما همیشه بهتنهایی برای رفع خطر کافی نیست. نوع حادثه و احتمال دسترسی مهاجم به سایر اطلاعات نیز باید بررسی شود.
اگر عبارت بازیابی کیف پول افشا شد چه کنیم؟
اگر عبارت بازیابی کیف پول غیرحضانتی افشا شده باشد، تغییر رمز ورود یک اپلیکیشن بهتنهایی خطر را از بین نمیبرد. در چنین شرایطی ممکن است مهاجم بتواند کیف پول ارز دیجیتال را در دستگاه دیگری بازیابی کند. باید احتمال دسترسی غیرمجاز به دارایی را جدی گرفت و انتقال دارایی باقیمانده به کیف پول امن جدید را با بررسی شرایط و هزینه شبکه در نظر گرفت.
پیش از هر انتقال، از معتبر بودن برنامه کیف پول، آدرس مقصد و شبکه انتخابشده مطمئن شوید.
نمونههای واقعی حملات سایبری
بررسی نمونههای واقعی نشان میدهد که حملات سایبری میتوانند فراتر از حسابهای شخصی عمل کنند و سامانههای صنعتی، سازمانها و خدمات عمومی را نیز تحت تاثیر قرار دهند.
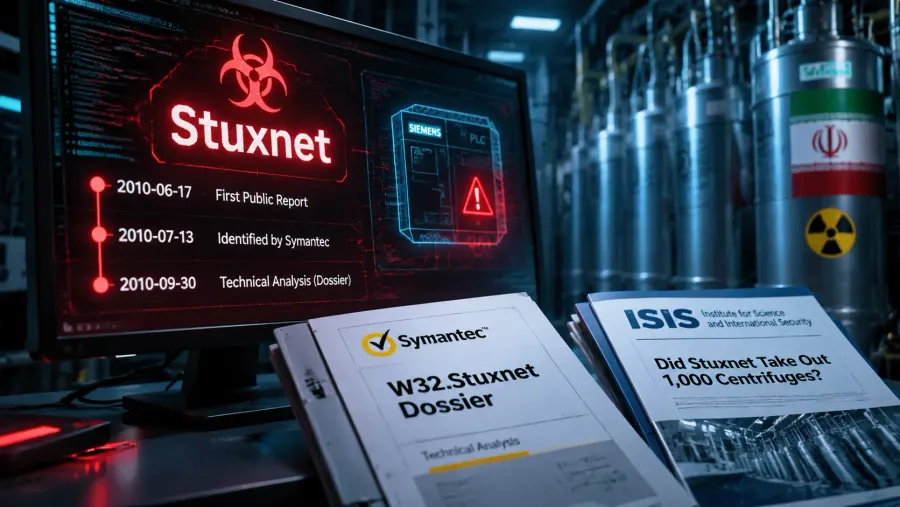
بدافزار استاکسنت
استاکسنت نمونهای شناختهشده از بدافزارهایی است که سامانههای کنترل صنعتی را هدف قرار دادهاند. اهمیت این نمونه در آن است که نشان میدهد آسیب ناشی از یک حمله سایبری میتواند از محیط رایانه فراتر برود و بر عملکرد تجهیزات فیزیکی اثر بگذارد.
حملات باجافزاری به سازمانها
در حملات باجافزاری، مختل شدن دسترسی به فایلها و سامانهها ممکن است فعالیت یک سازمان را متوقف کند. پیامد این حملات فقط هزینه بازیابی اطلاعات نیست؛ اختلال در خدمات، زمان از دست رفته و افشای دادهها نیز میتوانند خسارت ایجاد کنند. این نمونهها نشان میدهند که امنیت سایبری باید پیشگیری، تشخیص تهدید و آمادگی برای بازیابی پس از حادثه را همزمان در نظر بگیرد.
تفاوت حمله سایبری و امنیت سایبری چیست؟
حمله سایبری یک اقدام مخرب علیه اطلاعات یا سیستمهاست؛ در مقابل، امنیت سایبری مجموعهای از روشها، فناوریها و فرایندهایی است که برای پیشگیری، شناسایی، مقابله و بازیابی از تهدیدهای دیجیتال استفاده میشود.
برای مثال، تلاش برای سرقت رمز عبور از طریق فیشینگ یک حمله سایبری است؛ اما آموزش کاربران برای شناسایی فیشینگ و فعالسازی احراز هویت چندعاملی از اقدامات امنیت سایبری محسوب میشوند. بنابراین، امنیت سایبری فقط به جلوگیری از نفوذ محدود نیست و مدیریت حادثه پس از وقوع حمله را نیز شامل میشود.
جمعبندی
حمله سایبری میتواند از یک پیام فیشینگ آغاز شود یا با سوءاستفاده از آسیبپذیری فنی، شبکهای بزرگ را هدف قرار دهد. هدف مهاجمان نیز همیشه یکسان نیست و از سرقت اطلاعات و دارایی تا ایجاد اختلال در خدمات را شامل میشود.
شناخت روشهایی مانند فیشینگ، بدافزار، بروت فورس، دیداس و حملات مرتبط با برنامههای وب به شما کمک میکند خطرها را بهتر ارزیابی کنید. استفاده از رمز عبور منحصربهفرد، احراز هویت چندعاملی، بهروزرسانی نرمافزارها و بررسی درخواستهای مشکوک از مهمترین اقدامات پیشگیرانه هستند.
برای کاربران ارز دیجیتال، حفاظت از عبارت بازیابی، بررسی آدرس مقصد و مدیریت تنظیمات امنیتی حساب اهمیت ویژهای دارد. هیچ راهکاری خطر را به صفر نمیرساند، اما آگاهی و واکنش مناسب میتواند احتمال نفوذ و میزان خسارت را کاهش دهد.
سوالات متداول
یادگیری کریپتو از صفر
دانشنامه و مقالات آموزشی کیف پول من، رایگان


