کریپتو درینر (Crypto Drainer) چیست؟ راهنمای جامع شناسایی و مقابله با سرقت موجودی کیف پول
کریپتو درینر (Crypto Drainer) نوعی بدافزار یا اسکریپت مخرب در دنیای وب ۳ است که برای تخلیه خودکار داراییهای دیجیتال از کیف پول کاربران طراحی شده است. با این حال، برخلاف هکهای کلاسیک، درینرها برای سرقت موجودی شما هیچ نیازی به یافتن کلمات بازیابی یا رمز عبور ندارند.

خلاصه محتوا
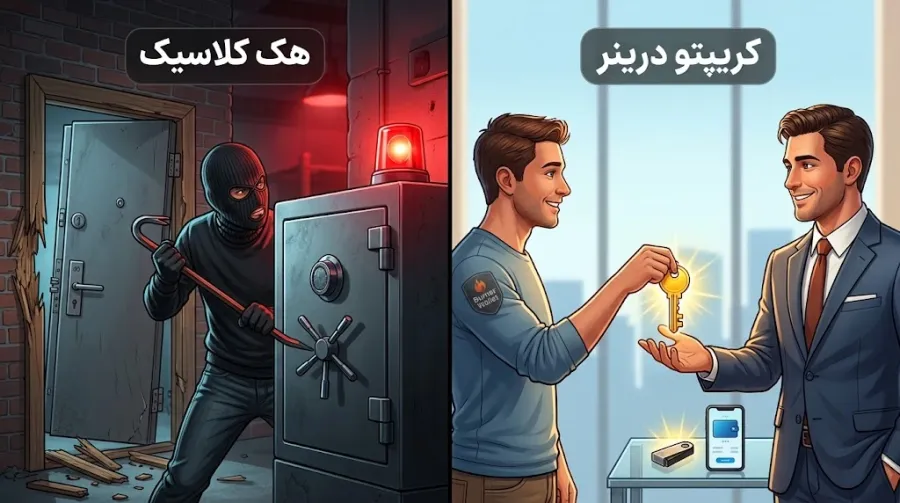
- در هک شدن، سارق قفل خانهی شما را میشکند و وارد میشود؛ اما در حملهی ولت درینر، سارق در میزند و شما خودتان با دستان خودتان کلید را به او میدهید!
- وقتی کریپتو درینر ارزهای شما را به سرقت میبرد، آنها را به آدرسهای ناشناس منتقل میکند.
- دلیل این که این روش یک تهدید بسیار جدی برای حوزهی رمزارز محسوب میشود، سرعت و بیصدا بودن آن است.
ممکن است تمام اصول امنیتی را رعایت کرده باشید و کلمات بازیابی را در یک گاوصندوق امن نگه دارید، اما تنها با کلیک روی یک لینک ایردراپ در شبکههای اجتماعی و تایید یک قرارداد هوشمند به ظاهر ساده، در کسری از ثانیه تمام موجودی اتریوم یا تتر خود را از دست بدهید. دردناکترین بخش این سناریو آنجاست که شما با دست خودتان کلید گاوصندوق را به سارق دادهاید. در این مقاله، مکانیزم دقیق فعالیت درینرها را بررسی میکنیم و نشان میدهیم چطور با چند اقدام ساده، پیش از امضای هر تراکنش، این تلههای پنهان را تشخیص دهید و امنیت داراییهایتان را تضمین کنید.
کریپتو درینر چیست و چرا تهدیدی جدی برای کیف پولها محسوب میشود؟
دنیای رمزارزها پر از فرصتهای بینظیر است، اما در کنار این فرصتها، خطراتی هم وجود دارند که باید با آنها به خوبی آشنا باشیم. یکی از جدیدترین و خطرناکترین این تهدیدها، کریپتو درینر نام دارد. کلمهی درینر در زبان انگلیسی به معنای تخلیهکننده است و همانطور که از نامش پیداست، کریپتو درینر یک اسکریپت یا کد برنامهنویسی مخرب است که با هدف تخلیهی سریع و خودکار تمام موجودی کیف پول شما طراحی شده است.
برای درک بهتر، کیف پول خود را مانند یک گاوصندوق امن تصور کنید. در حالت عادی، یک سارق تلاش میکند تا رمز گاوصندوق را پیدا کند و به صورت پنهانی وارد آن شود. اما درینرها اصلا به دنبال پیدا کردن رمز شما نیستند! آنها با استفاده از روشهای فیشینگ (تکنیکی که در آن کلاهبردار با ایجاد یک سایت یا پیام فریبنده، خود را به جای یک شخص یا پروژهی معتبر جا میزند) شما را فریب میدهند تا خودتان در گاوصندوق را باز کنید و داراییهایتان را دو دستی تقدیم آنها کنید.
دلیل این که این روش یک تهدید بسیار جدی برای حوزهی رمزارز محسوب میشود، سرعت و بیصدا بودن آن است. شما ممکن است در حال انجام یک تراکنش ساده در یک وبسایت باشید تا یک توکن رایگان دریافت کنید، اما با یک کلیک اشتباه، مجوز برداشت تمام ارزهای دیجیتال خود را به یک قرارداد هوشمند (کدهای برنامهنویسی شدهای که روی شبکهی بلاکچین اجرا میشوند و تراکنشها را به صورت خودکار و بدون نیاز به واسطه انجام میدهند) صادر کنید. در کسری از ثانیه، کیف پول شما خالی میشود، بدون اینکه حتی فرصت واکنش داشته باشید.
تفاوت کلیدی هک شدن کیف پول در برابر حمله ولت درینر
بسیاری از کاربران تازهکار تصور میکنند که هک شدن و حملهی درینر یکسان هستند، اما در واقعیت، تفاوت بسیار بزرگی بین آنها وجود دارد. درک این تفاوت به شما کمک میکند تا بهتر و آگاهانهتر از داراییهای خود محافظت کنید:
- مکانیزم هک شدن (سرقت پنهان): در یک هک کلاسیک، هکر تلاش میکند تا کلمات بازیابی (دوازده یا بیست و چهار کلمهی امنیتی که کلید اصلی و سند مالکیت کیف پول شماست) یا رمز عبور شما را سرقت کند. وقتی هکر به این کلمات دسترسی پیدا کند، بدون نیاز به حضور یا اجازهی شما، وارد حسابتان شده و موجودی را به سرقت میبرد.
- مکانیزم ولت درینر (فریب و تایید کاربر): در حملهی ولت درینر، مهاجم اصلا کلمات بازیابی شما را در اختیار ندارد و نمیتواند به تنهایی وارد کیف پولتان شود. او منتظر میماند تا شما کیف پول خود را به سایت مخرب او متصل کنید. سپس یک پیام تایید تراکنش روی صفحهی شما ظاهر میشود که ظاهری کاملا عادی دارد. به محض اینکه شما روی دکمهی تایید (Approve) یا امضا (Sign) کلیک کنید، در واقع به کدهای مخرب اجازه دادهاید که تمام موجودی شما را برداشت کنند.
به زبان سادهتر، در هک شدن، سارق قفل خانهی شما را میشکند و وارد میشود؛ اما در حملهی ولت درینر، سارق در میزند و شما خودتان با دستان خودتان کلید را به او میدهید!
تفاوت کریپتو درینر با بدافزارهای مخرب معمولی
شاید بپرسید آیا درینرها همان ویروسها یا بدافزارهایی هستند که روی کامپیوتر یا گوشی موبایل نصب میشوند؟ پاسخ منفی است. بدافزارهای معمولی مانند تروجانها یا کیلاگرها (برنامههای مخفی و جاسوسی که دکمههای فشرده شده روی کیبورد شما را ثبت میکنند تا رمزهای عبورتان را بدزدند) نیاز دارند که روی سیستمعامل شما نصب شوند. یعنی شما باید فایلی را دانلود و اجرا کنید تا کامپیوترتان آلوده شود. اگر یک آنتیویروس قوی و بهروز داشته باشید، به احتمال زیاد جلوی این بدافزارها گرفته میشود.
اما کریپتو درینرها هیچ نیازی به نصب شدن روی سیستم شما ندارند. آنها در بستر وب ۳ (نسل جدید اینترنت که بر پایهی فناوری بلاکچین فعالیت میکند و امکان تعامل مستقیم مالی را فراهم میسازد) زندگی میکنند. درینرها معمولا در قالب دکمههای جذاب در سایتهای جعلی پنهان شدهاند. وقتی شما کیف پول خود را به این سایتها متصل میکنید، هیچ فایلی روی گوشی یا کامپیوتر شما دانلود نمیشود، بلکه این ارتباط مستقیم بین کیف پول شما و کدهای مخرب وبسایت است که فاجعه میآفریند. به همین دلیل است که آنتیویروسها معمولا نمیتوانند شما را در برابر درینرها محافظت کنند و تنها آگاهی، هوشیاری و دقت خود شماست که میتواند بهترین سپر دفاعیتان باشد.
Crypto Drainer دقیقا چگونه کار میکند؟
برای اینکه بتوانیم از داراییهای خود در برابر سارقان محافظت کنیم، ابتدا باید بدانیم آنها دقیقا از چه ترفندهایی استفاده میکنند. حملهی کریپتو درینر شباهت زیادی به یک نمایش شعبدهبازی دارد؛ شعبدهباز حواس شما را به یک اتفاق جذاب پرت میکند تا در پشت پرده، کار اصلی خود را انجام دهد. در دنیای رمزارز، این اتفاق جذاب معمولا وعدهی یک شبه پولدار شدن یا دریافت هدایای رایگان است. کدهای مخرب درینر در پسزمینهی این وعدهها پنهان میشوند و در سه مرحلهی اصلی و بسیار سریع، نقشهی شوم خود را عملی میکنند. بیایید این سه مرحله را با هم بررسی کنیم.
مرحله اول: کمین در شبکههای اجتماعی و کمپینهای ایردراپ یا NFT فیشینگ
مهاجمان سایبری میدانند که کاربران دنیای رمزارز همیشه به دنبال فرصتهای سودآور هستند. بنابراین، آنها در پلتفرمهایی مانند توییتر (ایکس)، دیسکورد و تلگرام کمین میکنند. روش کار آنها به این شکل است که حسابهای کاربری افراد مشهور را هک میکنند یا حسابهای جعلی بسیار شبیه به پروژههای معتبر میسازند. سپس یک کمپین دروغین برای ایردراپ (Airdrop: توزیع رایگان توکن یا ارز دیجیتال از سوی توسعهدهندگان برای تبلیغات و جذب کاربر بیشتر) یا عرضهی رایگان انافتی (NFT: داراییهای دیجیتال منحصربهفرد و غیرقابل کپی مانند آثار هنری که روی شبکهی بلاکچین ثبت میشوند) به راه میاندازند.
سارقان در این مرحله از تکنیک فیشینگ (Phishing: نوعی کلاهبرداری اینترنتی که در آن مجرم خود را به جای یک نهاد یا شخص معتبر جا میزند تا اطلاعات یا دارایی شما را سرقت کند) استفاده میکنند. آنها با ایجاد حس ترس از دست دادن فرصت، به شما میگویند که برای دریافت این هدایای باارزش فقط چند ساعت فرصت دارید و باید سریعا روی لینک معرفی شده کلیک کنید.
مرحله دوم: فریب کاربر برای اتصال کیف پول به سایت مخرب
زمانی که فریب هیجان اولیهی کمپین را میخورید و روی لینک کلیک میکنید، وارد یک وبسایت جدید میشوید. این وبسایت جعلی به قدری حرفهای طراحی شده است که در نگاه اول، مو به مو شبیه سایتهای اصلی و معتبر به نظر میرسد. گرافیک سایت، لوگوها و حتی دکمهها کاملا آشنا هستند.
در این سایت، اولین قدمی که از شما خواسته میشود، اتصال کیف پول ارز دیجیتال (Wallet Connect: فرآیندی که در آن کیف پول رمزارزی شما برای تعامل و انجام تراکنش با یک وبسایت اینترنتی ارتباط برقرار میکند) است. نکتهی بسیار مهمی که باید بدانید این است که صرفا با متصل کردن کیف پول به یک سایت، هیچ پولی از حساب شما کسر نمیشود. اتصال کیف پول فقط به سایت اجازه میدهد که آدرس عمومی شما را ببیند و موجودی شما را بخواند. سارق در این مرحله متوجه میشود که شما چقدر سرمایه دارید، اما هنوز کلید برداشت را در دست ندارد. خطر واقعی در مرحلهی بعدی پنهان شده است.
مرحله سوم: تایید مجوزهای مخرب (امضای قرارداد هوشمند)
این مرحله، نقطهی بیبازگشت در یک حملهی کریپتو درینر است. پس از اینکه کیف پول خود را متصل کردید، سایت جعلی از شما میخواهد که برای دریافت هدایا، یک تراکنش را تایید کنید. در این لحظه، یک پنجرهی کوچک روی کیف پول شما باز میشود و درخواست یک امضای دیجیتال (Digital Signature: تایید نهایی و رمزنگاریشدهی شما که نشان میدهد با انجام یک تراکنش یا اجرای یک قرارداد در شبکهی بلاکچین موافق هستید) را نمایش میدهد.
اینجا همان لحظهای است که شعبدهباز ترفند خود را اجرا میکند! به جای اینکه این امضا برای دریافت توکن رایگان باشد، کدهای مخرب درینر یک درخواست مجوز دسترسی نامحدود (Infinite Approval: نوعی مجوز در قراردادهای هوشمند که به یک برنامه اجازه میدهد بدون نیاز به تایید مجدد، هر مقدار توکن که میخواهد از کیف پول شما برداشت کند) را برای شما ارسال کردهاند.
از آنجایی که خواندن کدهای قرارداد هوشمند برای کاربران عادی سخت است، شما بدون توجه به جزئیات، روی دکمهی تایید (Approve) کلیک میکنید. با این کار، درینر مجوز پیدا میکند تا در کسری از ثانیه تمام داراییهای باارزش شما را به حساب سارق منتقل کند.
جدول مقایسه درخواستهای امن کیف پول در برابر درخواستهای مخرب درینرها
برای اینکه بتوانید در لحظهی آخر مچ سارقان را بگیرید، باید تفاوت بین یک درخواست امن و یک درخواست مخرب را بشناسید. جدول زیر به شما کمک میکند تا نشانههای خطر را در پنجرهی تایید کیف پول خود شناسایی کنید:
|
ویژگی در زمان تایید تراکنش |
درخواست امن و طبیعی وبسایتهای معتبر |
درخواست مخرب وبسایتهای حاوی درینر |
|
مقدار دسترسی به توکنها |
سایتهای معتبر معمولا مجوز برداشت را به یک مقدار مشخص و محدود (مثلا فقط 50 تتر) محدود میکنند. |
درینرها معمولا درخواست مجوز دسترسی نامحدود یا استفاده از تابعی به نام SetApprovalForAll (اجازهی کنترل تمام داراییها) را دارند. |
|
شفافیت قرارداد هوشمند |
آدرس قرارداد و نام توکنی که قرار است جابهجا شود کاملا مشخص و خوانا است. |
جزئیات تراکنش به صورت کدهای ناخوانا (Hex Data) نمایش داده میشود تا کاربر متوجه هدف تراکنش نشود. |
|
پیامهای هشداردهندهی کیف پول |
معمولا با رنگ سبز یا خنثی نمایش داده میشود و هشداری مبنی بر سرقت احتمالی وجود ندارد. |
کیف پولهای مدرن معمولا یک پیام هشدار با رنگ قرمز (فریب احتمالی یا Phishing Risk) نمایش میدهند. |
|
سرعت و فوریت تراکنش |
شما زمان کافی برای خواندن و بررسی تراکنش دارید و سایت به شما فشار نمیآورد. |
سایت با تایمرهای معکوس و پیامهای عجولانه شما را تحت فشار روانی قرار میدهد تا بدون خواندن جزئیات روی دکمهی تایید کلیک کنید. |
با شناخت این مراحل و تفاوتها، شما اکنون به یک چشم بینا برای تشخیص حملات کریپتو درینر مجهز شدهاید و دیگر به سادگی فریب شعبدهبازان دنیای دیجیتال را نخواهید خورد.
آشنایی با مفهوم درینر به عنوان سرویس (DaaS) در دنیای جرایم سایبری
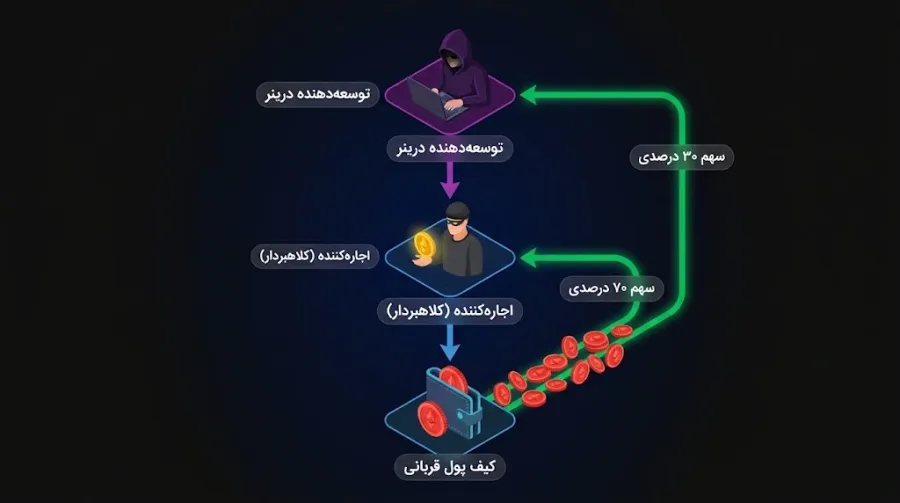
تا چند سال پیش، اگر کسی میخواست یک حملهی سایبری پیچیده انجام دهد، باید یک برنامهنویس بسیار حرفهای میبود و ماهها زمان صرف نوشتن کدهای مخرب میکرد. اما امروزه همهچیز تغییر کرده است. در دنیای تاریک جرایم اینترنتی، مفهومی به نام درینر به عنوان سرویس یا به اختصار DaaS (Drainer-as-a-Service: یک مدل کسبوکار غیرقانونی در تاریکوب که در آن برنامهنویسان حرفهای، کدهای مخرب خود را به دیگران اجاره میدهند) شکل گرفته است.
برای درک بهتر، تصور کنید فردی میخواهد یک رستوران تاسیس کند اما نه آشپزی بلد است و نه سرمایهی ساخت رستوران را دارد. او میتواند یک رستوران آماده و مجهز را با تمام امکانات اجاره کند و در پایان هر روز، درصدی از سود فروش خود را به مالک اصلی بپردازد. در دنیای رمزارز نیز دقیقا همین اتفاق رخ میدهد؛ هکرهای حرفهای ابزارهای سرقت را میسازند و آنها را به صورت یک سرویس آماده در اختیار افراد مبتدی قرار میدهند.
نقش DaaS در گسترش حملات تخلیه کیف پول
ظهور پدیدهی DaaS باعث شد تا آمار سرقتهای رمزارزی به شکل وحشتناکی افزایش یابد. دلیل این اتفاق بسیار ساده است: با وجود این سرویسها، دیگر نیازی به دانش فنی و برنامهنویسی نیست. امروزه هر فردی با کمترین دانش کامپیوتری میتواند این ابزارها را اجاره کرده و کمپینهای فیشینگ خود را در شبکههای اجتماعی به راه بیندازد.
نکتهی جالب و در عین حال ترسناک ماجرا اینجاست که توسعهدهندگان این درینرها معمولا هزینهی ثابتی برای فروش نرمافزار خود دریافت نمیکنند. در عوض، کدهای آنها به گونهای تنظیم شده است که به صورت خودکار حدود ۲۰ تا ۳۰ درصد از داراییهای سرقتشده را به عنوان کارمزد یا سهم سازنده برمیدارند و مابقی را به حساب سارق (فردی که لینک را پخش کرده) واریز میکنند. این سیستم تقسیم سود باعث شده تا شبکهی گستردهای از کلاهبرداران تشکیل شود که روزانه هزاران لینک مخرب را برای به دام انداختن کاربران در فضای وب پخش میکنند.
کیتهای نرمافزاری DaaS شامل چه مواردی میشوند؟
وقتی یک کلاهبردار سرویس درینر را اجاره میکند، در واقع یک جعبهابزار کامل و آماده را تحویل میگیرد. این کیتهای نرمافزاری به گونهای طراحی شدهاند که فرآیند فریب کاربر را به سادهترین و سریعترین شکل ممکن پیش ببرند. بر اساس بررسیهای شرکتهای امنیتی، این بستههای مخرب معمولا شامل موارد زیر هستند:
- قالبهای آمادهی وبسایت: صفحات اینترنتی جعلی که دقیقا شبیه به پروژههای معروف دیفای (DeFi: سیستمهای مالی غیرمتمرکز بر بستر بلاکچین که بدون نیاز به بانکها کار میکنند) یا پلتفرمهای خرید و فروش توکن طراحی شدهاند تا اعتماد کاربر را جلب کنند.
- قراردادهای هوشمند مخرب: کدهای از پیش نوشته شدهای که در پسزمینهی سایت کار میکنند و وظیفهی انتقال سریع داراییها از کیف پول قربانی به حساب سارق را بر عهده دارند.
- داشبورد مدیریتی (Dashboard): یک پنل کاربری ساده که به سارق اجازه میدهد آمار لحظهای حملات خود را ببیند؛ مثلا متوجه شود چند نفر روی لینک کلیک کردهاند و تا این لحظه چه مقدار سرمایه به سرقت رفته است.
- ابزارهای دور زدن امنیت و مخفیسازی: برنامههایی که به کلاهبردار کمک میکنند تا سایت جعلی خود را از دید نرمافزارهای آنتیویروس یا رباتهای مسدودکنندهی گوگل پنهان کند.
بررسی سیر تکامل و پیچیدهتر شدن درینرها در سالهای اخیر
بر اساس گزارشهای شرکتهای تحلیل بلاکچین مانند چینالیسیس، درینرها در چند سال گذشته مسیر تکاملی بسیار سریعی را طی کردهاند. در روزهای اول، این بدافزارها بسیار ساده بودند و معمولا در قالب سایتهای جعلی برای مینت (Mint: فرآیند تولید و ثبت اولیهی یک توکن دیجیتال در شبکهی بلاکچین) ظاهر میشدند. در آن زمان، سیستمهای امنیتی کیف پولها میتوانستند به سرعت این کدهای مخرب را شناسایی کرده و به کاربران هشدار دهند.
اما امروزه، سازندگان DaaS به شدت هوشمند شدهاند. آنها دائما کدهای خود را بهروزرسانی میکنند تا هشدارهای کیف پول شما را دور بزنند. برای مثال، کلاهبرداران اکنون از قابلیتی به نام Create2 (یک ویژگی پیشرفته در شبکهی اتریوم که به برنامهنویس اجازه میدهد آدرس یک قرارداد مخرب را تا لحظهی تایید نهایی تراکنش مخفی نگه دارد) استفاده میکنند. با این ترفند، کیف پول شما نمیتواند خطرناک بودن تراکنش را پیشبینی کند و هیچ پیام قرمز رنگی به شما نشان نمیدهد.
این تکامل و پیچیدهتر شدن ابزارهای سرقت، یک پیام مهم برای ما دارد: ما به عنوان کاربران دنیای رمزارز، دیگر نمیتوانیم فقط به هشدارهای خودکار کیف پولمان متکی باشیم و حتما باید دانش امنیتی خود را ارتقا دهیم تا در دام این سرویسهای مخرب نیفتیم.
بررسی خطرناکترین کریپتو درینرهای تاریخ ارزهای دیجیتال
در تاریخچهی کوتاه اما پرحادثهی رمزارزها، گروههای کلاهبرداری مختلفی ظاهر شدهاند که هر کدام با روشهای خاص خود، خسارتهای سنگینی به کاربران وارد کردهاند. دقیقا مانند باندهای سرقت معروف در دنیای واقعی که هر کدام امضای کار خود را دارند، درینرها نیز نامها و تکنیکهای مخصوص به خود را دارند. با بررسی تاریخچهی این بدافزارها، میتوانیم الگوهای رفتاری سارقان را بهتر درک کنیم. در این بخش، سه مورد از مخربترین کریپتو درینرها را بررسی میکنیم تا با سبک کار آنها آشناتر شوید.
پینک درینر (Pink Drainer) و تکنیکهای مهندسی اجتماعی
پینک درینر یکی از شناختهشدهترین ابزارهای سرقت در فضای وب ۳ بود که موفقیت ترسناک خود را مدیون استفادهی گسترده از مهندسی اجتماعی (Social Engineering: هنر فریب دادن افراد و سوءاستفاده از احساسات آنها مانند ترس، طمع یا هیجان، برای دسترسی به اطلاعات محرمانه یا داراییهایشان) است.
سازندگان این درینر به جای اینکه فقط روی ساخت کدهای پیچیده تمرکز کنند، روی روانشناسی کاربران کار میکردند. آنها به جای پخش کردن لینکهای تصادفی، حسابهای کاربری افراد مشهور، روزنامهنگاران حوزهی رمزارز و پروژههای معتبر در شبکههای اجتماعی مانند توییتر و دیسکورد را هک میکردند. سپس از طریق این حسابهای معتبر، پیامهای بسیار متقاعدکنندهای منتشر میکردند. برای مثال، ادعا میکردند که یک پروژهی بزرگ در حال توزیع هدایای ویژه است و کاربران فقط چند دقیقه برای اتصال کیف پول خود فرصت دارند. این ایجاد حس اضطرار باعث میشد تا کاربران بدون بررسی دقیق، وارد لینکهای آلودهی پینک درینر شوند و با تایید یک قرارداد مخرب، سرمایهی خود را از دست بدهند.
اینفرنو درینر (Inferno Drainer) و حجم خسارتهای وارد شده
اینفرنو درینر بدافزار بسیار مخرب دیگری بود که همانند نامش، مانند یک آتشسوزی بزرگ عمل کرد و داراییهای هزاران کاربر را در زمان کوتاهی از بین برد. این درینر به عنوان یک سرویس اجارهای به کلاهبرداران ارائه میشد و بر اساس گزارشهای امنیتی، توانست دهها میلیون دلار از داراییهای کاربران را به سرقت ببرد. گستردگی و حجم خسارتهای اینفرنو درینر به حدی بود که تا مدتها تیتر اول اخبار امنیتی دنیای رمزارز بود. این ابزار به دلایل زیر توانست چنین خسارتهای بیسابقهای را رقم بزند:
- پشتیبانی از شبکههای مختلف (Multi-chain): اینفرنو درینر قابلیت فعالیت همزمان روی دهها شبکهی بلاکچین مختلف مانند اتریوم، پالیگان و آربیتروم را داشت. این ویژگی به سارقان اجازه میداد تا کاربران شبکههای مختلف را به صورت همزمان هدف قرار دهند.
- تولید انبوه سایتهای جعلی: کلاهبرداران با استفاده از این کیت نرمافزاری، هزاران وبسایت فیشینگ ساختند که کپی دقیقی از صرافیها و پلتفرمهای معتبر بودند.
- پشتیبانی فنی از سارقان: شاید عجیب به نظر برسد، اما سازندگان اینفرنو درینر یک تیم پشتیبانی داشتند تا به کلاهبرداران مبتدی آموزش دهند که چگونه کمپینهای فریبندهی بهتری طراحی کنند!
مانکی درینر (Monkey Drainer) و هدفگیری پروژههای NFT
در دورانی که بازار توکنهای غیرقابل تعویض بسیار داغ بود و مجموعههای دیجیتالی قیمتهای نجومی پیدا کرده بودند، گروهی به نام مانکی درینر وارد میدان شد. این گروه تمرکز ویژهی خود را روی سرقت انافتیهای باارزش گذاشته بود.
مانکی درینر برای رسیدن به اهداف خود از روش فیشینگ هدفمند (Spear Phishing: نوعی کلاهبرداری دقیق که در آن گروه خاصی از افراد با علایق مشخص، مانند خریداران یک مجموعهی هنری خاص، هدف قرار میگیرند) استفاده میکرد. آنها با ایجاد سایتهای جعلی برای پروژههای هنری جدید، کاربران علاقهمند به این حوزه را فریب میدادند. زمانی که کاربر برای خرید یا دریافت یک اثر هنری جدید، کیف پول خود را به سایت متصل میکرد، مانکی درینر در پسزمینه مجوز انتقال داراییها را میگرفت. به این ترتیب، سارقان نه تنها ارزهای دیجیتال شخص را خالی میکردند، بلکه تمام انافتیهای باارزش و کمیاب او را نیز به سرقت میبردند تا در بازارهای ثانویه به فروش برسانند. فعالیت این گروه زنگ خطری بزرگ برای تمام فعالان بازار هنر دیجیتال بود.
چگونه بفهمیم یک سایت یا لینک حاوی ولت درینر است؟
همانطور که برای تشخیص یک اسکناس تقلبی از دستگاههای مخصوص یا نور استفاده میکنیم، برای شناسایی سایتهای آلوده به درینر نیز باید به ابزارهای تحلیلی و نشانههای خاصی مجهز باشیم. خوشبختانه، کلاهبرداران هر چقدر هم که حرفهای باشند، باز هم ردپاهایی از خود به جا میگذارند. در این بخش، یاد میگیریم که مانند یک کارآگاه سایبری، نشانههای خطر را قبل از وقوع فاجعه شناسایی کنیم و با چند بررسی ساده، امنیت سرمایهی خود را تضمین کنیم.
نشانههای هشداردهنده در آدرس وبسایت (URL) و حسابهای کاربری
اولین و مهمترین خط دفاعی شما، چشمهایتان هستند. کلاهبرداران برای فریب دادن شما، نمیتوانند آدرس دقیق و اصلی سایتهای معتبر را هک کنند، بنابراین مجبورند سایتهایی شبیه به آنها بسازند. به این ترفند تایپواسکواتینگ (Typosquatting: ثبت دامنههای اینترنتی با املای بسیار شبیه به سایتهای اصلی برای فریب کاربرانی که آدرس را با دقت نمیخوانند) میگویند. برای اینکه در این تله نیفتید، به این موارد با دقت توجه کنید:
- غلطهای املایی جزئی: همیشه آدرس اینترنتی بالای مرورگر را حرف به حرف بخوانید. برای مثال، ممکن است به جای حرف O انگلیسی، از عدد 0 استفاده شده باشد یا یک حرف اضافی در آدرس وجود داشته باشد (مانند Coinmarrketcap به جای Coinmarketcap).
- پسوندهای عجیب: سایتهای معتبر معمولا از پسوندهای رایج مانند com. یا io. استفاده میکنند. اگر سایتی پسوندهای ناشناخته یا طولانی داشت، باید به آن شک کنید.
- بررسی حسابهای شبکهی اجتماعی: اگر لینکی را در توییتر یا تلگرام دیدید، حتما پروفایل ارسالکننده را بررسی کنید. یک پروژهی معتبر معمولا تاریخچهی طولانی و دنبالکنندگان واقعی دارد. حسابهایی که به تازگی ساخته شدهاند، یا تعداد نظرات و لایکهای آنها با تعداد دنبالکنندگانشان همخوانی ندارد، به احتمال زیاد جعلی هستند.
درخواستهای غیرمنطقی در هنگام اتصال کیف پول و امضای تراکنش
وقتی وارد یک سایت میشوید و روی دکمهی اتصال کیف پول کلیک میکنید، سایت فقط باید یک درخواست ساده برای خواندن آدرس عمومی شما ارسال کند. این فرآیند کاملا بیخطر است. اما سایتهای حاوی درینر رفتار بسیار عجولانه و غیرمنطقی دارند. رفتارهای خطرناکی که باید از آنها دوری کنید شامل موارد زیر است:
- درخواست امضای فوری: اگر به محض اتصال کیف پول، یک پنجره باز شد و از شما خواست که درخواستی را امضا کنید (بدون اینکه بخواهید خریدی انجام دهید یا توکنی را جابهجا کنید)، بلافاصله سایت را ببندید. هیچ سایت معتبری بیدلیل از شما درخواست امضا نمیکند.
- مجوز دسترسی نامحدود: همیشه متن داخل پنجرهی تایید تراکنش را بخوانید. اگر با عبارتی مانند SetApprovalForAll (یک دستور برنامهنویسی در قراردادهای هوشمند که کنترل تمام داراییهای شما را به یک غریبه میسپارد) مواجه شدید، بدانید که در حال دادن یک چک سفید امضا به سارقان هستید.
- کدهای ناخوانا: در سایتهای معتبر، شما دقیقا میبینید که چه ارزی و به چه مقداری در حال کسر شدن از حساب شماست. اما درینرها معمولا جزئیات تراکنش را به صورت مجموعهای از اعداد و حروف نامفهوم (کدهای هگزادسیمال) نشان میدهند تا شما متوجه نشوید در پشت پرده چه اتفاقی در حال رخ دادن است.
وعدههای اغراقآمیز برای سود سریع و توکنهای رایگان
کلاهبرداران برای اینکه شما دقت و تمرکز خود را از دست بدهید، از تکنیکهای روانشناسی استفاده میکنند. قویترین ابزار آنها ایجاد فومو (FOMO: مخفف ترس از دست دادن، یک حالت روانی که فرد به خاطر استرس جا ماندن از سود، تصمیمات عجولانه میگیرد) است.
درینرها معمولا در قالب جشنوارههای دروغین، توزیع توکنهای رایگان با ارزش بالا، یا پیشفروش توکنهایی با وعدهی سود هزار درصدی پنهان میشوند. در این صفحات، معمولا یک تایمر معکوس و بزرگ قرار دارد که نشان میدهد برای دریافت این هدیه فقط چند دقیقه فرصت دارید. هدف از این کار، خاموش کردن بخش منطقی مغز شما و وادار کردنتان به کلیک کردن سریع است. همیشه این قانون طلایی را در دنیای رمزارز به یاد داشته باشید: اگر پیشنهادی آنقدر خوب است که واقعی به نظر نمیرسد، قطعا یک تله است. هیچکس در فضای اینترنت بیدلیل داراییهای باارزش خود را بین غریبهها تقسیم نمیکند.
راهنمای جامع و گامبهگام محافظت از داراییها در برابر کریپتو درینرها
حالا که با روش کار سارقان آشنا شدیم، وقت آن است که زره دفاعی خود را به تن کنیم. خبر خوب این است که کریپتو درینرها قدرت جادویی ندارند و تا زمانی که شما اشتباه نکنید، نمیتوانند به داراییهای شما دسترسی پیدا کنند. با رعایت چند قانون ساده اما حیاتی، میتوانید امنیت کیف پول خود را به بالاترین سطح ممکن برسانید و با خیالی آسوده در دنیای رمزارز فعالیت کنید. در این بخش، یک برنامهی دفاعی کامل را قدم به قدم با هم مرور میکنیم.
چکلیست ضد سرقت: اقداماتی که باید قبل از کلیک و تایید انجام دهید
پیشگیری همیشه بهتر از درمان است. قبل از اینکه کیف پول خود را به هر وبسایتی متصل کنید یا تراکنشی را تایید کنید، این چکلیست کوتاه را در ذهن خود مرور کنید:
- آرامش خود را حفظ کنید: هیچ ایردراپ یا فرصت سرمایهگذاری واقعی، شما را مجبور نمیکند در چند ثانیه تصمیم بگیرید. ترس از دست دادن فرصت، بزرگترین سلاح کلاهبرداران است.
- آدرس سایت را دوباره بخوانید: همانطور که در بخش قبلی گفتیم، آدرس سایت مورد نظر را حرف به حرف بررسی کنید تا مطمئن شوید وارد یک وبسایت جعلی نشدهاید.
- از کیف پول واسطه استفاده کنید: یک کیف پول موقت (Burner Wallet: یک کیف پول رمزارزی ثانویه و کمارزش که فقط برای تست کردن سایتهای جدید یا دریافت هدایای دیجیتال استفاده میشود و بخش اصلی سرمایهی شما در آن قرار ندارد) بسازید و پلتفرمهای جدید را فقط با آن امتحان کنید.
- پیامهای تایید را با دقت بخوانید: هرگز چشمبسته روی دکمهی تایید کلیک نکنید. به کلماتی که روی صفحهی کیف پولتان ظاهر میشود دقت کنید تا متوجه شوید سایت چه نوع دسترسی و مجوزی از شما میخواهد.
لغو تایید توکنها (Revoke) چیست و چرا یک اقدام نجاتبخش است؟
یکی از مهمترین مهارتهایی که هر کاربر دنیای رمزارز باید یاد بگیرد، استفاده از قابلیت لغو دسترسی (Revoke: فرآیندی که طی آن، شما مجوزی را که قبلا برای برداشت ارزهای خود به یک وبسایت یا قرارداد هوشمند دادهاید، برای همیشه باطل میکنید) است.
وقتی شما به یک پلتفرم معتبر اجازه میدهید که برای انجام معاملات، به توکنهای شما دسترسی داشته باشد، این مجوز معمولا برای همیشه باز میماند. حالا تصور کنید آن پلتفرم در آینده هک شود؛ سارقان میتوانند از طریق همان مجوز قدیمی، دارایی شما را خالی کنند. برای جلوگیری از این اتفاق، باید به صورت دورهای به ابزارهای معتبری مانند ریواک کش سر بزنید. این سایتها لیست تمام مجوزهای فعال در کیف پول شما را نشان میدهند. شما میتوانید با فشردن یک دکمه، دسترسی سایتهای ناشناس یا قدیمی را قطع کنید و در خانهی خود را به روی غریبهها ببندید.
نقش کلیدی کیف پولهای سختافزاری در جلوگیری از تایید تراکنشهای مخرب
کیف پولهای نرمافزاری روی گوشی یا کامپیوتر شما نصب میشوند و معمولا همیشه به اینترنت متصل هستند. اما کیف پول سختافزاری (Hardware Wallet: یک دستگاه فیزیکی کوچک شبیه به فلش مموری که کلیدهای امنیتی و کلمات بازیابی شما را به صورت کاملا آفلاین و دور از دسترس هکرها نگهداری میکند) سطح امنیت شما را به شکل بینظیری افزایش میدهد.
وقتی از کیف پول فیزیکی استفاده میکنید، برای تایید نهایی هر تراکنش، باید دکمهی فیزیکی روی دستگاه را با انگشت خود فشار دهید. این یعنی حتی اگر یک کریپتو درینر به سیستم شما نفوذ کرده باشد، تا زمانی که شما به صورت فیزیکی دکمهی تایید را روی دستگاه خود فشار ندهید، هیچ ارزی از حساب شما خارج نمیشود. این لایهی فیزیکی، کار کلاهبرداران سایبری را تقریبا غیر ممکن میکند.
معرفی افزونهها و ابزارهای ضروری برای شبیهسازی تراکنش و شناسایی درینرها
در دنیای پر از خطر وب ۳، شما نیاز به یک دستیار هوشمند دارید که قبل از شما، خطرات را بررسی کند. امروزه افزونههای امنیتی بسیار مفیدی طراحی شدهاند که روی مرورگر شما نصب میشوند و نقش یک پیشمرگ را بازی میکنند.
ابزارهایی مانند پاکت یونیورس یا ولت گارد مانند یک شبیهساز (Simulator: برنامهای که یک تراکنش را قبل از انجام شدن در دنیای واقعی، در یک محیط امن آزمایش میکند تا نتیجهی نهایی آن را به شما نشان دهد) عمل میکنند. وقتی میخواهید یک تراکنش را امضا کنید، این افزونهها وارد عمل میشوند و به شما به زبان بسیار ساده میگویند: اگر این تراکنش را تایید کنی، دقیقا چه ارزی از کیف پول تو کم میشود و چه چیزی به دست میآوری. اگر نتیجهی شبیهسازی نشان دهد که سرمایهی شما بدون دلیل در حال صفر شدن است، این ابزارها به شما هشدار قرمز رنگ میدهند تا سریعا عملیات را متوقف کنید.
قطع اتصال کیف پول از وبسایتها بلافاصله پس از اتمام کار (Disconnect)
یکی از سادهترین اما فراموششدهترین نکات امنیتی، قطع ارتباط کیف پول با وبسایتهاست. وقتی کار شما در یک صرافی یا پلتفرم به پایان میرسد، صرفا بستن پنجرهی مرورگر کافی نیست. کیف پول شما ممکن است همچنان در پسزمینه به آن سایت متصل باقی بماند.
برای امنیت بیشتر، همیشه عادت کنید که پس از اتمام کار، وارد تنظیمات کیف پول خود شوید و از بخش سایتهای متصلشده (Connected Sites)، ارتباط خود را به صورت دستی قطع کنید. این کار دقیقا مانند این است که وقتی از حساب بانکی خود در رایانهی یک کافینت استفاده میکنید، در پایان حتما روی دکمهی خروج کلیک کنید. با این کار ساده، مسیر ارتباطی هرگونه کریپتو درینر با داراییهای خود را میبندید.
اقدامات اضطراری: اگر قربانی ولت درینر شدیم چه کنیم؟
حتی با وجود تمام مراقبتها، گاهی ممکن است در یک لحظه خستگی یا بیدقتی، فریب کلاهبرداران را بخوریم و متوجه شویم که داراییهایمان در حال خروج از کیف پول است. در این شرایط، اولین و مهمترین قانون این است: وحشت نکنید! ترس و استرس فقط باعث میشود زمان طلایی را از دست بدهید یا اشتباهات بدتری مرتکب شوید. وقتی متوجه شدید در دام یک کریپتو درینر افتادهاید، باید مانند یک آتشنشان که به محل حادثه رسیده، سریع، دقیق و با برنامهی قبلی عمل کنید. در این شرایط بحرانی، ثانیهها اهمیت دارند و انجام به موقع مراحل زیر میتواند حداقل بخشی از سرمایهی شما را نجات دهد.
قطع دسترسی قراردادهای هوشمند (Revoke) در سریعترین زمان ممکن
اولین قدم برای متوقف کردن سرقت، بستن راه نفوذ سارق است. اگر متوجه شدید که توکنهای شما در حال کم شدن هستند، به این معنی است که قرارداد هوشمند (کدهای مخربی که اجازهی برداشت از حساب شما را گرفتهاند) در حال فعالیت است.
در این لحظه نباید مرورگر را ببندید یا کیف پول را پاک کنید، زیرا این کارها دسترسی سارق را قطع نمیکند. شما باید بلافاصله از ابزارهای لغو دسترسی مانند سایت ریواک کش (Revoke.cash) استفاده کنید. کیف پول خود را به این سایت معتبر متصل کنید، به دنبال نام سایتی بگردید که دقایقی پیش به آن متصل شده بودید و روی دکمهی لغو (Revoke) کلیک کنید. با این کار، شما به شبکهی بلاکچین دستور میدهید که مجوز برداشت آن سایت مخرب را فورا باطل کند. این اقدام دقیقا مانند سوزاندن کارت بانکی پس از گم شدن آن است.
انتقال فوری داراییهای باقیمانده به یک کیف پول امن و جدید
زمانی که کیف پول شما آلوده شد و دسترسیهای مخرب را لغو کردید، دیگر نباید به آن کیف پول اعتماد کنید. در دنیای امنیت دیجیتال، به این کیف پول، ولت سوخته میگویند. مرحلهی بعدی این است که هر ارزی که در کیف پولتان باقی مانده است را فورا به یک آدرس امن منتقل کنید. برای این کار مراحل زیر را با دقت انجام دهید:
- ساخت کیف پول جدید: یک کیف پول کاملا جدید روی یک دستگاه دیگر (یا یک مرورگر متفاوت) بسازید و کلمات بازیابی جدید را با دقت یادداشت کنید.
- انتقال داراییهای ارزشمند: ابتدا به سراغ ارزهایی بروید که ارزش بیشتری دارند (مانند بیتکوین، اتریوم یا تتر) و آنها را به سرعت به آدرس کیف پول جدیدتان بفرستید.
- تامین کارمزد انتقال: به یاد داشته باشید که برای انتقال ارزها، به مقداری ارز بومی آن شبکه (مثلا مقداری اتریوم برای پرداخت هزینهی تراکنشها) نیاز دارید. مطمئن شوید که مقدار کمی از این ارز برای انتقال سایر داراییها در ولت سوخته باقی مانده است.
آیا امکان بازگردانی ارزهای دیجیتال سرقتشده وجود دارد؟
این تلخترین سوالی است که قربانیان از خود میپرسند. پاسخ کوتاه به این سوال، متاسفانه در بیشتر مواقع خیر است. یکی از ویژگیهای اصلی شبکهی بلاکچین، غیرقابل برگشت بودن تراکنشها (Irreversibility: قاعدهای که میگوید وقتی پولی در بلاکچین منتقل و تایید شد، هیچ فرد، شرکت یا دولتی نمیتواند آن را لغو کند یا به عقب برگرداند) است.
وقتی کریپتو درینر ارزهای شما را به سرقت میبرد، آنها را به آدرسهای ناشناس منتقل میکند. با این حال، در موارد بسیار نادر اگر سارق بخواهد پولهای سرقتشده را به پول نقد تبدیل کند و آنها را به یک صرافی متمرکز (Centralized Exchange: صرافیهایی مانند بایننس یا کوکوین که در آنها هویت کاربران ثبت میشود و مدیران صرافی امکان مسدود کردن حسابها را دارند) بفرستد، تیمهای امنیتی آن صرافی ممکن است بتوانند حساب سارق را مسدود کنند. اما این فرآیند بسیار پیچیده است و نیازمند پیگیریهای قانونی و کمک گرفتن از متخصصان امنیت سایبری است. بنابراین، همیشه پیشگیری را به عنوان تنها راه نجات قطعی در نظر بگیرید.
گزارش سایت مخرب برای جلوگیری از قربانی شدن سایر کاربران
پس از اینکه اقدامات امنیتی لازم برای محافظت از داراییهای باقیماندهی خود را انجام دادید، یک وظیفهی اخلاقی مهم بر عهدهی شماست. کلاهبرداران معمولا از یک سایت برای هدف قرار دادن صدها نفر استفاده میکنند. شما با گزارش دادن سریع آن سایت، میتوانید جلوی نابود شدن سرمایهی کاربران دیگر را بگیرید. برای گزارش کردن سایتهای حاوی درینر، اقدامات زیر بسیار موثر هستند:
- گزارش به پشتیبانی کیف پول: آدرس سایت مخرب را در شبکههای اجتماعی (مانند توییتر) برای تیم پشتیبانی کیف پول خود (مثلا تراست ولت یا متامسک) ارسال کنید تا آنها سایت را در لیست سیاه خود قرار دهند و به سایر کاربران اخطار قرمز رنگ نشان دهند.
- گزارش به پلتفرمهای امنیتی: سایتهایی مانند گوگل سیف براوزینگ (Google Safe Browsing) ابزارهایی برای گزارش سایتهای فیشینگ دارند. با ثبت آدرس سایت مخرب در این پلتفرمها، مرورگرها به صورت خودکار از ورود افراد دیگر به آن سایت جلوگیری میکنند.
- آگاهسازی در شبکههای اجتماعی: در گروههای تلگرامی یا حساب توییتر خود، تجربهی تلخ خود را با دیگران به اشتراک بگذارید و آدرس سایت جعلی را با هشدار کلاهبرداری منتشر کنید. این کار به ظاهر ساده، میتواند سرمایهی دهها کاربر تازهکار را از خطر سرقت نجات دهد.
سوالات متداول


یادگیری کریپتو از صفر
دانشنامه و مقالات آموزشی کیف پول من، رایگان


