منظور از هک صرافی ارز دیجیتال چیست و چگونه از سرمایه خود محافظت کنیم؟
هک صرافی ارز دیجیتال به معنای نفوذ مهاجمان به هسته اصلی و سرورهای یک پلتفرم معاملاتی برای سرقت کلیدهای خصوصی و داراییهای کلان است. اما مسئله اینجاست که بسیاری از فعالان بازار، هرگونه کسر موجودی از حساب خود را به حساب هک شدن کل سیستم صرافی و ضعف پلتفرم میگذارند.

خلاصه محتوا
- هک صرافی ارز دیجیتال زمانی رخ میدهد که مهاجمان به زیرساختهای اصلی پلتفرم نفوذ کنند و به کیف پولهای گرم یا کلیدهای خصوصی دسترسی پیدا کنند؛ اتفاقی که با سرقت اطلاعات یک حساب کاربری تفاوت دارد. در این مقاله، روشهای رایج نفوذ از جمله حمله به کیف پولهای گرم، سوءاستفاده از آسیبپذیریهای نرمافزاری و مهندسی اجتماعی را بررسی میکنیم و با پیامدهای هک، نمونههایی مانند Mt.Gox و Bitfinex و شیوههای احتمالی جبران خسارت آشنا میشوید. همچنین راهکارهایی مانند استفاده از احراز هویت دومرحلهای، انتقال داراییهای بلندمدت به کیف پول شخصی، بررسی سابقه امنیتی و اثبات ذخایر صرافی و مقایسه ریسکهای صرافیهای ایرانی و خارجی را مرور میکنیم.
یک روز صبح کیف پول حساب کاربری خود را باز میکنید و با موجودی صفر مواجه میشوید؛ در حالی که سایت صرافی بدون مشکل در حال فعالیت است و سایر کاربران در حال معامله هستند. این تفاوت ظریف میان لو رفتن رمز عبور شخصی و نفوذ به زیرساختهای اصلی، مرز باریک تصمیمگیری درست در لحظات بحرانی است. در این مقاله به بررسی دقیق مفهوم هک صرافی، روشهای نفوذ هکرها و راهکارهای عملی برای محافظت از داراییها میپردازیم.
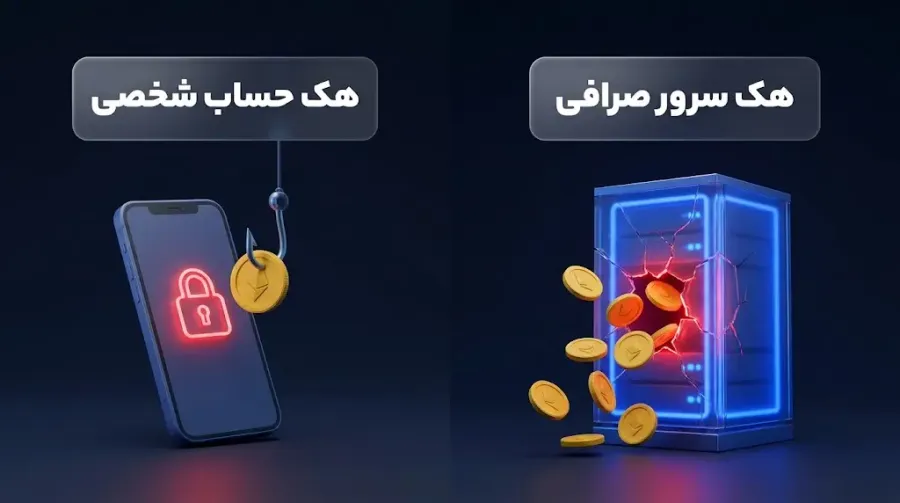
هک صرافی ارز دیجیتال چیست و چه تفاوتی با هک حساب شخصی دارد؟
وقتی کلمهی هک را میشنویم، اولین چیزی که به ذهن میرسد سرقت پول و از دست رفتن سرمایه است. در دنیای رمزارزها، امنیت یکی از بزرگترین نگرانیهای کاربران تازهکار و حتی حرفهای است. اما یک سوءتفاهم بزرگ در این زمینه وجود دارد؛ بسیاری از افراد فکر میکنند هر زمان که ارزهای دیجیتال از حسابشان کم شود، به این معنی است که سیستم صرافی هک شده است! در صورتی که داستان معمولا چیز دیگری است. برای این که بتوانیم به درستی از داراییهای خود محافظت کنیم، ابتدا باید تفاوت بین هک شدن کل سیستم یک صرافی و هک شدن یک حساب کاربری را به خوبی درک کنیم.
منظور از هک شدن هستهی اصلی یک پلتفرم معاملاتی
صرافیهای ارز دیجیتال مانند بانکهای دیجیتالی بزرگی هستند که روزانه میلیونها دلار پول در آنها جابجا میشود. این صرافیها برای مدیریت سریع درخواستهای خرید و فروش کاربران، بخش زیادی از داراییها را در کیف پولهای گرم (Hot Wallets - کیف پولهایی که برای انجام سریع تراکنشها همیشه به اینترنت متصل هستند) نگهداری میکنند.
وقتی میگوییم هستهی اصلی یک صرافی هک شده است، یعنی گروهی از هکرهای حرفهای توانستهاند لایههای امنیتی سرورهای صرافی را بشکنند و به این کیف پولهای متصل به اینترنت نفوذ کنند. برای درک بهتر، تصور کنید گروهی از سارقان مسلح توانستهاند سیستم امنیتی پیشرفتهی شعبهی مرکزی یک بانک را از کار بیندازند و مستقیما وارد گاوصندوق اصلی بانک شوند. در این حالت از نفوذ، اتفاقات زیر رخ میدهد:
- هکرها به کلیدهای خصوصی صرافی (Private Keys - رمزهای عبور بسیار مهمی که امکان کنترل داراییها را در شبکهی بلاک چین فراهم میکنند) دسترسی پیدا میکنند.
- مبالغ بسیار عظیمی از ارزهای دیجیتال متعلق به هزاران کاربر در یک لحظه به سرقت میرود.
- مدیران صرافی معمولا به سرعت متوجه حملهی سایبری میشوند و برای جلوگیری از ضرر بیشتر، تمام واریزها و برداشتهای سایت را کاملا متوقف میکنند.
بررسی تفاوت نفوذ به سرور صرافی و سرقت اطلاعات کاربر
حالا که با هک شدن هستهی صرافی آشنا شدیم، باید آن را با هک شدن حساب شخصی مقایسه کنیم. حقیقت این است که بیشتر اتفاقات تلخی که برای کاربران میافتد، از نوع دوم است. در این حالت سیستم صرافی کاملا امن است و هیچ مشکلی ندارد، اما اطلاعات شخصی خود کاربر به سرقت رفته است و هکر توانسته وارد حساب او شود.
دوباره به مثال بانک برگردیم. فرض کنید گاوصندوق اصلی بانک کاملا امن است و هیچ سارقی به آن نزدیک هم نشده است، اما شما کارت بانکی و رمز عبور خود را گم کردهاید و یک نفر دیگر با استفاده از آنها، حساب شما را خالی میکند. در اینجا بانک هک نشده است، بلکه شما قربانی سرقت اطلاعات شدهاید. هک شدن حساب شخصی یک کاربر معمولا به یکی از دلایل زیر اتفاق میافتد:
- استفاده از رمز عبور ضعیف و تکراری: وقتی یک رمز ساده را برای چند سایت مختلف استفاده میکنید، با هک شدن یک سایت ساده و ناامن، رمز حساب صرافی شما هم لو میرود.
- حملات فیشینگ (Phishing): تلهگذاری اینترنتی که در آن هکرها پیامها، ایمیلها و سایتهای تقلبی دقیقا مشابه سایت اصلی صرافی میسازند تا شما با دست خودتان رمزتان را وارد آن کنید.
- نصب بدافزارها و ویروسها: نصب برنامههای ناشناس روی گوشی موبایل یا کامپیوتر میتواند اطلاعات ورود شما را کپی کرده و مخفیانه برای هکرها بفرستد.
بنابراین به عنوان یک قاعدهی کلی به یاد داشته باشید؛ اگر فقط حساب شما خالی شده است و سایت صرافی بدون مشکل برای بقیهی کاربران کار میکند، یعنی شما قربانی سرقت اطلاعات شخصی شدهاید. اما در هک سرور صرافی، مشکل از سمت تیم فنی پلتفرم است و یک بحران عمومی برای تمام کاربران آن پلتفرم معاملاتی ایجاد میشود.
روشهای اصلی نفوذ هکرها به صرافیهای ارز دیجیتال
هکرها برای نفوذ به سیستمهای پیچیدهی صرافیها از جادو استفاده نمیکنند، بلکه همیشه به دنبال پیدا کردن ضعیفترین نقطهی امنیتی هستند. از آنجایی که صرافیهای ارز دیجیتال روزانه میزبان میلیونها دلار سرمایهی کاربران هستند، هکرها انگیزهی بالایی برای پیدا کردن این نقاط ضعف دارند. آنها معمولا از سه روش اصلی و بسیار هوشمندانه برای سرقت داراییها استفاده میکنند که در ادامه با زبانی ساده هر کدام را بررسی میکنیم.
حمله به کیف پولهای گرم (Hot Wallets) و سرقت کلیدهای خصوصی
صرافیها برای این که بتوانند درخواستهای برداشت و انتقال کاربران را در لحظه و به سرعت انجام دهند، باید همیشه بخشی از پولها را در کیف پولهای گرم (Hot Wallets - کیف پولهای دیجیتالی که همیشه برای انجام تراکنشها به اینترنت متصل هستند) نگهداری کنند.
برای درک این موضوع، یک فروشگاه بزرگ را تصور کنید. صاحب فروشگاه تمام پولهای خود را در صندوق دخل نگه نمیدارد، بلکه فقط پول خرد و سرمایهی در گردش روزانه را در صندوق میگذارد و بقیهی پولها را به گاوصندوق اصلی در یک اتاق امن منتقل میکند. کیف پول گرم دقیقا نقش همان صندوق دخل را دارد. از آنجایی که این کیف پولها به اینترنت متصل هستند، هکرها تمام تلاش خود را میکنند تا به سرورهای صرافی نفوذ کرده و کلیدهای خصوصی را به دست بیاورند. وقتی هکر به این کلیدها برسد، میتواند در کسری از ثانیه تمام موجودی کیف پول گرم را به حسابهای ناشناس خود منتقل کند.
سوءاستفاده از آسیبپذیریهای نرمافزاری و قراردادهای هوشمند
دومین روش پرکاربرد، پیدا کردن نقص و ضعف در کدهای برنامهنویسی است. بسیاری از پلتفرمهای معاملاتی، به خصوص صرافیهای غیرمتمرکز، برای فعالیت خود به قراردادهای هوشمند (Smart Contracts - برنامههای کامپیوتری که توافقات و تراکنشها را بدون نیاز به انسان و به صورت خودکار روی بلاک چین اجرا میکنند) وابستهاند.
هیچ نرمافزاری در دنیای تکنولوژی بینقص نیست. گاهی برنامهنویسان در زمان نوشتن این کدها دچار اشتباهات کوچکی میشوند که به آنها باگ (Bug - خطاهای پنهان در کدهای نرمافزاری) میگویند. هکرهای حرفهای ماهها زمان میگذارند تا کدهای برنامهی صرافی را خط به خط بررسی کنند. اگر آنها بتوانند یک باگ یا روزنهی امنیتی پیدا کنند، دقیقا مانند سارقی عمل میکنند که متوجه شده معمار ساختمان، قفل کردن پنجرهی پشتی را فراموش کرده است. در این حالت، هکر بدون نیاز به سرقت رمز عبور کسی، با فریب دادن کدهای سیستم، ارزهای دیجیتال را به سرقت میبرد.
حملات فیشینگ و مهندسی اجتماعی علیه کارمندان صرافی
همیشه نیازی نیست که هکرها برای نفوذ به یک سیستم، سدهای محکم نرمافزاری را بشکنند؛ گاهی راحتترین راه، فریب دادن انسانهایی است که کلید آن سدها را در دست دارند. به این تکنیک مهندسی اجتماعی (Social Engineering - هنر فریب دادن ذهن انسانها برای دسترسی به اطلاعات محرمانه، به جای هک کردن مستقیم سیستمهای کامپیوتری) میگویند.
در این روش، هدف هکرها سرورهای صرافی نیست، بلکه کارمندان و مدیران صرافی هستند. هکرها از طریق تکنیکهایی مانند فیشینگ (Phishing - ارسال ایمیلها یا پیامهای تقلبی که کاملا شبیه پیامهای رسمی و معتبر به نظر میرسند) تلاش میکنند کارمند صرافی را فریب دهند. این فرآیند معمولا به این شکل اتفاق میافتد:
- هکر یک ایمیل بسیار رسمی و فریبنده، مثلا از طرف مدیرعامل صرافی یا بخش پشتیبانی فنی، برای کارمند هدف میفرستد.
- در این ایمیل از کارمند خواسته میشود تا یک فایل به ظاهر مهم را دانلود کند یا وارد یک لینک خاص شود.
- به محض کلیک کردن کارمند روی لینک یا دانلود فایل، یک بدافزار (Malware - نرمافزارهای مخربی که برای جاسوسی یا آسیب رساندن به سیستم طراحی شدهاند) روی سیستم کارمند نصب میشود.
- حالا هکر از طریق کامپیوتر آلوده شدهی کارمند، به شبکهی داخلی صرافی دسترسی پیدا میکند و میتواند عملیات سرقت را کلید بزند.
پیامدهای هک صرافی و مرور بزرگترین سرقتهای تاریخ کریپتو
هک شدن یک صرافی تنها به معنای از دست رفتن چند خط کد یا یک مشکل فنی ساده نیست؛ بلکه مانند یک زلزلهی قدرتمند است که لرزشهای آن تمام بازار و سرمایهگذاران را تحت تاثیر قرار میدهد. وقتی سدهای امنیتی شکسته میشوند، زنجیرهای از اتفاقات تلخ رخ میدهد که میتواند سرنوشت مالی هزاران نفر را تغییر دهد. در این بخش بررسی میکنیم که در لحظهی هک و پس از آن دقیقا چه اتفاقاتی در بازار میافتد.
توقف فوری برداشتها، مسدود شدن داراییها و ترس در بازار
وقتی خبر هک شدن یک پلتفرم منتشر میشود، اولین اقدام صرافی توقف ناگهانی تمام برداشتهاست. تصور کنید زنگ خطر یک بانک به صدا درآمده است؛ در این شرایط مدیران بانک بلافاصله درهای خروجی را قفل میکنند تا سارقان نتوانند پول بیشتری خارج کنند. در دنیای رمزارزها هم صرافیها دقیقا همین کار را انجام میدهند. آنها سیستمهای خروجی را مسدود میکنند تا جلوی خروج بیشتر سرمایه را بگیرند.
اما این کار یک پیامد روانی بسیار سنگین دارد. کاربران با دیدن مسدود شدن داراییهایشان دچار وحشت میشوند و این اتفاق باعث ایجاد موجی از ترس، عدم قطعیت و شک در میان سرمایهگذاران میشود. ترس از دست رفتن سرمایه باعث میشود کاربران در سایر صرافیها نیز برای فروش داراییهای خود هجوم ببرند و این وحشت دستهجمعی، معمولا به یک افت ناگهانی و شدید در قیمت کل ارزهای بازار منجر میشود.
مرور عبرتآموز بزرگترین هکها
تاریخچهی بازار رمزارزها پر از اتفاقات تلخ و درسآموز است. بررسی این حوادث تاریخی به ما یادآوری میکند که حتی معروفترین پلتفرمها هم ممکن است آسیبپذیر باشند. بیایید دو مورد از بزرگترین پروندههای هک تاریخ را مرور کنیم:
- فاجعهی صرافی ام تی گاکس (Gox): در سال ۲۰۱۴، این صرافی که در آن زمان بزرگترین پلتفرم معاملاتی بیت کوین در جهان بود، اعلام کرد که حدود ۸۵۰ هزار بیت کوین به سرقت رفته است! این اتفاق فاجعهبار به دلیل ضعفهای شدید و طولانیمدت در کدهای امنیتی سیستم رخ داد و باعث شد صرافی به طور کامل ورشکست شود. بسیاری از مالباختگان این صرافی، هنوز هم پس از سالها درگیر دادگاهها برای پس گرفتن بخش کوچکی از سرمایهی خود هستند.
- هک صرافی بیت فینکس (Bitfinex): در سال ۲۰۱۶، هکرهای بسیار حرفهای توانستند با دور زدن سیستمهای امنیتی، حدود ۱۲۰ هزار بیت کوین از این صرافی معتبر سرقت کنند. این اتفاق شوک بزرگی به بازار وارد کرد و قیمت بیت کوین در عرض چند ساعت حدود ۲۰ درصد سقوط کرد.
آیا پلتفرمها خسارت کاربران را جبران میکنند؟
مهمترین سوالی که در زمان هک شدن برای هر کاربری پیش میآید این است که آیا پولی که به سرقت رفته است به حساب ما برمیگردد؟ پاسخ به این سوال کاملا به اعتبار، قدرت مالی و سیاستهای صرافی بستگی دارد. به طور کلی، صرافیها در مواجهه با بحران هک، یکی از سه رفتار زیر را از خود نشان میدهند:
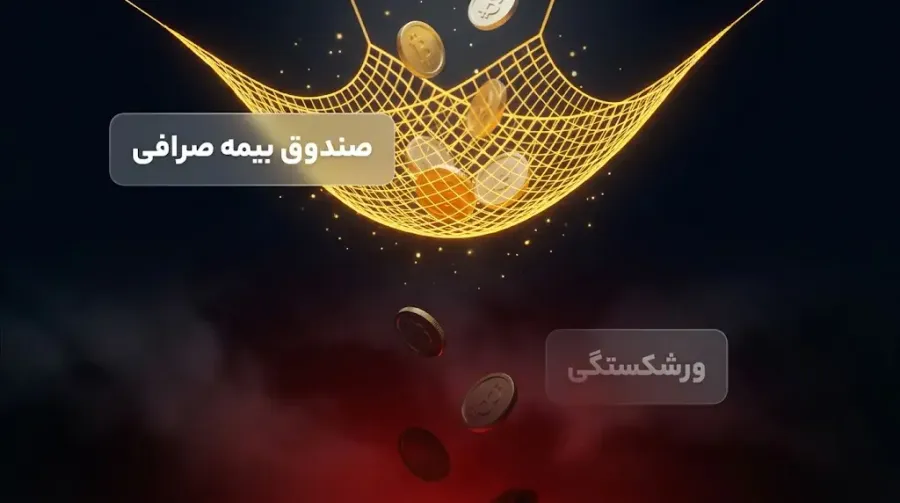
- استفاده از صندوق بیمهی داخلی: امروزه صرافیهای بزرگ و معتبر، بخشی از درآمدهای خود را در صندوقهای ویژهای به نام صندوق بیمهی امنیتی ذخیره میکنند. اگر هکی اتفاق بیفتد و داراییهای کیف پول گرم دزدیده شود، صرافی از این صندوق برای جبران کامل خسارت کاربران استفاده میکند تا آب در دل کسی تکان نخورد و اعتبار پلتفرم حفظ شود.
- صدور توکنهای بدهی: گاهی مبلغ سرقت شده آنقدر بزرگ است که صرافی پول نقد کافی برای جبران فوری آن را ندارد. در این حالت، صرافی توکنهای دیجیتالی مخصوصی تولید میکند و به عنوان یک سند بدهی به کاربران خسارتدیده میدهد. صرافی تعهد میکند که در آینده و با سودآوری مجدد، این توکنها را بازخرید کرده و پول کاربران را پس بدهد؛ دقیقا همان راهحلی که صرافی بیت فینکس برای نجات از ورشکستگی انجام داد.
- اعلام ورشکستگی کامل: اگر صرافی کوچک باشد و توان مالی برای جبران خسارت را نداشته باشد، متاسفانه اعلام ورشکستگی میکند. در این شرایط بسیار تلخ، کاربران داراییهای خود را به طور کامل از دست میدهند و تنها راه باقیمانده، پیگیریهای طولانیمدت حقوقی است که معمولا نتیجهی چندان روشنی هم برای بازپسگیری سرمایهی افراد ندارد.
صرافیهای معتبر چگونه امنیت داراییها را تامین میکنند؟
شنیدن اخبار مربوط به سرقت و نفوذ هکرها ممکن است ترسناک باشد، اما جای نگرانی نیست؛ زیرا پلتفرمهای معاملاتی بزرگ و شناختهشده بیکار ننشستهاند. آنها برای محافظت از سرمایهی کاربران، شبکهای پیچیده از لایههای امنیتی را طراحی کردهاند که نفوذ به آنها برای بزرگترین گروههای هکری نیز تقریبا غیرممکن است. این صرافیها با الگوبرداری از سیستمهای بانکی مدرن، استراتژیهای هوشمندانهای را برای حفظ امنیت داراییهای ما به کار میگیرند. در ادامه با سه مورد از مهمترین خطوط دفاعی این پلتفرمها به زبان ساده آشنا میشویم.
نگهداری آفلاین داراییها در کیف پول سرد (Cold Storage)
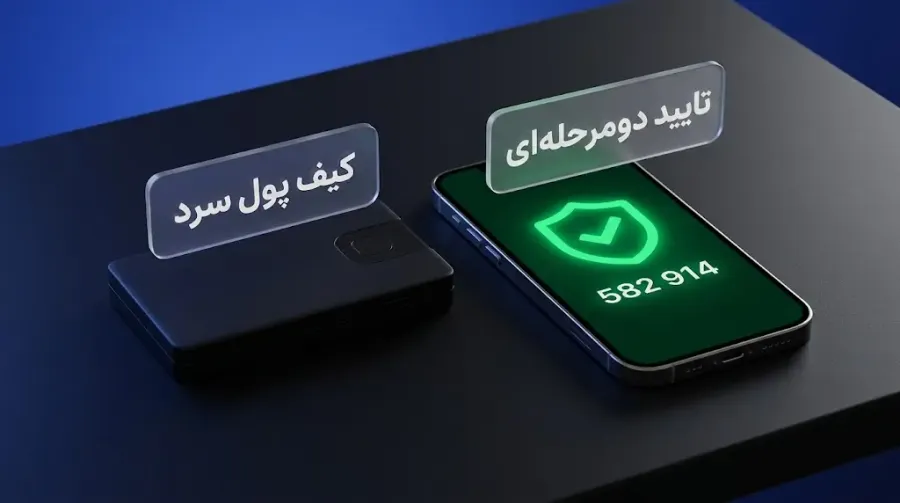
اولین و مهمترین قدم صرافیها برای مقابله با هکرها، دور کردن پولها از دسترس آنهاست. به همین دلیل، صرافیهای معتبر از کیف پول سرد (Cold Storage - روشی برای نگهداری ارزهای دیجیتال در دستگاههای فیزیکی امن که هیچگونه اتصالی به اینترنت ندارند) استفاده میکنند.
برای درک بهتر این موضوع، یک بانک بزرگ را تصور کنید. بانک هیچوقت تمام پول نقد و شمشهای طلای خود را در کشوی کارمندان باجه قرار نمیدهد؛ بلکه بخش عظیمی از آن را در یک گاوصندوق زیرزمینی و دور از دسترس سارقان نگهداری میکند. صرافیهای ارز دیجیتال نیز دقیقا همین کار را میکنند. آنها معمولا بیش از ۹۵ درصد از داراییهای کاربران را در کیف پولهای سرد و کاملا آفلاین ذخیره میکنند و تنها بخش کوچکی را برای انجام معاملات روزمرهی کاربران در کیف پولهای متصل به اینترنت باقی میگذارند. از آنجایی که هکرها فقط از طریق اینترنت میتوانند نفوذ کنند، داراییهای موجود در کیف پول سرد کاملا از خطر سرقت در امان هستند.
راهاندازی صندوقهای بیمه برای پوشش خسارت احتمالی
حتی با وجود قویترین قفلها و سیستمهای امنیتی، صرافیهای معتبر همیشه بدترین سناریوها را در نظر میگیرند. آنها میدانند که اگر هکری بتواند به همان بخش کوچک از داراییهای آنلاین نفوذ کند، اعتبار پلتفرم به خطر میافتد. به همین دلیل، سیستمهای پشتیبانی ویژهای مانند صندوق سافو (SAFU - مخفف صندوق دارایی امن برای کاربران، یک استخر مالی ذخیره که پلتفرمها برای جبران خسارتهای پیشبینینشده ایجاد میکنند) راهاندازی کردهاند.
عملکرد این صندوق دقیقا مانند بیمهی بدنهی خودرو است. صرافیهای بزرگ به صورت مداوم، درصد مشخصی از کارمزد معاملات روزانهی خود را به این صندوق واریز میکنند. اگر روزی یک مشکل امنیتی رخ دهد و بخشی از دارایی کاربران به سرقت برود، صرافی از محل این صندوق، تمام ضرر و زیان کاربران را تا ریال آخر پرداخت میکند تا هیچکس سرمایهی خود را از دست ندهد.
استفاده از سیستمهای چندامضایی برای تایید تراکنشهای بزرگ
یکی دیگر از راهکارهای بسیار هوشمندانهی پلتفرمها برای جلوگیری از سرقت، استفاده از سیستم چندامضایی (Multi-Signature - یک فناوری امنیتی که در آن برای انجام یک تراکنش یا انتقال پول، به تایید و امضای همزمان بیش از یک نفر نیاز است) میباشد.
فرض کنید یک گاوصندوق بزرگ دارای سه قفل مجزا است و کلید هر قفل در دست یک مدیر ارشد در سه کشور مختلف قرار دارد. برای باز کردن این گاوصندوق، هر سه نفر باید همزمان کلیدهای خود را وارد کنند. سیستم چندامضایی در دنیای رمزارزها دقیقا به همین شکل عمل میکند. صرافیها این فناوری را پیادهسازی کردهاند تا مزایای زیر را به دست آورند:
- اگر گوشی موبایل یا لپتاپ یکی از مدیران صرافی هک شود، هکر نمیتواند پولی را جابجا کند، زیرا به تایید سایر مدیران نیاز دارد.
- از خطاهای انسانی جلوگیری میشود؛ اگر یک نفر به اشتباه بخواهد مبلغ بزرگی را به آدرس اشتباهی بفرستد، سیستم تا زمان تایید بقیهی افراد، جلوی این انتقال را میگیرد.
- جلوی سوءاستفادههای داخلی گرفته میشود و هیچ کارمندی نمیتواند به تنهایی داراییهای صرافی را به حساب شخصی خود منتقل کند.
چگونه از سرمایه خود در برابر هک صرافیها محافظت کنیم؟
با وجود تمام تلاشهای پلتفرمهای معاملاتی برای تامین امنیت، بخش بزرگی از مسئولیت حفاظت از سرمایهها بر عهدهی خود ما کاربران است. سیستم امنیتی یک صرافی را مانند نگهبانان یک هتل بزرگ تصور کنید؛ آنها از کل ساختمان محافظت میکنند، اما اگر شما در اتاق خود را باز بگذارید یا کلیدتان را به افراد غریبه بدهید، باز هم ممکن است وسایل ارزشمند شما به سرقت برود. برای این که از امنیت داراییهای خود در دنیای پرنوسان رمزارزها مطمئن شوید، کافی است سه قدم ساده اما بسیار حیاتی زیر را بردارید.
فعالسازی احراز هویت دومرحلهای (2FA) با اپلیکیشنهای معتبر
در دنیای دیجیتال امروز، داشتن یک رمز عبور هرچقدر هم که طولانی و پیچیده باشد، به تنهایی کافی نیست. شما باید احراز هویت دومرحلهای (2FA - یک لایهی امنیتی اضافه که برای ورود به حساب، علاوه بر رمز عبور همیشگی، یک کد متغیر و یکبار مصرف نیز از شما میخواهد) را فعال کنید.
این سیستم مانند این است که برای ورود به خانهی خود، علاوه بر کلید اصلی، به یک اثر انگشت هم نیاز داشته باشید. برای فعالسازی این بخش و ایجاد بالاترین سطح امنیت:
- به پیامک موبایل اکتفا نکنید، زیرا پیامکها به راحتی توسط هکرهای حرفهای قابل رهگیری هستند.
- از اپلیکیشنهای معتبر و امنی مانند گوگل اتنتیکیتور (Google Authenticator) استفاده کنید. این برنامهها هر ۳۰ ثانیه یک کد جدید تولید میکنند که فقط روی گوشی موبایل شما قابل مشاهده است و کار ورود غیرمجاز را برای هکرها تقریبا غیرممکن میسازد.
انتقال داراییهای هولد و بلندمدت به کیف پول شخصی
یک قانون بسیار معروف در دنیای رمزارزها وجود دارد که میگوید: اگر کلیدهای خصوصی دست شما نیست، پس پولها هم مال شما نیست! پلتفرمهای معاملاتی، همانطور که از نامشان پیداست، محیطی برای معامله و خرید و فروش سریع هستند، نه صندوق امانات بانک.
اگر قصد هولد (Hold - نگهداری طولانیمدت یک ارز دیجیتال به امید افزایش قیمت آن در ماهها یا سالهای آینده) را دارید، هرگز تمام دارایی خود را در صرافی رها نکنید. بهترین استراتژی این است که:
- پولی را که روزانه با آن معامله و ترید میکنید در کیف پول صرافی نگه دارید.
- سرمایهی اصلی و بلندمدت خود را به یک کیف پول سختافزاری یا نرمافزاری معتبر و شخصی منتقل کنید. در این حالت، حتی اگر هستهی اصلی بزرگترین صرافی دنیا هم هک شود، هیچ خطری سرمایهی شما را تهدید نخواهد کرد.
بررسی اعتبار، سابقه امنیتی و شفافیت مالی صرافی پیش از واریز وجه
پیش از این که حتی یک ریال یا تتر از سرمایهی ارزشمند خود را به یک پلتفرم معاملاتی واریز کنید، باید مانند یک محقق صبور سوابق آن را بررسی کنید. انتخاب یک بستر امن، نیمی از مسیر موفقیت و آرامش ذهن شماست. در زمان انتخاب یک صرافی حتما به این موارد دقت کنید:
- تاریخچهی امنیتی پلتفرم: بررسی کنید که آیا این بستر در گذشته هک شده است؟ اگر بله، رفتار مدیران پس از هک چگونه بوده و آیا توانستهاند خسارت کاربران را جبران کنند؟
- ارائهی اثبات ذخایر: به دنبال صرافیهایی باشید که گزارش اثبات ذخایر (Proof of Reserves - یک گزارش شفاف و حسابرسی شده که نشان میدهد صرافی دقیقا معادل دارایی کاربران، پشتوانهی مالی در اختیار دارد) را به صورت منظم منتشر میکنند.
- پشتیبانی قوی و سریع: صرافیهای معتبر دارای تیمهای پشتیبانی ۲۴ ساعته هستند که در زمان بروز مشکلات امنیتی یا شک کردن به یک تراکنش، میتوانند به سرعت حساب شما را مسدود کنند تا جلوی خروج داراییها گرفته شود.
صرافی ایرانی یا خارجی، در نهایت کدام گزینه امنتر است؟
یکی از بزرگترین دغدغههای کاربران ایرانی در دنیای پرنوسان ارزهای دیجیتال، انتخاب یک بستر امن برای انجام معاملات است. همیشه این سوال مطرح میشود که آیا باید به سراغ پلتفرمهای بزرگ خارجی برویم یا به صرافیهای داخلی اعتماد کنیم؟ انتخاب بین این دو، دقیقا مانند انتخاب بین یک مرکز خرید بینالمللی بسیار بزرگ اما با قوانین سختگیرانه برای ورود، و یک فروشگاه محلی و در دسترس است. هر کدام از این گزینهها مزایا و خطرات خاص خود را دارند که در ادامه آنها را با هم بررسی میکنیم.
مقایسه ریسکها و مزایای امنیتی صرافیهای بینالمللی
صرافیهای بزرگ خارجی معمولا امکانات بسیار جذابی دارند، اما فعالیت در آنها برای کاربران ایرانی مانند راه رفتن روی لبهی تیغ است. بیایید نقاط قوت و ضعف آنها را به زبان ساده مرور کنیم:
- مزایای پلتفرمهای خارجی: این پلتفرمها دارای نقدینگی (Liquidity - میزان راحتی و سرعت خرید و فروش یک ارز دیجیتال به دلیل حضور خریداران و فروشندگان زیاد) بسیار بالایی هستند. همچنین از پیشرفتهترین سیستمهای امنیتی دنیا و صندوقهای بیمهی قدرتمند برای جبران خسارت کاربران استفاده میکنند.
- ریسکهای پلتفرمهای خارجی: بزرگترین خطر برای سرمایهی یک کاربر ایرانی، هکرها نیستند، بلکه خطر تحریمها است. بسیاری از این صرافیها قوانین سختگیرانهای برای کی وای سی (KYC - فرآیند احراز هویت و دریافت مدارک شناسایی مشتریان برای جلوگیری از پولشویی) دارند. اگر سیستمهای هوشمند آنها متوجه شوند که شما از ایران متصل شدهاید، ممکن است به سرعت حساب شما را مسدود کنند و شما عملا هیچ راه قانونی برای پس گرفتن سرمایهی خود نداشته باشید.
وضعیت پیگیری حقوقی در پلتفرمهای داخلی و نقشه راه امنیت داراییها
در نقطهی مقابل، صرافیهای ایرانی قرار دارند. شاید این پلتفرمها حجم معاملات صرافیهای جهانی را نداشته باشند، اما یک سپر دفاعی بسیار مهم برای کاربران ما فراهم میکنند: آرامش روان در برابر تحریمها و امکان پیگیری قانونی در داخل کشور.
اگر در یک صرافی ایرانی تخلفی صورت بگیرد یا هستهی مرکزی آن هک شود، شما به عنوان یک شهروند میتوانید از طریق مراجع قضایی و نهادهای قانونی مانند پلیس فتا، شکایات خود را پیگیری کنید. این یک مزیت بزرگ است، زیرا در صورت مسدود شدن پول شما در یک پلتفرم خارجی، صدای شما به هیچ دادگاه بینالمللی نخواهد رسید.
نقشه راه نهایی امنیت: در نهایت، امنترین استراتژی در دنیای رمزارزها، ترکیبی از هوشیاری و استفادهی درست از ابزارهاست. به عنوان یک قاعدهی کلی و برای حفظ امنیت کامل، این سه قدم را به یاد داشته باشید:
- برای انجام معاملات روزانه، تبدیل ریال به رمزارز و برعکس، از صرافیهای معتبر و شناختهشدهی داخلی مثل صرافی ارز دیجیتال کیف پول من استفاده کنید تا دغدغهی تحریم را از بین ببرید.
- اگر به دنبال امکانات حرفهایتر هستید، فقط بخش کوچکی از سرمایهی در گردش خود را به صرافیهای خارجی که فعلا به احراز هویت نیازی ندارند منتقل کنید.
- به عنوان مهمترین اصل، چه صرافی ایرانی و چه خارجی، هیچکدام محل مناسبی برای انبار کردن پول نیستند. داراییهای ارزشمند و سرمایهگذاریهای بلندمدت خود را همیشه به کیف پول شخصی (نرمافزاری یا سختافزاری) منتقل کنید.
سوالات متداول
یادگیری کریپتو از صفر
دانشنامه و مقالات آموزشی کیف پول من، رایگان


