ماژول امنیتی سختافزاری (HSM) چیست؟ راهنمای جامع مدیریت امن کلیدهای رمزنگاری
ماژول امنیتی سختافزاری (HSM) در سادهترین تعریف، یک گاوصندوق فیزیکی و هوشمند برای نگهداری از کلیدهای رمزنگاری و پردازش امن دادههاست. اما داشتن این گاوصندوق زمانی معنا پیدا میکند که بدانیم نرمافزارهای امنیتی، فایروالها و آنتیویروسها بهتنهایی توانایی محافظت از هسته مرکزی اطلاعات یک سیستم را ندارند.

خلاصه محتوا
- ماژول امنیتی سختافزاری (HSM) دستگاهی تخصصی برای تولید، نگهداری و مدیریت امن کلیدهای رمزنگاری است که عملیات حساس مانند امضای دیجیتال و تایید تراکنشها را در محیطی ایزوله انجام میدهد. در این مقاله با نحوه عملکرد HSM، چرخه حیات کلیدها، قابلیتهای ضد دستکاری، استانداردهایی مانند FIPS و PCI-DSS و انواع استقرار فیزیکی و ابری آشنا میشوید. همچنین کاربرد این فناوری در بانکداری، صرافیهای رمزارز و خدمات ابری، تفاوت آن با کیف پول سختافزاری، مراحل راهاندازی و پشتیبانگیری، مزایا و محدودیتها و شرکتهای تولیدکننده و ارائهدهنده خدمات HSM را بررسی میکنید.
تصور کنید یک قلعه با دیوارهای بلند و نگهبانان متعدد ساختهاید، اما کلید خزانهی اصلی را روی میز نگهبان جا گذاشتهاید. در دنیای دیجیتال، سازمانها و کسبوکارهای مالی روزانه میلیونها تراکنش را پردازش میکنند و تمام دارایی آنها به چند رشته کد (کلیدهای رمزنگاری) وابسته است. وقتی این کلیدها روی سرورهای معمولی یا محیطهای نرمافزاری ذخیره شوند، یک نفوذ ساده به شبکه کافی است تا هکرها تمام دارایی و اعتبار یک مجموعه را در چند ثانیه به سرقت ببرند. در این مقاله، ساختار دقیق این دژ نفوذ ناپذیر را بررسی میکنیم و به شما نشان میدهیم که یک دستگاه HSM چگونه کار میکند، چه تفاوتی با سرورهای معمولی دارد و چطور از وقوع فاجعه در سازمانها جلوگیری میکند.
ماژول امنیتی سخت افزاری یا HSM چیست؟
تصور کنید در دنیای واقعی، برای نگهداری از باارزشترین جواهرات خود به یک گاوصندوق فولادی و هوشمند نیاز دارید. در دنیای دیجیتال و به ویژه در حوزهی رمزارزها و بازارهای مالی، ماژول امنیتی سخت افزاری (HSM یا Hardware Security Module) دقیقا نقش همین گاوصندوق را بازی میکند. دستگاه اچ اس ام یک قطعهی فیزیکی ویژه و بسیار پیشرفته است که منحصرا برای تولید، مدیریت و نگهداری کلیدهای رمزنگاری (کدهای ریاضی بسیار پیچیدهای که برای قفل کردن و باز کردن اطلاعات حساس استفاده میشوند) طراحی شده است. این دستگاه به جای اینکه اطلاعات را روی محیطهای نرمافزاری و آسیبپذیر ذخیره کند، آنها را در یک قلعهی دیجیتالی و فیزیکی محبوس میکند تا دست هیچ فرد غیرمجازی به آنها نرسد.
آشنایی با مفهوم پردازش و ذخیره سازی امن اطلاعات
وقتی شما یک تراکنش بانکی انجام میدهید یا مقداری ارز دیجیتال منتقل میکنید، این اطلاعات باید تایید و رمزگذاری شوند تا کسی نتواند آنها را در طول مسیر دستکاری کند. برای این کار به یک کلید خصوصی (رمز عبور انحصاری و محرمانهای که مالکیت شما را بر یک دارایی دیجیتال ثابت میکند) نیاز داریم.
پردازش و ذخیرهسازی امن به این معنا است که کلید خصوصی شما در حین تایید تراکنش، هرگز نباید در معرض دید قرار بگیرد یا از یک سیستم به سیستم دیگر منتقل شود. دستگاه HSM یک محیط کاملا ایزوله و مهروموم شده فراهم میکند تا تمام عملیات تایید و امضای دیجیتال در داخل خود دستگاه انجام شود. به زبان سادهتر، اطلاعات به داخل این دستگاه میروند، پردازش و تایید میشوند و نتیجه به صورت امن خارج میشود، بدون اینکه کلید اصلی حتی یک ثانیه از این محیط امن خارج شود.
چرا نرم افزارهای امنیتی به تنهایی برای حفاظت از داده ها کافی نیستند؟
شاید بپرسید وقتی آنتیویروسها و فایروالها (دیوارهای آتش: برنامههایی که جلوی ورود افراد غیرمجاز به شبکهی یک سازمان را میگیرند) وجود دارند، چه نیازی به یک قطعهی سختافزاری داریم؟ پاسخ در ماهیت خود نرمافزارها نهفته است. نرمافزارهای امنیتی روی سیستمعاملهای معمولی نصب میشوند و هر سیستمعاملی ممکن است نقطهی ضعف یا باگ داشته باشد.
هکرها میتوانند با استفاده از بدافزار (برنامههای مخربی که برای سرقت اطلاعات یا آسیب زدن به سیستم طراحی شدهاند) نرمافزارهای امنیتی را دور بزنند یا آنها را فریب دهند. اگر کلیدهای حساس یک صرافی رمزارز فقط توسط یک نرمافزار محافظت شوند، یک نفوذ ساده به رایانهی اصلی کافی است تا تمام اطلاعات فاش شود. در واقع، تکیه کردن به نرمافزار به تنهایی، مانند این است که برای محافظت از خزانهی بانک فقط به چند دوربین مداربسته اکتفا کنیم و در خزانه را چوبی بسازیم.
تفاوت ذخیره سازی کلیدها در HSM در مقایسه با سرورهای معمولی
برای درک بهتر ارزش این تجهیزات، بیایید تفاوتهای اصلی نگهداری اطلاعات در یک سرور رایج و یک دستگاه HSM را با هم مرور کنیم:
- محیط پردازش اطلاعات: در سرورهای معمولی، کلیدهای رمزنگاری در هنگام استفاده باید از روی هارد خوانده شده و وارد حافظهی موقت (RAM) شوند. دقیقا در همین لحظه، هکرهای حرفهای میتوانند اطلاعات را شکار کنند. اما در HSM، اطلاعات هرگز از تراشهی امنیتی دستگاه خارج نمیشوند و تمام پردازشها درون همان محیط ایزوله صورت میگیرد.
- مقاومت فیزیکی: سرورهای معمولی در برابر حملات فیزیکی کاملا بیدفاع هستند. اگر شخصی هارد دیسک سرور را بدزدد، به سادگی به اطلاعات دسترسی پیدا میکند. اما دستگاههای HSM دارای مکانیزمهای دفاعی بسیار حساسی هستند؛ به این صورت که اگر کسی بخواهد بدنهی دستگاه را باز کند یا تغییری در سختافزار آن ایجاد کند، دستگاه فورا تمام کلیدها را نابود میکند تا اطلاعات به دست سارقان نیفتد.
- عملکرد و سرعت: سرورهای عادی برای انجام طیف وسیعی از کارهای روزمره طراحی شدهاند، اما پردازندهی ماژول امنیتی سختافزاری صرفا برای انجام محاسبات سنگین رمزنگاری بهینهسازی شده است. به همین دلیل این دستگاه میتواند هزاران تراکنش مالی را در کسری از ثانیه و بدون هیچگونه افت امنیت پردازش کند.
یک دستگاه HSM چگونه کار می کند و چه ویژگی های کلیدی دارد؟
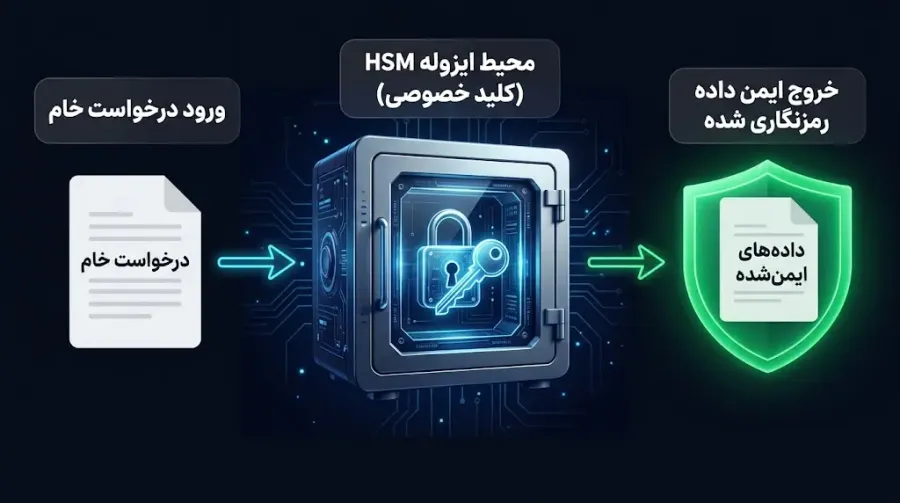
برای درک نحوهی کار ماژول امنیتی سخت افزاری، بیایید آن را به یک اتاق شیشهای و ضدگلوله در یک بانک تشبیه کنیم. کارمندان بانک (نرم افزارها و سرورها) میتوانند اسناد مهم (دادهها) را از یک دریچهی کوچک به داخل این اتاق بفرستند. در داخل اتاق، یک ماشین خودکار و فوق امنیتی (پردازندهی HSM) روی اسناد مهر تایید میزند و آنها را برمیگرداند. در این فرآیند، مهر اصلی بانک (کلید خصوصی) هرگز از اتاق شیشهای خارج نمیشود و هیچکس نمیتواند به آن دسترسی پیدا کند. برای اینکه تصویر روشنتری از این فرآیند داشته باشیم، مسیر ورود داده به HSM، رمزنگاری و خروج امن آن را به صورت یک نقشهی سادهی سه مرحلهای مرور میکنیم:
- ورود درخواست خام: سیستم سازمانی یا صرافی، اطلاعات تراکنش (مثلا درخواست انتقال بیت کوین کاربر) را برای بررسی به دستگاه میفرستد.
- پردازش در قرنطینه: دستگاه در فضای بستهی خود، اطلاعات را دریافت کرده و با استفاده از کلید خصوصی، تراکنش را امضا و رمزگذاری میکند.
- خروج ایمن داده: تراکنش تایید شده و رمزنگاری شده از دستگاه خارج میشود، اما کلید خصوصی همچنان در امنیت کامل در دل دستگاه باقی میماند.
حالا بیایید نگاهی دقیقتر به مکانیزمها و ویژگیهای شگفتانگیز این دستگاه بیندازیم.
محیط اجرایی امن برای پردازش داده ها (Secure Execution Environment)
یکی از مهمترین ویژگیهای این دستگاه، داشتن یک محیط اجرایی امن (فضایی کاملا ایزوله و قرنطینه شده که هیچ برنامهی خارجی به آن راه ندارد) است. وقتی یک سرور معمولی میخواهد دادهای را رمزگذاری کند، مجبور است اطلاعات حساس را وارد حافظهی اصلی خود کند؛ جایی که بدافزارها و ویروسها میتوانند در کمین باشند. اما در دستگاه HSM، تمام عملیاتهای ریاضی و رمزنگاری درون پردازندهی اختصاصی خود دستگاه انجام میشود. این یعنی حتی اگر کل شبکهی سازمان به خطر بیفتد، محیط پردازشی دستگاه کاملا دستنیافتنی و پاک باقی میماند و عملیات تایید تراکنشها در کمال امنیت انجام میگیرد.
چرخه حیات مدیریت کلیدهای رمزنگاری از تولید تا انهدام
کلیدهای رمزنگاری فقط ساخته نمیشوند، بلکه مانند موجودات زنده یک چرخهی حیات (مسیر تکامل از لحظهی ایجاد تا زمان نابودی) دارند. مدیریت بینقص این چرخه یکی از وظایف اصلی دستگاه HSM است که شامل مراحل زیر میشود:
- تولید هوشمند: دستگاه با استفاده از تولیدکنندهی اعداد تصادفی واقعی (تکنولوژی خاصی که کدهای کاملا غیرقابل پیشبینی میسازد) کلیدهایی تولید میکند که حدس زدن آنها برای قویترین ابررایانهها هم غیرممکن است.
- ذخیرهسازی و استفاده: کلیدها با بالاترین سطح رمزنگاری در حافظهی دستگاه ذخیره میشوند و فقط برای تایید تراکنشهای مجاز مورد استفاده قرار میگیرند.
- انهدام ایمن: زمانی که یک کلید منقضی میشود یا سازمان احساس خطر میکند، دستگاه میتواند آن کلید را برای همیشه و به صورت غیرقابل بازیابی نابود کند تا هرگز به دست هکرها نیفتد.
مقاومت فیزیکی و منطقی در برابر هک و نفوذ (Tamper Resistance)
طراحان این تجهیزات به خوبی میدانند که هکرها همیشه از پشت کامپیوتر حمله نمیکنند و گاهی ممکن است دستگاه را به صورت فیزیکی سرقت کنند. به همین دلیل، ویژگی مقاومت در برابر دستکاری (قابلیت تشخیص و واکنش سریع به هرگونه حملهی فیزیکی یا نرمافزاری) در این دستگاهها تعبیه شده است.
اگر فردی بخواهد قاب دستگاه را باز کند، بدنهی آن را سوراخ کند یا حتی دما و ولتاژ برق دستگاه را برای ایجاد اختلال تغییر دهد، حسگرهای بسیار حساس HSM بلافاصله متوجه این حملهی فیزیکی میشوند. در کسری از ثانیه، مکانیزم دفاعی موسوم به پاکسازی یا Zeroization فعال شده و دستگاه تمام کلیدهای رمزنگاری را برای همیشه پاک میکند. این ویژگی دقیقا شبیه به نامههای محرمانهی فیلمهای جاسوسی است که در صورت باز شدن توسط افراد غیرمجاز، خودبهخود نابود میشوند تا اطلاعات به دست دشمن نیفتد.
قابلیت پارتیشن بندی برای استفاده چند منظوره در سازمان ها
خرید و نگهداری ماژولهای سختافزاری برای سازمانهای بزرگ هزینهی بالایی دارد. برای حل این مشکل، دستگاههای HSM دارای ویژگی پارتیشنبندی (تقسیم یک فضای بزرگ به بخشهای کوچکتر و کاملا مستقل) هستند.
این ویژگی به یک صرافی ارز دیجیتال یا یک بانک اجازه میدهد تا یک دستگاه فیزیکی را به چندین بخش مجازی و کاملا مجزا تقسیم کند. برای مثال، بخش مربوط به مدیریت کیف پولهای بیت کوین کاملا از بخش مربوط به اتریوم جدا میشود و هر بخش، کلیدها و سیاستهای امنیتی خاص خودش را دارد. این معماری درست مانند یک ساختمان آپارتمانی است؛ همهی ساکنان در یک ساختمان زندگی میکنند، اما کلید خانهی هر شخص فقط در واحد خودش را باز میکند و هیچیک از همسایهها به خانهی دیگری دسترسی ندارند.
انواع ماژول های سخت افزاری و استانداردهای جهانی
وقتی تصمیم میگیریم برای محافظت از داراییهای دیجیتال خود یک گاوصندوق امن تهیه کنیم، با مدلهای مختلفی روبرو میشویم. ماژولهای امنیتی سخت افزاری هم دقیقا همینطور هستند. این دستگاهها در ابعاد، اشکال و با کاربردهای متنوعی ساخته میشوند تا نیازهای کسبوکارهای مختلف را برطرف کنند. اما از کجا باید بدانیم که یک دستگاه واقعا امن است؟ اینجاست که پای استانداردهای جهانی به میان میآید. در این بخش با انواع این تجهیزات و تاییدیههایی که اعتبار آنها را تضمین میکنند آشنا میشویم.
آشنایی با استانداردهای امنیتی بین المللی
همانطور که یک کلاه ایمنی موتور سواری باید نشان استاندارد داشته باشد تا مطمئن شویم در تصادفات از سر ما محافظت میکند، دستگاههای امنیتی شبکهی ما هم باید از آزمونهای سختگیرانهای عبور کنند. شرکتهای تولیدکننده برای اثبات امنیت دستگاههای خود باید آنها را به آزمایشگاههای مستقل بفرستند. دو مورد از مهمترین این استانداردها عبارتند از:
- استاندارد FIPS 140-2/3: (استاندارد پردازش اطلاعات فدرال آمریکا که سطح امنیت قطعات سختافزاری و نرمافزاری رمزنگاری را در چهار سطح مختلف میسنجد)این استاندارد به ما میگوید که دستگاه چقدر در برابر نفوذ مقاوم است. برای مثال، وقتی یک دستگاه تاییدیه سطح 3 این استاندارد را میگیرد، یعنی به سیستمهای دفاعی قدرتمندی مجهز است که در صورت تلاش هکرها برای باز کردن فیزیکی قاب دستگاه، تمام اطلاعات را به صورت خودکار نابود میکند.
- استاندارد PCI-DSS: (استاندارد امنیت دادههای صنعت پرداخت که مجموعهای از قوانین برای محافظت از اطلاعات کارتهای بانکی در سراسر جهان است) این استاندارد بیشتر برای بانکها، درگاههای پرداخت اینترنتی و صرافیها کاربرد دارد و تضمین میکند که دستگاه میتواند از اطلاعات مالی کاربران در حین انجام تراکنشها با بالاترین ضریب امنیتی محافظت کند.
انواع HSM بر اساس معماری و نوع استقرار فیزیکی یا ابری
کسبوکارهای مختلف برای استفاده از این گاوصندوقهای دیجیتال و تامین امنیت شبکهی خود، دو راهکار اصلی پیش روی خود دارند که هر کدام مزایای خاص خودش را دارد:
- استقرار فیزیکی یا On-premises: (نصب و نگهداری تجهیزات به صورت محلی در داخل اتاق سرورهای خود شرکت) در این روش، شما دستگاه فیزیکی را میخرید و در شرکت خودتان نصب میکنید. مزیت این روش کنترل صددرصدی روی دستگاه است؛ زیرا دستگاه دقیقا جلوی چشم شما قرار دارد. اما نقطهی ضعف آن، هزینهی بالای خرید اولیه و نیاز به یک تیم فنی متخصص برای نگهداری از دستگاه است.
- استقرار ابری یا Cloud: (استفاده از فضایی در اینترنت که در آن خدمات پردازشی از راه دور و توسط شرکتهای بزرگ ارائه میشود) در این روش، شما به جای خرید یک دستگاه فیزیکی گرانقیمت، از طریق اینترنت بخشی از یک دستگاه قدرتمند را که در مراکز دادهی شرکتهایی مثل آمازون یا گوگل قرار دارد اجاره میکنید. این روش برای صرافیهای نوپا بسیار مقرونبهصرفه است و نیازی به تیم نگهداری محلی ندارد. این کار دقیقا مثل این است که به جای ساختن یک گاوصندوق بزرگ و سنگین در خانهی خود، یک صندوق امانات امن در بانک اجاره کنید.
معرفی APIهای استاندارد برای ارتباط با سیستم ها
حالا فرض کنید شما یک دستگاه امنیتی پیشرفته خریدهاید، اما سیستم حسابداری سازمان یا موتور معاملاتی صرافی شما به زبان فارسی صحبت میکند و دستگاه امنیتی به زبان چینی! در اینجا ما به یک مترجم نیاز داریم تا این دو بخش بتوانند با هم کار کنند. رابطهای استاندارد یا API (رابط برنامهنویسی اپلیکیشن که مانند یک پل، به نرمافزارهای مختلف اجازه میدهد با هم ارتباط برقرار کنند) دقیقا نقش همین مترجم را بازی میکنند. برای اینکه برنامههای مختلف بتوانند با دستگاههای امنیتی صحبت کنند، از زبانهای استاندارد زیر استفاده میشود:
- زبان PKCS#11: (یک زبان استاندارد و بسیار رایج در دنیای کامپیوتر که نرمافزارها از طریق آن به دستگاههای رمزنگاری دستور میدهند) این رابط به سیستمهای شما اجازه میدهد تا بدون مشکل و با یک زبان مشترک جهانی، کلیدهای رمزنگاری را تولید و مدیریت کنند و دستورات لازم را به دستگاه بفرستند.
- رابط JCE: (مترجم مخصوص برای زبان برنامهنویسی جاوا) اگر زیرساخت نرمافزاری شرکت شما با زبان جاوا نوشته شده باشد، این رابط ارتباط بین برنامههای شما و دستگاه امنیتی را به روانترین و ایمنترین شکل ممکن برقرار میکند.
- پروتکل KMIP: (یک دستورالعمل جامع برای هماهنگی و مدیریت امن کلیدها در شبکههای سازمانی بزرگ) این پروتکل کمک میکند تا اگر در سازمان خود چندین سیستم، سرور و دستگاه مختلف دارید، همهی آنها بتوانند با یک نظم مشخص کلیدهای رمزنگاری را با دستگاه امنیتی تبادل کنند و هیچ ناهماهنگی در شبکهی شما رخ ندهد.
کاربردهای اصلی HSM در صنایع مختلف و بازارهای مالی
تا اینجا متوجه شدیم که گاوصندوق دیجیتالی ما چقدر هوشمند و قدرتمند است. اما شاید بپرسید این دستگاههای پیشرفته دقیقا در کجا استفاده میشوند؟ حقیقت این است که ما هر روز بدون اینکه متوجه باشیم، در حال استفاده از خدمات امنیتی این تجهیزات هستیم. از کارت کشیدن در فروشگاه محله گرفته تا خرید بیت کوین و وبگردی، همگی زیر چتر امنیتی ماژولهای سختافزاری انجام میشوند. در این بخش میخواهیم ببینیم این نگهبانان نامرئی در صنایع مختلف چه نقشی ایفا میکنند.
نقش حیاتی HSM در بانکداری الکترونیک و سیستم های پرداخت
هر بار که شما کارت بانکی خود را در یک دستگاه کارتخوان میکشید و رمز خود را وارد میکنید، اطلاعات شما باید از یک مسیر امن به سرورهای بانک برسد. اگر این اطلاعات رمزنگاری نشوند، هر هکری میتواند رمز شما را در میانهی راه بدزدد.
بانکها برای تولید رمز کارتهای بانکی، تایید تراکنشها و محافظت از شبکهی پرداخت خود به شدت به ماژولهای امنیتی سختافزاری وابسته هستند. این دستگاهها تضمین میکنند که پین کد (رمز عبور شخصی چهار رقمی) شما بلافاصله پس از ورود، به یک کد نامفهوم تبدیل شود و تنها در گاوصندوق امن بانک قابل خواندن باشد. در واقع تمام زیرساخت شتاب و انتقالات مالی کشورها روی شانهی این دستگاهها استوار است.
تامین امنیت در فناوری بلاک چین و صرافی های ارز دیجیتال
دنیای رمزارزها تفاوت بزرگی با سیستمهای مالی سنتی دارد؛ در اینجا اگر کلید خصوصی شما دزدیده شود، هیچ بانکی وجود ندارد که بتواند پول شما را برگرداند. صرافیهای ارز دیجیتال روزانه میلیاردها دلار دارایی کاربران را مدیریت میکنند و هکرها همیشه به دنبال پیدا کردن راهی برای نفوذ به این پلتفرمها هستند.
پلتفرمهای معاملاتی برای جلوگیری از سرقت داراییها، از دستگاههای HSM به عنوان هستهی مرکزی امنیت خود استفاده میکنند. برای مثال، یک صرافی معتبر برای محافظت از سرمایهی کاربران از این دستگاهها در موارد زیر کمک میگیرد:
- تولید امن آدرسها: ساخت شبکهای از آدرسهای امن برای واریز رمزارز توسط کاربران.
- حفاظت از کلیدهای اصلی: نگهداری از کلید خصوصی کیف پولهای سرد (کیف پولهای امنی که به اینترنت متصل نیستند و بخش عمدهی دارایی صرافی در آنها نگهداری میشود).
- اجرای قراردادها: تایید ایمن قراردادهای هوشمند (کدهای برنامهنویسی که به صورت خودکار توافقات را در شبکهی بلاک چین اجرا میکنند) بدون دخالت انسان.
به زبان ساده، این دستگاهها به عنوان یک لایهی دفاعی نفوذناپذیر، از خالی شدن حساب کاربران و فروپاشی صرافیها جلوگیری میکنند.
حفاظت از داده ها در ارائه دهندگان خدمات ابری و مخابرات
شرکتهای ارائهدهندهی اینترنت، اپراتورهای موبایل و سرویسهای فضای ذخیرهسازی ابری (Cloud Storage) یا سرورهای قدرتمند اینترنتی که به جای هارد رایانهی شخصی، اطلاعات ما را از راه دور نگهداری میکنند، روزانه حجم عظیمی از اطلاعات خصوصی کاربران را جابهجا میکنند.
وقتی شما با تلفن همراه خود تماس میگیرید، سیمکارت شما باید توسط شبکهی مخابرات احراز هویت شود تا تایید شود که شما مالک واقعی خط هستید. اپراتورها برای پردازش امن این تایید هویت و جلوگیری از شنود تماسها از این تجهیزات سختافزاری استفاده میکنند. همچنین شرکتهای بزرگ فناوری مانند گوگل، اپل و آمازون، برای قفل کردن و رمزنگاری دادههای حساس کاربران در سرورهای خود، از قدرت پردازشی این ماژولها بهره میبرند.
صدور گواهی دیجیتال (PKI) و زیرساخت های امضای الکترونیک
آیا تا به حال به علامت قفل کوچک کنار آدرس سایتها در مرورگر خود دقت کردهاید؟ این قفل نشان میدهد که سایت مورد نظر امن است، تقلبی نیست و اطلاعات شما در آن رمزنگاری میشود. این سطح از اعتماد در اینترنت از طریق سیستمی به نام زیرساخت کلید عمومی (PKI: شبکهای از قوانین و نرمافزارها برای تولید و مدیریت هویتهای دیجیتال معتبر در اینترنت) تامین میشود.
سازمانهای جهانی که این گواهیهای امنیتی را برای سایتها صادر میکنند، یک کلید مادر و بسیار حیاتی دارند. اگر این کلید لو برود، هکرها میتوانند سایتهای تقلبی را به جای سایتهای بانکی جا بزنند و کل اینترنت ناامن میشود. به همین دلیل، هستهی مرکزی تمام سیستمهای صدور امضای دیجیتال (یک کد ریاضی غیرقابل جعل که اصالت و دستنخورده بودن یک سند الکترونیکی را تضمین میکند)، در امنترین لایهی ممکن یعنی درون ماژولهای سختافزاری نگهداری میشود.
تفاوت HSM با کیف پول سخت افزاری ارز دیجیتال چیست؟
بسیاری از کاربران که به تازگی با دنیای رمزارزها آشنا شدهاند، وقتی نام ماژول امنیتی سختافزاری را میشنوند، فورا به یاد کیف پولهای سختافزاری (دستگاههای کوچکی شبیه فلش مموری برای نگهداری شخصی ارزهای دیجیتال) مانند لجر یا ترزور میافتند. حق هم دارند؛ چون هر دوی این دستگاهها یک هدف مشترک دارند: محافظت از کلیدهای خصوصی در یک محیط فیزیکی و دور از دسترس هکرها.
اما برای اینکه تفاوت این دو را بهتر درک کنیم، اجازه بدهید از یک مثال ساده استفاده کنیم. کیف پول سختافزاری شبیه به گاوصندوق کوچک خانهی شما است که خودتان رمز آن را میدانید و داراییهای شخصی خود را در آن میگذارید. در مقابل، دستگاه HSM شبیه به خزانهی مرکزی یک بانک بزرگ است که روزانه هزاران نفر به آن پول واریز میکنند و صدها لایهی امنیتی، دوربین و سیستمهای خودکار برای مدیریت آن وجود دارد. بیایید این تفاوتها را دقیقتر بررسی کنیم.
بررسی تفاوت در مقیاس استفاده (سازمانی در برابر شخصی)
بزرگترین و مهمترین تفاوت این دو دستگاه در ابعاد و مقیاس کاربری آنها است. کیف پولهای سختافزاری منحصرا برای استفادهی شخصی طراحی شدهاند. شما به عنوان یک فرد عادی، شاید در طول روز یک یا دو تراکنش انجام دهید. بنابراین، وصل کردن دستگاه به رایانه و تایید تراکنش با فشردن دکمههای روی آن، برای شما کار ساده و معقولی است.
اما یک صرافی ارز دیجیتال را در نظر بگیرید که در هر ثانیه هزاران کاربر در حال خرید، فروش یا برداشت دارایی خود هستند. آیا منطقی است که مدیر صرافی برای هر تراکنش، دکمهی یک دستگاه کوچک را با دست فشار دهد؟ قطعا خیر. اینجاست که ماژول امنیتی سختافزاری وارد میدان میشود. این تجهیزات برای مقیاسهای سازمانی ساخته شدهاند و میتوانند در کسری از ثانیه هزاران تراکنش را به صورت کاملا خودکار و بدون نیاز به دخالت فیزیکی انسان پردازش و تایید کنند.
تفاوت در نوع مدیریت تراکنش ها و استانداردهای تاییدیه
تفاوت اساسی بعدی در نحوهی مدیریت تراکنشها و سطح تاییدیههای امنیتی است. در کیف پولهای سختافزاری شخصی، امنیت بر پایهی تایید فیزیکی و انسانی استوار است؛ یعنی تا زمانی که شما با انگشت خود دکمهی روی دستگاه را فشار ندهید، هیچ ارزی جابجا نمیشود و هیچ هکری از راه دور نمیتواند دستگاه شما را مجبور به تایید تراکنش کند.
اما در دستگاههای سازمانی یا همان HSM، مدیریت تراکنشها از طریق رابطهای برنامهنویسی و بر اساس سیاستهای امنیتی از پیش تعیین شدهی سازمان انجام میشود. برای مثال، صرافی میتواند به دستگاه دستور دهد که تراکنشهای زیر هزار دلار را به صورت خودکار تایید کند، اما برای مبالغ بالاتر، به تایید دیجیتالی و همزمان چند مدیر نیاز باشد (سیستمی که به آن چند امضایی یا Multi-sig میگویند).
همچنین از نظر استانداردهای امنیتی، دستگاههای سازمانی بسیار سختگیرانهتر عمل میکنند. همانطور که در بخشهای قبل اشاره کردیم، این تجهیزات دارای استانداردهای سطح بالای جهانی هستند و به حسگرهای ضد دستکاری بسیار حساسی مجهز شدهاند تا در صورت هرگونه حملهی فیزیکی، اطلاعات را به سرعت پاک کنند؛ قابلیتی که در اکثر کیف پولهای شخصی روزمره به این گستردگی و پیچیدگی وجود ندارد. برای مرور سریعتر، تفاوتهای کلیدی این دو سیستم را در جدول زیر خلاصهسازی کردهایم:
|
ویژگی |
دستگاه HSM (ماژول امنیتی سخت افزاری) |
کیف پول سخت افزاری ارز دیجیتال |
|
کاربرد اصلی |
زیرساختهای سازمانی، بانکها و صرافیها |
نگهداری شخصی داراییهای دیجیتال توسط افراد |
|
سرعت و ظرفیت پردازش |
پردازش هزاران تراکنش در ثانیه (کاملا خودکار) |
پردازش محدود و نیازمند زمان بیشتر (دستی) |
|
نحوهی تایید تراکنش |
خودکار و بر اساس قوانین نرمافزاری سازمان |
نیازمند فشردن دکمهی فیزیکی توسط کاربر |
|
سطح مقاومت فیزیکی |
بسیار بالا (دارای سنسورهای خودتخریبی و ضد نفوذ) |
متوسط (مقاومت محدودتر در برابر حملات پیشرفتهی فیزیکی) |
|
هزینهی تهیه و نگهداری |
بسیار گرانقیمت (نیازمند تیم فنی متخصص) |
مقرونبهصرفه و مناسب برای استفادهی روزمرهی افراد |
راه اندازی و مدیریت دستگاه های HSM چگونه انجام می شود؟
خریدن یک ماژول امنیتی سختافزاری دقیقا مثل خریدن یک گاوصندوق فوقپیشرفته و هوشمند برای بانک است. شما نمیتوانید فقط آن را به برق بزنید و بلافاصله شروع به استفاده کنید. راهاندازی این تجهیزات یک فرآیند بسیار دقیق و حساس است که باید طبق پروتکلهای امنیتی خاصی انجام شود تا هیچ نقطهی ضعفی در سیستم باقی نماند. در این بخش، قدم به قدم با مسیر راهاندازی و مدیریت این نگهبانان دیجیتال آشنا میشویم.
مراحل دسترسی ایمن، نصب و راه اندازی اولیه سیستم
وقتی یک سازمان دستگاه HSM را خریداری میکند، این دستگاه در حالت کاملا خام و قفل شده به دست آنها میرسد. اولین قدم، انجام فرآیندی به نام مقداردهی اولیه (Initialization) است؛ یعنی مراحلی که در آن دستگاه برای اولین بار روشن، پیکربندی و برای استفادهی سازمانی آماده میشود.
برای راهاندازی اولیه، معمولا یک نفر به تنهایی نمیتواند دستگاه را فعال کند. سازمانها برای این کار از مدیران ارشد خود میخواهند که همزمان حضور داشته باشند. این مدیران کارتهای هوشمند فیزیکی (کارتهایی شبیه به کارت بانکی که کدهای امنیتی خاصی روی آنها ذخیره شده است) دریافت میکنند. برای روشن کردن و باز کردن قفل دستگاه، باید تعداد مشخصی از این مدیران کارتهای خود را وارد دستگاه کنند. این مرحله دقیقا شبیه به پرتاب موشک در فیلمها است که دو نفر باید همزمان کلیدهای خود را بچرخانند تا سیستم فعال شود! پس از این مرحله، دستگاه به شبکهی داخلی متصل شده و آمادهی دریافت تنظیمات میشود.
تعریف سیاست های امنیتی و ایجاد محدودیت های دسترسی
بعد از اینکه دستگاه روشن شد، باید قوانین خانهی جدید را برای آن مشخص کنیم. دستگاه نمیداند چه کسی مجاز است تراکنشها را تایید کند و چه کسی فقط میتواند گزارشها را ببیند. به همین دلیل، مدیران باید مفهومی به نام کنترل دسترسی (Access Control) یا تعیین دقیق اینکه چه اشخاصی، در چه زمانی و به چه اطلاعاتی میتوانند دسترسی داشته باشند را در سیستم تعریف کنند.
در این مرحله، سازمان سیاستهای امنیتی خود را به شکل زیر تنظیم میکند:
- تعریف نقشها: مشخص میشود که کاربران عادی فقط میتوانند درخواست تایید اطلاعات بفرستند، اما مدیران ارشد میتوانند تنظیمات دستگاه را تغییر دهند.
- قانون تایید چندگانه: سازوکاری تعریف میشود که برای مثال، انتقال مبالغ بالای صد هزار دلار در یک صرافی رمزارز، حتما به تایید همزمان سه مدیر نیاز داشته باشد.
- محدودیتهای زمانی و شبکهای: تنظیماتی اعمال میشود تا دستگاه فقط به درخواستهایی پاسخ دهد که از سرورهای داخلی شرکت و در ساعات کاری مشخصی ارسال شدهاند.
برنامه نویسی API و یکپارچه سازی با نرم افزارهای سازمانی
حالا ما یک دستگاه امن با قوانین مشخص داریم؛ اما نرمافزار حسابداری بانک یا موتور معاملاتی صرافی چگونه باید با این سختافزار صحبت کند؟ اینجاست که برنامهنویسان سازمان وارد عمل میشوند و فرآیند یکپارچهسازی (Integration: متصل کردن دو سیستم مستقل به یکدیگر تا بتوانند به صورت هماهنگ و خودکار با هم کار کنند) را آغاز میکنند.
همانطور که در بخشهای قبلی خواندیم، برای این کار از رابطهای استاندارد (API) استفاده میشود. برنامهنویسان کدهایی مینویسند که نرمافزار سازمان را به دستگاه متصل میکند. پس از انجام این اتصال، همه چیز خودکار میشود. وقتی کاربری در اپلیکیشن صرافی درخواست برداشت بیتکوین ثبت میکند، نرمافزار صرافی به صورت خودکار پیام را به دستگاه HSM میفرستد، دستگاه با کلید خصوصی آن را امضا میکند و پاسخ را برمیگرداند، بدون اینکه هیچ انسانی در این میان دخالت کند.
اهمیت تهیه نسخه پشتیبان (Backup) و بازیابی کلیدها در مواقع بحرانی
شاید مهمترین بخش مدیریت یک دستگاه امنیتی، برنامهریزی برای روزهای ابری باشد! پیشتر گفتیم که دستگاه HSM در صورت تشخیص خطر فیزیکی، تمام اطلاعات و کلیدها را نابود میکند. اما اگر این نابودی به خاطر یک خطای سهوی رخ دهد چه میشود؟ یا اگر اتاق سرور دچار آتشسوزی شود چه اتفاقی برای کلیدهای خصوصی صرافی میافتد؟
بدون داشتن نسخهی پشتیبان، از بین رفتن دستگاه به معنای از دست رفتن همیشگی داراییهای دیجیتال است؛ چون هیچکس دیگری کلیدها را ندارد. بنابراین، سازمانها باید حتما برای بازیابی فاجعه (Disaster Recovery: برنامهریزی و اقداماتی که سازمانها برای بازگرداندن اطلاعات پس از حوادث پیشبینی نشده انجام میدهند) آماده باشند.
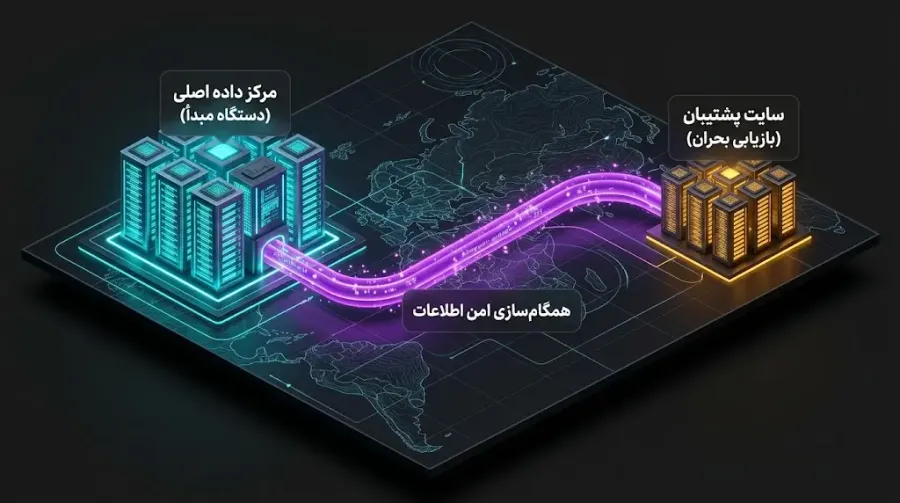
گرفتن نسخهی پشتیبان از HSM شبیه کپی کردن عکس روی فلش مموری نیست. برای این کار، دستگاه یک کپی رمزنگاری شده از کلیدها میسازد که فقط و فقط توسط یک دستگاه HSM مشابه و تایید شدهی دیگر قابل خواندن است. سازمانها معمولا این نسخهی پشتیبان را در دستگاه دوم ذخیره کرده و آن دستگاه را در یک شهر یا ساختمان دیگر و در یک گاوصندوق امن نگهداری میکنند تا در صورت بروز هرگونه بحران، بتوانند دارایی کاربران را به سرعت بازیابی کنند.
بررسی مزایا، محدودیت ها و بازار تولیدکنندگان HSM
استفاده از یک ماژول امنیتی سختافزاری درست مانند استخدام یک تیم نگهبانی حرفهای و نصب یک گاوصندوق فولادی در بالاترین سطح استاندارد است. این تصمیم بدون شک امنیت داراییها و دادههای حساس را متحول میکند، اما در عین حال نیازمند بودجه، برنامهریزی دقیق و ارزیابی موشکافانه است. همانند هر فناوری پیشرفتهی دیگری، در کنار مزایای چشمگیر این تجهیزات، چالشهایی نیز وجود دارد که سازمانها و صرافیهای ارز دیجیتال باید قبل از خرید به آنها توجه کنند. در این بخش، ابعاد مثبت و چالشهای پیادهسازی این فناوری را بررسی میکنیم و نگاهی به تولیدکنندگان معتبر آن در سطح جهانی و بازار ایران میاندازیم.
بزرگترین مزایای استفاده از HSM در سازمان ها
برای سازمانهای مالی و پلتفرمهای رمزارزی، بهرهگیری از ماژولهای سختافزاری تفاوت میان بقا و ورشکستگی در برابر حملات سایبری است. مهمترین امتیازاتی که این تجهیزات برای یک مجموعهی تجاری به همراه میآورند شامل موارد زیر است:
- پیشگیری قطعی از نشت اطلاعات: (Data Breach: دسترسی غیرمجاز افراد یا هکرهای خارجی به دادههای محرمانه و خصوصی سازمان) از آنجا که کلیدهای رمزنگاری هرگز محیط امن و فیزیکی دستگاه را ترک نمیکنند، خطر به سرقت رفتن اطلاعات از روی حافظهی موقت سرورها به صفر میرسد.
- پایبندی به مقررات و استانداردهای قانونی: (Compliance: انطباق کامل سازوکار یک شرکت با قوانین تعیینشده توسط نهادهای ناظر و قانونگذاران) فعالیت در سیستمهای پرداخت جهانی یا بازار رمزارز نیازمند رعایت الزامات بسیار سختگیرانهای مانند استانداردهای صنعت پرداخت کارت یا قوانین حفاظت از دادههای شخصی است. بدون داشتن یک ماژول تاییدشده، کسب مجوز از نهادهای مالی تقریبا غیرممکن خواهد بود.
- برداشتن بار سنگین پردازش از روی سرورها: (Cryptographic Offloading: محول کردن محاسبات ریاضی و پیچیدهی رمزنگاری به یک سختافزار اختصاصی برای سبکتر شدن سرورهای اصلی) دستگاه با سرعت فوقالعاده بالایی هزاران تراکنش را رمزنگاری میکند؛ در نتیجه سرورهای اصلی کسبوکار آزاد میمانند تا بدون کندی به خدماترسانی به کاربران بپردازند.
- تضمین سلامت و اصالت اسناد: هر سندی که توسط این دستگاه مهر یا امضا شود، در سراسر جهان دارای اعتبار حقوقی و غیرقابل انکار است.
چالش ها، محدودیت ها و هزینه های پیاده سازی این زیرساخت
با وجود تمام ویژگیهای درخشان، ورود به دنیای این تجهیزات با موانع و محدودیتهایی نیز همراه است که سازمانها باید از پیش برای آنها چارهاندیشی کنند:
- هزینهی مالی قابل توجه: تهیهی یک دستگاه سختافزاری اختصاصی، خرید لایسنسها (مجوزهای نرمافزاری رسمی برای استفاده از قابلیتهای پیشرفته) و تامین تجهیزات پشتیبان، هزینهی اولیهی بسیار سنگینی به همراه دارد که ممکن است برای استارتاپها و صرافیهای نوپا مقرونبهصرفه نباشد.
- پیچیدگی فنی و کمبود نیروی متخصص: پیکربندی، تعریف سیاستهای امنیتی و برنامهنویسی برای اتصال به این دستگاهها کار سادهای نیست و نیازمند متخصصان مسلط به مباحث عمیق رمزنگاری است که استخدام و حفظ آنها چالش بزرگی محسوب میشود.
- دشواری در ارتقا و مقیاسپذیری: (Scalability: توانایی سیستم در هماهنگ شدن سریع با افزایش تعداد کاربران و حجم تراکنشها) در صورت افزایش ناگهانی ترافیک صرافی، اضافه کردن یک ماژول فیزیکی جدید زمانبر است؛ مگر اینکه شرکت از خدمات ارائهدهندگان ابری استفاده کند.
- ریسک ناشی از خطای انسانی در فرآیند نگهداری: اگر تیم فنی در فرآیند پشتیبانگیری سهلانگاری کند و دستگاه دچار خرابی فیزیکی یا پاکسازی خودکار شود، بازگرداندن کلیدها غیرممکن خواهد بود و سازمان داراییهای خود را برای همیشه از دست میدهد.
معرفی برترین شرکت های سازنده در جهان
در بازار بینالمللی، تنها تعداد انگشتشماری از شرکتهای امنیتی توانایی طراحی و ساخت این ماژولهای فوقحساس را دارند. نامهای زیر شناختهشدهترین تولیدکنندگان این تجهیزات در دنیا هستند:
- شرکت Thales: این کمپانی فرانسوی با عرضهی سری محصولات مشهور لونا (Luna HSM)، رهبر بیچونوچرای بازار جهانی است. بسیاری از بزرگترین بانکهای دنیا و پیشرفتهترین پلتفرمهای نگهداری داراییهای دیجیتال از سختافزارهای تالس برای حفاظت از اطلاعات خود استفاده میکنند.
- شرکت Utimaco: یکی از پیشگامان آلمانی در حوزهی امنیت سایبری که به ساخت دستگاههای مقاوم صنعتی و با کارایی فوقالعاده بالا شهرت دارد. ماژولهای این شرکت به طور گسترده در زیرساختهای مخابراتی، سامانههای دولتی و صنایع خودروسازی هوشمند به کار گرفته میشوند.
- شرکت Entrust: این برند کهنهکار با ارائهی سری nShield، از محبوبترین گزینهها برای صدور گواهیهای دیجیتال، تامین امنیت پایگاههای داده و مدیریت یکپارچهی کلیدها در شبکههای سازمانی است.
- شرکت Sansec: یکی دیگر از تولیدکنندگان معتبر بینالمللی که سهم عمدهای در تامین تجهیزات رمزنگاری بانکها و مراکز داده در بازارهای شرق آسیا دارد.
راهکارهای بومی و خدمات شرکت های ایرانی در زمینه تامین و پشتیبانی HSM
برای کسبوکارهای ایرانی فعال در حوزهی فناوری مالی (فینتک)، بانکداری و صرافیهای رمزارز، دسترسی به تجهیزات بینالمللی به دلیل محدودیتهای تجاری و تحریمها همواره با چالشهای فنی و حقوقی همراه بوده است. از طرف دیگر، قوانین داخلی کشور بر حفظ استقلال دادهها و میزبانی امن کلیدها در داخل مرزها تاکید دارند. برای پاسخ به این نیازها، در سالهای اخیر راهکارهای متنوعی در کشور شکل گرفته است:
- ماژول امنیتی بومی صدف: نمونهای از تلاش متخصصان داخلی برای بومیسازی این فناوری است. این سختافزار با هدف رفع وابستگی به نمونههای خارجی، منطبق بر استانداردهای امنیتی کشور طراحی شده و در سامانههای بانکی و زیرساختهای امضای الکترونیک کاربرد دارد.
- خدمات تخصصی شرکتهای فناور مانند آساتک: شرکتهای فعال در حوزهی زیرساخت فناوری و امنیت اطلاعات در ایران، خدماتی حیاتی نظیر مشاورهی انتخاب دستگاه مناسب، واردات قانونی و تامین قطعات، استقرار و پیادهسازی متناسب با نرمافزارهای صرافیها، و ارائهی پشتیبانی فنی مستمر را بر عهده دارند تا سازمانهای داخلی بتوانند بدون دغدغه از بالاترین سطوح امنیت بهرهمند شوند.
سوالات متداول

یادگیری کریپتو از صفر
دانشنامه و مقالات آموزشی کیف پول من، رایگان


