


راههای جلوگیری از هک تراست ولت؛ از شناخت فیشینگ تا مدیریت کلمات بازیابی
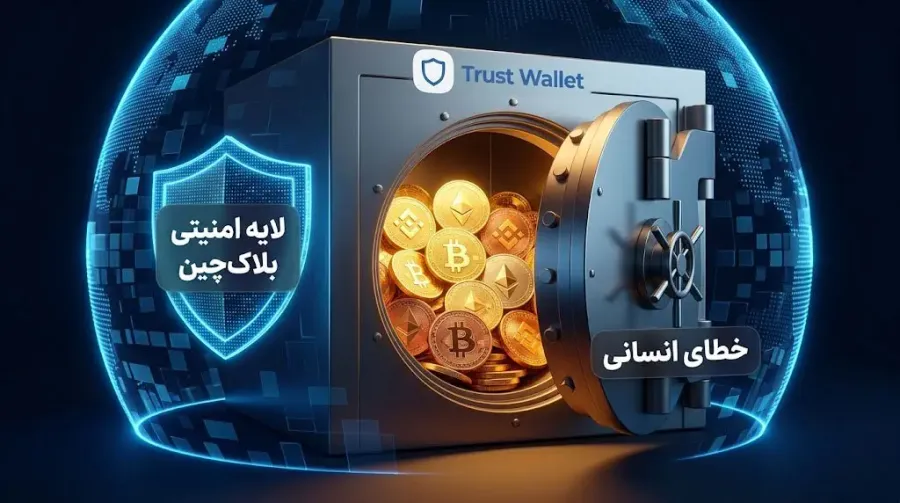
تراست ولت یکی از محبوبترین کیف پولهای نرمافزاری جهان است که به عنوان گاوصندوقی رمزنگاریشده برای نگهداری امن داراییهای دیجیتال شناخته میشود. اما واقعیت پنهان این است که حتی پیشرفتهترین گاوصندوقهای دیجیتال هم در برابر اشتباهات کوچک یا ترفندهای پیچیده سارقان سایبری، بهشدت آسیبپذیر و قابل هک هستند.

تصور کنید صبح بیدار میشوید، اپلیکیشن تراست ولت را باز میکنید و با موجودی صفر مواجه میشوید؛ نه به خاطر اینکه سیستم امنیتی خود کیف پول هک شده باشد، بلکه صرفا به دلیل یک کلیک ساده روی لینکی ناشناس یا اتصال به یک وایفای عمومی در روز گذشته که تمام دارایی شما را در معرض سرقت قرار داده است. در این مقاله، رایجترین روشهای نفوذ به تراست ولت را بررسی میکنیم و یک چکلیست امنیتی جامع در اختیار شما قرار میدهیم تا راه را بر هرگونه کلاهبرداری ببندید.
امنیت تراست ولت و واقعیت ماجرای هک شدن آن
وقتی صحبت از نگهداری سرمایهی دیجیتال به میان میآید، اولین سوالی که ذهن هر کاربری را به خود مشغول میکند، بحث امنیت است. تراست ولت یکی از شناختهشدهترین ابزارهای مدیریت رمزارز در دنیا است که میلیونها نفر روزانه از آن استفاده میکنند. اما با وجود اخبار متعددی که دربارهی به سرقت رفتن داراییها میشنویم، این سوال پیش میآید که آیا گاوصندوق دیجیتال ما واقعا امن است؟ برای پاسخ به این سوال، اول باید بدانیم این برنامه دقیقا چطور کار میکند و چه چیزی باعث میشود دارایی یک نفر به سرقت برود.
کیف پول تراست ولت چگونه کار میکند و آیا واقعا امن است؟
برای درک بهتر عملکرد تراست ولت، بیایید آن را با یک بانک سنتی مقایسه کنیم. وقتی پول خود را در بانک میگذارید، بانک مسئول نگهداری از پول و تامین امنیت آن است. اما تراست ولت یک کیف پول غیرامانی (Non-custodial؛ یعنی هیچ نهاد، شرکت یا فردی به جز شما کنترلی روی داراییهایتان ندارد) است. این یعنی خود نرمافزار یا شرکت سازندهی آن، هیچ دسترسی به ارزهای شما ندارند و نمیتوانند حسابتان را مسدود کنند یا سرمایهی شما را انتقال دهند.
در واقع، ارزهای دیجیتال شما داخل گوشی موبایلتان ذخیره نمیشوند. داراییهای شما همیشه روی شبکهی بلاکچین (Blockchain؛ یک دفتر کل دیجیتال و عمومی که تمام تراکنشها به صورت شفاف و غیرقابل تغییر در آن ثبت میشود) قرار دارند. وظیفهی تراست ولت این است که مانند یک رابط کاربری ساده، به شما اجازه دهد داراییهای خود را روی این شبکه مدیریت کنید و کنترل کلیدهای دسترسی به آنها را در دست داشته باشید.
از نظر ساختار فنی، تراست ولت بسیار امن است. کدهای این برنامه متنباز (Open-source؛ یعنی کدهای برنامهنویسی آن شفاف است و توسط متخصصان سراسر جهان قابل بررسی و عیبیابی است) هستند. این ویژگی باعث میشود تا شرکتهای بزرگ امنیتی به طور مداوم ساختار آن را بررسی کنند و در صورت وجود هرگونه مشکل، آن را به سرعت برطرف کنند. بنابراین، خود اپلیکیشن به صورت پیشفرض سطح امنیت بسیار بالایی دارد و سپر قدرتمندی در برابر حملات سایبری است.
آیا کیف پول تراست ولت هک میشود؟ بررسی نقاط آسیبپذیر
حالا به مهمترین سوال میرسیم: اگر تراست ولت تا این حد امن است، پس چرا مدام میشنویم که کیف پول کسی هک شده است؟ پاسخ این است که در اکثر مواقع، خود سیستم تراست ولت هک نمیشود، بلکه این کاربر است که فریب میخورد.
تصور کنید شما یک خانهی بسیار امن با درهای ضد سرقت و پیشرفتهترین قفلهای جهان دارید. اگر خودتان کلید این خانه را زیر پادری بگذارید یا آن را به یک غریبه که ادعا میکند تعمیرکار است بدهید، سارق بدون نیاز به شکستن در، وارد خانهی شما میشود. در دنیای رمزارزها نیز دقیقا همین اتفاق میافتد. نقاط آسیبپذیر تراست ولت، کدهای برنامهنویسی آن نیستند، بلکه خطاهای انسانی هستند.
مهمترین عواملی که باعث به خطر افتادن سرمایهی شما میشوند عبارتند از:
- لو رفتن عبارت بازیابی: عبارت بازیابی (Seed Phrase؛ همان ۱۲ یا ۲۴ کلمهی انگلیسی که در زمان ساخت کیف پول به شما داده میشود) دقیقا همان شاهکلید گاوصندوق شماست. اگر کسی به این کلمات دسترسی پیدا کند، در هر جای دنیا میتواند کیف پول شما را روی سیستم خودش باز کند و تمام موجودی را به سرقت ببرد.
- بدافزارها و برنامههای جعلی: گاهی اوقات کاربران نسخهی تقلبی تراست ولت را از منابع نامعتبر دانلود میکنند، یا روی لینکهای مخربی کلیک میکنند که باعث نصب ویروس روی گوشی میشود.
- اتصال به سایتهای مخرب: تایید کردن دسترسیها در برنامههای غیرمتمرکز (DApps؛ اپلیکیشنهایی که بر بستر بلاکچین اجرا میشوند و سرور مرکزی ندارند) بدون بررسی دقیق، یکی از شایعترین راههای سرقت دارایی است. شما ممکن است با یک کلیک اشتباه، به یک سایت کلاهبرداری اجازه دهید که تمام موجودی شما را برداشت کند.
به طور خلاصه، هک شدن مستقیم سرورها و ساختار تراست ولت تقریبا غیرممکن است، اما دور زدن کاربر و سوءاستفاده از عدم آگاهی او بسیار ساده است. بنابراین، امنیت کیف پول شما مستقیما به رفتار و میزان دقت خودتان بستگی دارد.
رایجترین روشهای کلاهبرداری و هک در تراست ولت
همانطور که پیشتر اشاره کردیم، خطرهای اصلی معمولا از بیرون سیستم و از طریق فریب دادن کاربران ایجاد میشوند. سارقان دنیای رمزارز دقیقا مثل جیببرهای دنیای واقعی، منتظر یک لحظه غفلت یا اشتباه از سوی ما هستند تا از باز بودن در گاوصندوق سوءاستفاده کنند. در این بخش، با شایعترین روشهای کلاهبرداران آشنا میشویم تا بتوانیم دست آنها را قبل از بروز هرگونه آسیبی بخوانیم.
حملات فیشینگ و سایتهای جعلی ارز دیجیتال
حملهی فیشینگ (Phishing؛ نوعی کلاهبرداری که در آن سارق خودش را به جای یک فرد، نهاد یا سایت معتبر جا میزند تا اطلاعات محرمانهی شما را بدزدد) یکی از قدیمیترین و در عین حال موفقترین روشهای سرقت در دنیای دیجیتال است.
تصور کنید پیامکی از طرف ادارهی پست دریافت میکنید که میگوید بستهی شما گیر کرده و باید برای پیگیری روی یک لینک کلیک کنید. در دنیای رمزارز، این لینکهای مخرب شما را به سایتهایی میبرند که دقیقا شبیه به سایت اصلی صرافیها یا خود وبسایت تراست ولت طراحی شدهاند. به محض این که شما کلمات بازیابی یا اطلاعات ورود خود را در این سایتهای جعلی وارد کنید، سارقان در پشت پرده به راحتی تمام موجودی کیف پول شما را خالی میکنند.
خطر دانلود بدافزارها و نسخههای تقلبی تراست ولت
گاهی اوقات کلاهبرداران برنامههایی میسازند که ظاهر، رنگ و آیکون آنها دقیقا شبیه اپلیکیشن اصلی تراست ولت است. اگر شما این نسخهی تقلبی را به جای سایت رسمی یا فروشگاههای معتبری مثل گوگل پلی و اپ استور، از کانالهای تلگرامی یا سایتهای ناشناس دانلود کنید، در واقع یک بدافزار (Malware؛ نرمافزارهای مخربی که برای آسیب رساندن، ایجاد اختلال یا سرقت اطلاعات طراحی شدهاند) را با دستان خودتان وارد گوشی کردهاید.
این برنامههای جعلی طوری برنامهنویسی شدهاند که به محض دریافت کلمات بازیابی از شما، آنها را مستقیما برای سرور هکرها میفرستند. همیشه به یاد داشته باشید که اپلیکیشنهای مالی را فقط و فقط باید از منابع رسمی و تایید شده دریافت کنید.
کلاهبرداری از طریق اتصال به برنامههای غیرمتمرکز و تایید مجوزهای مخرب
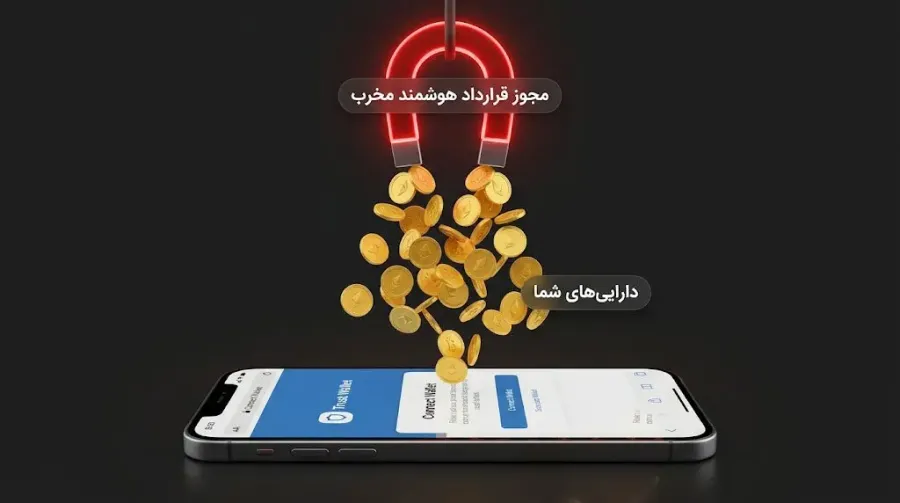
بسیاری از ما دوست داریم پروژههای جدید را امتحان کنیم یا از پلتفرمهای سرمایهگذاری مختلف سود به دست بیاوریم. وقتی کیف پول خود را به یک برنامهی غیرمتمرکز متصل میکنید، معمولا پیامی روی صفحه ظاهر میشود که از شما میخواهد یک مجوز یا تاییدیه (Approval؛ اجازهای که شما از طریق قرارداد هوشمند به یک سایت یا برنامه میدهید تا بتواند از موجودی کیف پول شما برداشت کند) را امضا کنید.
مشکل اینجاست که برخی از این سایتها صرفا تلههایی هستند که توسط کلاهبرداران طراحی شدهاند. وقتی شما چشمبسته این مجوزهای مخرب را تایید میکنید، در واقع به آنها یک چک سفید امضا دادهاید تا هر زمان که خواستند، حساب شما را بدون نیاز به اجازهی مجدد خالی کنند.
مهندسی اجتماعی و فریب کاربران برای سرقت کلمات بازیابی
مهندسی اجتماعی (Social Engineering؛ استفاده از تکنیکهای روانشناسی برای فریب دادن افراد و وادار کردن آنها به افشای اطلاعات مهم) روشی است که در آن هکرها به جای هک کردن کامپیوتر، روی ذهن و احساسات شما کار میکنند. سارقان در این روش معمولا از ترفندهای زیر استفاده میکنند:
- ایجاد حس فوریت و ترس (مثلا پیام میدهند که حساب شما در حال مسدود شدن است و باید فورا اقدام کنید).
- دادن وعدههای دروغین برای سودهای کلان و یکشبه.
- جا زدن خود به عنوان پشتیبان رسمی کیف پول در شبکههای اجتماعی.
برای مثال، ممکن است در یک گروه تلگرامی سوالی بپرسید و چند دقیقه بعد شخصی با عکس پروفایل پشتیبان تراست ولت به شما پیام بدهد. این افراد معمولا بسیار مودب رفتار میکنند و به بهانهی حل مشکل، درخواست میکنند که کلمات بازیابی خود را برایشان بفرستید. فراموش نکنید که پشتیبانی واقعی هیچ پلتفرمی، هرگز از شما شاهکلید کیف پولتان را نمیخواهد.
تله ایردراپهای جعلی و حملات گرد و غبار
حتما تا به حال دیدهاید که ناگهان یک ارز دیجیتال ناشناس به کیف پولتان واریز شده است که قیمت بسیار وسوسهکنندهای هم دارد. این روش که به آن حملهی گرد و غبار (Dusting Attack؛ ارسال مقادیر بسیار کمی از یک ارز ناشناس به هزاران کیف پول برای ردگیری یا فریب دادن صاحبان آنها) میگویند، یک تلهی خطرناک است.
وقتی شما سعی میکنید این ارزهای اهدایی یا ایردراپهای جعلی را بفروشید یا جابجا کنید، معمولا به یک سایت مخرب هدایت میشوید یا مجوزی را تایید میکنید که باعث سرقت کل داراییهای واقعی شما میشود. بهترین و امنترین واکنش در مواجهه با این توکنهای ناشناس، نادیده گرفتن کامل آنهاست.
نفوذ به کیف پول از طریق افزونههای مرورگر ناامن و Keyloggers
اگر از افزونهی مرورگر تراست ولت روی لپتاپ یا کامپیوتر شخصی خود استفاده میکنید، باید مراقب امنیت کلی سیستم خود باشید. نصب کردن افزونههای ناشناس برای دانلود ویدیو، مسدود کردن تبلیغات یا تغییر آیپی میتواند امنیت مرورگر شما را به خطر بیندازد.
برخی از این برنامههای مخرب دارای کیلاگر (Keylogger؛ نرمافزاری که به طور مخفیانه تمام دکمههایی که روی کیبورد فشار میدهید را ثبت و ضبط میکند) هستند. به این ترتیب، زمانی که شما در حال تایپ کردن رمز عبور یا کلمات بازیابی خود هستید، هکرها در حال تماشای تکتک دکمههای فشرده شده هستند و به راحتی اطلاعات محرمانهی شما را میدزدند.
رباتهای مخرب شبکههای اجتماعی مانند Slack و تلگرام
شبکههای اجتماعی پر از رباتهایی هستند که به ظاهر برای کمک به کاربران طراحی شدهاند، اما در واقع ابزارهایی برای شکار قربانیان جدید هستند. در پلتفرمهایی مثل اسلک، دیسکورد یا تلگرام، ممکن است یک ربات به شما پیام بدهد که کیف پول شما نیاز به آپدیت فوری دارد یا خطری دارایی شما را تهدید میکند و باید فورا روی یک لینک کلیک کنید.
این رباتهای مخرب با ایجاد حس اضطراب، شما را وادار به تصمیمگیری عجولانه میکنند. برای در امان ماندن از این تلهی دیجیتال، هرگز روی لینکهایی که توسط رباتها یا افراد ناشناس در فضای مجازی ارسال میشوند کلیک نکنید و همیشه اخبار و آپدیتها را صرفا از وبسایت و رسانههای رسمی پروژهها دنبال کنید.
راهکارهای طلایی و عملی برای جلوگیری از هک شدن تراست ولت
اکنون که با روشهای متنوع کلاهبرداران آشنا شدیم، زمان آن رسیده است که یاد بگیریم چگونه یک سپر دفاعی محکم برای کیف پول خود بسازیم. تامین امنیت در دنیای ارزهای دیجیتال شباهت زیادی به قفل کردن درهای خانهی ما دارد؛ هرچه لایههای امنیتی بیشتری ایجاد کنید، سارقان برای نفوذ به سیستم شما کار سختتری در پیش خواهند داشت. در این بخش، قدمبهقدم راهکارهایی را بررسی میکنیم که با اجرای آنها میتوانید با خیالی آسوده از تراست ولت استفاده کنید.
مدیریت اصولی کلمات بازیابی؛ مهمترین خط دفاعی شما (نکات کلیدی نگهداری آفلاین)
همانطور که قبلا اشاره کردیم، کلمات بازیابی شاهکلید گاوصندوق شما هستند. بهترین و امنترین روش برای نگهداری این کلمات، ذخیرهسازی آفلاین (Cold Storage؛ نگهداری اطلاعات روی کاغذ یا ابزارهای فیزیکی که هیچگونه اتصالی به اینترنت ندارند) است.
برای مدیریت اصولی این کلمات، حتما این نکات را رعایت کنید:
- کلمات را با خودکار روی یک تکه کاغذ بنویسید و آن را در مکانی امن (مثل گاوصندوق خانگی) نگهداری کنید.
- هرگز از صفحهی گوشی خود برای ذخیرهی این کلمات اسکرینشات نگیرید.
- از ذخیره کردن کلمات بازیابی در فضای ابری (مثل گوگل درایو یا آیکلود)، ایمیل یا برنامههای یادداشتبرداری گوشی جدا خودداری کنید.
فعالسازی رمز عبور و احراز هویت بیومتریک در تنظیمات اپلیکیشن
اولین سدی که باید در برابر افراد غریبه ایجاد کنید، قفل کردن خود اپلیکیشن است. تراست ولت این امکان را به شما میدهد که برای ورود به برنامه یک رمز عبور تعیین کنید و از احراز هویت بیومتریک (Biometric Authentication؛ استفاده از ویژگیهای فیزیکی مانند اثر انگشت یا اسکن چهره برای باز کردن قفل) بهره ببرید.
با فعال کردن این ویژگی در بخش تنظیمات امنیتی برنامهی تراست ولت، حتی اگر گوشی شما در حالت باز به سرقت برود یا آن را روی میز کار خود جا بگذارید، هیچکس نمیتواند وارد محیط کیف پول شود و ارزهای شما را منتقل کند.
نحوه قطع دسترسی و لغو مجوز قراردادهای هوشمند پرخطر (Revoke Approvals)
وقتی شما کیف پول خود را به یک صرافی غیرمتمرکز متصل میکنید تا ارزی را بخرید یا بفروشید، به آن سیستم اجازه میدهید که به موجودی شما دسترسی داشته باشد. برای تامین امنیت، بسیار مهم است که بعد از اتمام کار، این دسترسی را پس بگیرید که به این کار لغو دسترسی (Revoke؛ باطل کردن مجوزی که قبلا به یک سایت یا قرارداد هوشمند برای استفاده از داراییهایتان دادهاید) میگویند.
این کار دقیقا شبیه این است که کلید یدک خانهی خود را پس از اتمام کار از تعمیرکار پس بگیرید. شما میتوانید با استفاده از ابزارهای داخلی شبکهها یا سایتهای معتبری که برای این کار طراحی شدهاند، لیست دسترسیهای کیف پول خود را بررسی کرده و مجوزهای مشکوک را مسدود کنید.
پرهیز از اتصال به شبکههای وایفای عمومی برای انجام تراکنشها
استفاده از اینترنت رایگان در کافهها، فرودگاهها یا هتلها برای گشتوگذار در شبکههای اجتماعی مشکلی ندارد، اما برای باز کردن تراست ولت بسیار خطرناک است. شبکههای وایفای عمومی معمولا رمزنگاری ضعیفی دارند و هکرها به راحتی میتوانند اطلاعاتی که بین گوشی شما و اینترنت رد و بدل میشود را سرقت کنند. به این روش، حملهی مرد میانی (Man-in-the-Middle Attack؛ نوعی سرقت اطلاعات که در آن سارق خودش را بین دستگاه شما و شبکهی اینترنت قرار میدهد تا ترافیک دادهها را شنود کند) گفته میشود. همیشه برای انجام تراکنشهای مالی، از اینترنت سیمکارت خود استفاده کنید.
استفاده از آنتیویروس معتبر و جلوگیری از نصب بدافزار روی موبایل یا تبلت
گوشی موبایل شما خانهی امن تراست ولت است، پس باید از سلامت آن مطمئن باشید. نصب یک آنتیویروس معتبر و سبک میتواند جلوی بسیاری از بدافزارها را بگیرد. همچنین تحت هیچ شرایطی گوشی خود را روت یا جیلبریک (Root / Jailbreak؛ دستکاری تنظیمات کارخانهی سازندهی گوشی برای دور زدن محدودیتها که باعث از بین رفتن لایههای امنیتی سیستم عامل میشود) نکنید، زیرا این کار باعث میشود ویروسها بتوانند به راحتی به اطلاعات پنهان برنامههای بانکی و کیف پول شما دسترسی پیدا کنند.
محدود کردن استفاده از مرورگر داخلی تراست ولت برای وبگردیهای روزمره
تراست ولت دارای یک مرورگر داخلی است که برای اتصال مستقیم به برنامههای غیرمتمرکز طراحی شده است. استفاده از این مرورگر برای کارهای روزمره مانند جستجوی اخبار، خواندن مقالات یا سر زدن به سایتهای متفرقه اصلا کار منطقی و ایمنی نیست. اگر در حین وبگردی به طور تصادفی وارد یک سایت مخرب شوید، به دلیل متصل بودن مرورگر به هستهی اصلی کیف پول، احتمال به خطر افتادن سرمایهی شما بسیار بالا میرود. از این مرورگر فقط برای سایتهای معتبر و پروژههای شناخته شده استفاده کنید.
محافظت از ایمیلهای متصل به حسابهای صرافی با سرویسهای امن مانند ProtonMail
شاید بپرسید ایمیل چه ارتباطی به تراست ولت دارد؟ هکرها معمولا به دنبال پیدا کردن نقاط ضعف در تمام حسابهای دیجیتال شما هستند. اگر ایمیل شما هک شود، سارقان میتوانند تاریخچهی مکاتبات شما را بخوانند و متوجه شوند در کدام صرافیها حساب دارید. برای جلوگیری از این اتفاق، بهتر است از سرویسهای ایمیل بسیار امن مانند پروتونمیل (ProtonMail؛ یک سرویس ارائهدهندهی ایمیل که تمام پیامها را با استانداردهای نظامی رمزنگاری میکند تا حتی سازندگان آن نیز نتوانند محتوای ایمیلها را بخوانند) استفاده کنید و رمز عبور قدرتمندی برای آن در نظر بگیرید.
چکلیست امنیتی روزانه و هفتگی تراست ولت برای کاربران
برای اینکه خیالتان همیشه از بابت امنیت سرمایهی دیجیتال راحت باشد، استفاده از یک برنامهی منظم برای بررسی وضعیت کیف پول بسیار کمککننده است. در جدول زیر، یک چکلیست ساده و کاربردی را در ستونهای مجزا برای شما آماده کردهایم:
|
زمانبندی اقدام |
عنوان اقدام امنیتی |
دلیل اهمیت و هدف از انجام کار |
|
روزانه |
بررسی تراکنشهای اخیر در تاریخچهی کیف پول |
تشخیص سریع هرگونه فعالیت مشکوک و غیرمجاز در حساب |
|
روزانه |
بستن کامل برنامهی تراست ولت پس از استفاده |
جلوگیری از دسترسی افراد دیگر در صورت مفقود شدن گوشی |
|
هفتگی |
بررسی و لغو دسترسی سایتهای ناشناس (Revoke) |
مسدود کردن راه نفوذ قراردادهای هوشمند مخرب به داراییها |
|
ماهانه |
بهروزرسانی سیستم عامل گوشی و اپلیکیشن تراست ولت |
دریافت جدیدترین وصلههای امنیتی برای مقابله با هکرها |
|
هر شش ماه |
بررسی فیزیکی برگهی یادداشت کلمات بازیابی |
اطمینان از سلامت کاغذ و امن بودن محل نگهداری آن |
نشانهها و اقدامات ضروری در زمان هک شدن تراست ولت
مواجه شدن با کیف پولی که هک شده، تجربهی بسیار تلخی است. اما درست مانند زمانی که در خانهی ما باز مانده و متوجه ورود یک فرد غریبه میشویم، حفظ خونسردی و اقدام سریع میتواند تفاوت بزرگی در میزان خسارت ایجاد کند. در این بخش یاد میگیریم که نشانههای خطر کدامند و در لحظات بحرانی و پر از استرس، چه کاری باید انجام دهیم.
از کجا بفهمیم کیف پول تراست ولت ما هک شده است؟
خیلی وقتها هکرها بیسروصدا وارد میشوند و شما زمانی متوجه میشوید که کار از کار گذشته است. اما نشانههای واضحی وجود دارند که به شما خبر میدهند کنترل کیف پول از دست شما خارج شده است. اگر با هر یک از موارد زیر روبرو شدید، باید فورا وضعیت امنیت کیف پول خود را بررسی کنید:
- کاهش ناگهانی موجودی: اگر میبینید که بدون هیچ اقدامی از سمت شما، ارزهای دیجیتالتان در حال کاهش است یا موجودی به یکباره به صفر رسیده است.
- ثبت تراکنشهای ناشناس: با بررسی تاریخچهی تراکنشها (Transaction History؛ لیست تمام واریزها و برداشتهای حساب شما که در اپلیکیشن قابل مشاهده است) متوجه انتقالاتی میشوید که شما آنها را انجام ندادهاید.
- تغییر غیرمنتظره در تنظیمات: اگر به طور ناگهانی رمز عبور ورود به اپلیکیشن کار نمیکند و مطمئن هستید که آن را فراموش یا تغییر ندادهاید، این یک زنگ خطر جدی است.
اولین و حیاتیترین اقداماتی که بعد از هک شدن باید انجام دهیم
لحظهای که متوجه میشوید هک شدهاید، زمان طلایی شماست. هر ثانیه اهمیت دارد و باید بدون دستپاچگی این مراحل را به ترتیب طی کنید:
- ساخت کیف پول جدید: به سرعت روی یک دستگاه امن دیگر (یا همان دستگاه پس از اطمینان کامل از پاک بودن از ویروس) یک کیف پول کاملا جدید بسازید و کلمات بازیابی جدید را با دقت روی کاغذ یادداشت کنید.
- انتقال داراییهای باقیمانده: اگر هکر هنوز تمام ارزهای شما را نبرده است، فورا موجودی باقیمانده را به کیف پول جدیدی که ساختید یا به حساب امن صرافی خود منتقل کنید.
- لغو دسترسیها: اگر فکر میکنید هک شدن به دلیل اتصال به یک سایت خطرناک یا تایید یک قرارداد هوشمند بوده است، فورا تمام مجوزها را لغو کنید تا جلوی برداشتهای بعدی از توکنهای دیگر گرفته شود.
- رها کردن کیف پول آلوده: آن کیف پول هک شده دیگر هرگز برای نگهداری سرمایهی شما امن نخواهد بود. حتی اگر رمز آن را تغییر دهید یا برنامهی تراست ولت را پاک کرده و دوباره نصب کنید، هکر همچنان کلمات بازیابی شما را دارد و گاوصندوق شما دیگر کلید اختصاصی ندارد. پس از انتقال موجودی باقیمانده، آن کیف پول را برای همیشه کنار بگذارید.
آیا پیگیری هک و بازگردانی ارزهای دیجیتال سرقت شده از نظر قانونی و فنی ممکن است؟
این سوالی است که تمام مالباختگان با امیدواری میپرسند. پاسخ کوتاه و البته کمی تلخ این است: از نظر فنی، بازگرداندن تراکنشها در دنیای رمزارز تقریبا غیرممکن است. شبکهی بلاکچین به دلیل ماهیت برگشتناپذیری (Irreversibility؛ ویژگی خاصی که باعث میشود وقتی پولی در شبکهی رمزارزها منتقل شد، دیگر نتوان آن تراکنش را لغو کرد یا به حالت قبل برگرداند) طراحی شده است. در این فضا هیچ بانک، مدیر مرکزی یا پشتیبانی تراست ولتی وجود ندارد که بتواند تراکنش سارق را متوقف کند یا پول را به حساب شما برگرداند.
با این حال، از نظر قانونی همچنان جای امیدواری وجود دارد. شما باید تمام شواهد مانند آدرس کیف پول هکر، لیست تراکنشهای سرقتی و زمان دقیق آنها را جمعآوری کرده و شکایت خود را در پلیس فتا ثبت کنید. اگرچه پیدا کردن هویت واقعی یک هکر در فضای ناشناس رمزارزها بسیار دشوار است، اما اگر سارق بخواهد پولهای دزدیده شده را در صرافیهای داخلی نقد کند یا ردی از خود در سایتهای احراز هویت شده به جا بگذارد، امکان ردیابی و دستگیری او توسط پلیس وجود دارد.
تاثیر روانی کلاهبرداریهای کریپتویی بر کاربران و نحوه بازیابی ذهنی پس از آن
از دست دادن سرمایه، به خصوص اگر حاصل ماهها یا سالها تلاش و پسانداز باشد، ضربهی روحی بسیار سنگینی است. احساساتی مانند خشم، ناامیدی، استرس شدید و سرزنش کردن خود در این شرایط کاملا طبیعی هستند. بسیاری از افراد پس از هک شدن، احساس خجالت میکنند و حتی ماجرا را از خانوادهی خود پنهان نگه میدارند.
برای بازیابی ذهنی، در قدم اول باید بپذیرید که کلاهبرداران اینترنتی بسیار حرفهای، باهوش و بیرحم هستند و فریب خوردن شما به معنای کمهوشی یا بیکفایتی شما نیست. به خودتان زمان بدهید و سعی نکنید برای جبران خسارت، بلافاصله وارد معاملات پرریسک شوید؛ این کار در حالت هیجانی معمولا منجر به ضرر بیشتر میشود. تجربهی تلخ از دست دادن سرمایهی خود را به عنوان یک درس گرانبها برای آینده در نظر بگیرید. پس از آرام شدن ذهن، دانش امنیتی خود را ارتقا دهید تا بتوانید قدرتمندتر و با احتیاط بیشتر به دنیای رمزارزها بازگردید.
سوالات متداول
فائزه آذری فارغالتحصیل کارشناسی ارشد زبان انگلیسی است و فعالیت حرفهای خود را با ترجمه مقالات تخصصی حوزه فناوری آغاز کرده است. تجربه کار با متون فنی و منابع انگلیسیزبان، زمینه ورود او به تولید محتوای بازارهای مالی و ارزهای دیجیتال را فراهم کرده است. تمرکز او در «کیف پول من» بر توضیح ساده، دقیق و کاربردی مفاهیم فنی بلاکچین و رمزارز است.
مشاهده پروفایل
مقالات برجسته
- اگر فدرال رزرو هفته آینده نرخ بهره را افزایش دهد، چه اتفاقی برای بیتکوین میافتد؟۲۱ شهریور ۱۴۰۵اخبار
- پیشبینی قیمت سولانا (SOL) در سالهای ۲۰۲۶ تا ۲۰۳۰؛ چشمانداز تکنیکال و پیشبینی بلندمدت۱۹ شهریور ۱۴۰۵اخبار
- پیشبینی قیمت اتریوم (ETH) در سالهای ۲۰۲۶ تا ۲۰۳۰؛ آیا ETH به ۱۰ هزار دلار میرسد؟۱۹ شهریور ۱۴۰۵اخبار
- امنیت دارایی در کیف پول من؛ رمزارز کاربران چگونه نگهداری میشود؟۱۸ شهریور ۱۴۰۵مقالات
- اجاره حساب کاربری در صرافی ارز دیجیتال درآمد آسان یا دردسر قانونی؟۱۸ شهریور ۱۴۰۵مقالات
- رکوردشکنی یونی سواپ؛ رشد Robinhood Chain سوزاندن ۱.۱۵ میلیون دلار را رقم زد۱۵ شهریور ۱۴۰۵اخبار
- بیتکوین زیر ۸۰ هزار دلار؛ واکنش بازار به گزارش اشتغال آمریکا و نشست FOMC۱۴ شهریور ۱۴۰۵اخبار


