


مراقب فیشینگ باشید؛ آدرس رسمی کیف پول من فقط kifpool.me است
فیشینگ زمانی رخ میدهد که فرد، پیام یا وبسایتی جعلی با تقلید از کیف پول من تلاش کند رمز عبور، کد ورود یا کد تایید دو عاملی شما را دریافت کند. ظاهر حرفهای، لوگوی درست یا حتی داشتن HTTPS بهتنهایی رسمی بودن یک صفحه را ثابت نمیکند. مهمترین نشانه، تطابق کامل نشانی صفحه با دامنه رسمی کیف پول من است.

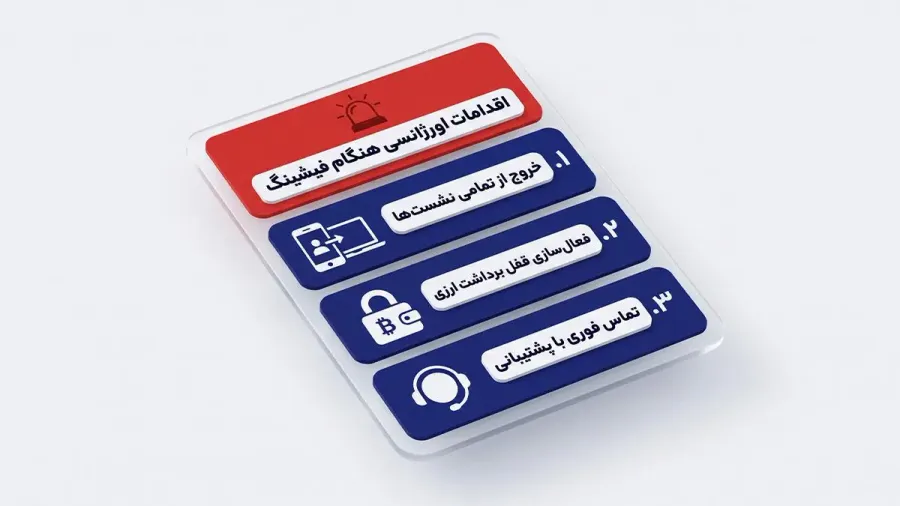
در این راهنما توضیح میدهیم چگونه یک پیام یا صفحه مشکوک را بررسی کنید و اگر اطلاعاتی در اختیار فرد یا سایتی ناشناس قرار دادهاید، چه اقداماتی انجام دهید. اگر همین حالا اطلاعات حساب یا کد تایید خود را در صفحهای مشکوک وارد کردهاید: آن صفحه را ببندید، از طریق دامنه رسمی وارد حساب شوید، رمز عبور را تغییر دهید، نشستهای فعال را بررسی کنید و از مسیر رسمی پشتیبانی درخواست بررسی ثبت کنید.
فیشینگ چیست و چه ارتباطی با حساب کیف پول من دارد؟
در حمله فیشینگ ، مهاجم معمولا بهجای نفوذ مستقیم به سامانه، تلاش میکند کاربر را متقاعد کند اطلاعات لازم برای ورود یا انجام یک اقدام حساس را خودش در اختیار او بگذارد. صفحه ورود مشابه، پیامک هشدار دهنده، تماس با عنوان کارشناس، حساب جعلی در شبکههای اجتماعی، لینک کوتاه یا نسخه تقلبی یک اپلیکیشن میتواند بخشی از این سناریو باشد.
برای مثال، ممکن است پیامی دریافت کنید که میگوید حساب شما مسدود میشود، برداشت مشکوکی ثبت شده یا برای دریافت جایزه باید سریعا وارد لینک شوید. هدف این پیامها ایجاد عجله است تا پیش از بررسی دامنه و هویت فرستنده، رمز عبور یا کد امنیتی خود را وارد کنید.
فیشینگ فقط سرقت رمز عبور نیست
مهاجم ممکن است کد ورود پیامکی، کد تایید دو عاملی ، اطلاعات ورود یا حتی نصب یک برنامه ناشناس را از شما بخواهد. گاهی نیز کاربر به صفحهای هدایت میشود که از نظر رنگ، لوگو و چیدمان بسیار شبیه صفحه اصلی است. به همین دلیل، تشخیص صفحه رسمی نباید فقط بر اساس ظاهر آن انجام شود.
کنترلهایی مانند تایید دو عاملی، مدیریت دستگاهها و قفل برداشت میتوانند احتمال ورود یا برداشت غیرمجاز را کاهش دهند؛ اما هیچیک جای بررسی دامنه و محافظت از کدهای امنیتی را نمیگیرند. اگر کد تایید را در اختیار فرد دیگری قرار دهید، بخشی از کارکرد همان لایه امنیتی تضعیف میشود.
چرا کاربران رمزارز هدف فیشینگ قرار میگیرند؟
حساب صرافی به دارایی و امکان برداشت دسترسی دارد و همین موضوع آن را برای مهاجمان جذاب میکند. پس از انجام و ثبت یک انتقال رمزارزی روی شبکه، بازگرداندن آن ممکن است دشوار یا ناممکن باشد. بنابراین واکنش سریع پس از افشای اطلاعات اهمیت دارد؛ با این حال، متن یک هشدار نباید شما را وادار به تصمیم عجولانه کند. هر درخواست فوری را ابتدا از مسیر رسمی بررسی کنید.
چگونه دامنه رسمی کیف پول من را تشخیص دهیم؟
تنها دامنه رسمی کیف پول من، kifpool.me است. پیش از وارد کردن رمز عبور یا کد تایید، متن دامنه را در نوار آدرس مرورگر حرفبهحرف بررسی کنید. حذف یا جابهجایی یک حرف، استفاده از عدد به جای حرف یا افزودن عبارتهای اضافی میتواند نشانه یک دامنه جعلی باشد.
برای کاهش احتمال اشتباه، دامنه رسمی را مستقیما در مرورگر وارد و پس از اطمینان از صحت آن، صفحه را نشانهگذاری کنید. برای ورودهای بعدی از همان نشانه استفاده کنید. از ورود به حساب از طریق لینکهای کوتاه، پیامهای ناشناس یا نتیجه تبلیغاتی که دامنه آن را بررسی نکردهاید خودداری کنید.
آیا علامت قفل و HTTPS رسمیبودن سایت را ثابت میکنند؟
خیر. HTTPS نشان میدهد ارتباط شما با دامنهای که در نوار آدرس دیده میشود رمزگذاری شده است؛ اما اثبات نمیکند آن دامنه متعلق به کیف پول من است. سایتهای فیشینگ نیز ممکن است HTTPS داشته باشند. نبود HTTPS یا نمایش هشدار امنیتی مرورگر دلیل کافی برای بستن صفحه است، ولی وجود HTTPS جای بررسی دقیق kifpool.me را نمیگیرد.
ظاهر صفحه و رتبه آن در جستوجو کافی نیست
صفحه جعلی میتواند لوگو، رنگها، تصاویر و حتی متنهای کیف پول من را کپی کند. نمایش یک سایت در نتایج جستوجو یا بخش تبلیغات نیز بهتنهایی اصالت آن را ثابت نمیکند. اگر از طریق جستوجو وارد صفحه شدهاید، پیش از ورود اطلاعات، دامنه را بررسی کنید و در صورت تردید صفحه را ببندید و آدرس رسمی را خودتان وارد کنید.
اپلیکیشن را فقط از مسیر رسمی دریافت کنید
نسخه اندروید کیف پول من را فقط از صفحه رسمی دانلود اپلیکیشن دریافت کنید. فایل نصب ارسال شده در کانال، گروه، پیام خصوصی یا سایت ناشناس ممکن است نسخه اصلی نباشد. پس از دریافت فایل نیز به نام، منبع و مجوزهایی که برنامه درخواست میکند توجه کنید.
مقایسه آدرس رسمی با دامنههای خطرناک و مشابه
برای تشخیص سریع دامنهی معتبر از صفحات فریبنده، از جدول زیر به عنوان یک راهنمای کاربردی هنگام بررسی آدرسها استفاده کنید:
|
ویژگی مورد بررسی |
دامنهی رسمی کیف پول من |
نمونههای جعلی و فیشینگ |
|
آدرس دقیق وبسایت |
فقط kifpool.me |
kifpol.me ، kifpool.com ، kifpoo1.me |
|
پیشوند امنیتی |
https (همراه با علامت قفل بسته) |
http (بدون قفل امنیتی) یا هشدار Not Secure |
|
نحوهی ورود ایمن |
تایپ مستقیم آدرس یا کلیک روی بوکمارک |
کلیک روی لینکهای کوتاه، ایمیلهای ناشناس و تبلیغات |
نشانههای رایج پیام، تماس و پشتیبانی جعلی
نام، تصویر پروفایل و لوگوی کیف پول من قابل کپی کردن است. بنابراین صرف اینکه فرستنده خود را کارشناس یا پشتیبان معرفی میکند، برای اعتماد کافی نیست. هر پیام یا تماسی را که از شما اقدام حساس میخواهد، با نشانههای زیر بررسی کنید.
ایجاد عجله یا ترس
عبارتهایی مانند «همین حالا کد را بفرستید»، «حساب شما تا چند دقیقه دیگر بسته میشود» یا «برداشت در حال انجام است» برای کم کردن فرصت بررسی استفاده میشوند. مکالمه را ادامه ندهید، روی لینک ارسالی نزنید و موضوع را مستقلا از طریق پشتیبانی کیف پول من بررسی کنید.
وعده جایزه، ایردراپ یا سود غیرعادی
پیشنهاد دریافت ارز رایگان، جایزه فوری یا سود تضمینی ممکن است برای هدایت شما به صفحه جعلی یا گرفتن اطلاعات حساب استفاده شود. برای بررسی هر کمپین، فقط اطلاعیهها و مسیرهایی را ملاک قرار دهید که از دامنه رسمی در دسترساند.
درخواست ورود از طریق لینک کوتاه یا ناشناس
لینک کوتاه، مقصد نهایی را پیش از باز شدن پنهان میکند. اگر پیام از شما میخواهد برای رفع مشکل، تایید هویت یا دریافت پاداش وارد حساب شوید، روی لینک همان پیام تکیه نکنید. مرورگر را جداگانه باز کنید و kifpool.me را مستقیما وارد کنید.
درخواست نصب برنامه یا ارائه دسترسی به دستگاه
برای دریافت پشتیبانی، برنامهای را که از طریق پیام خصوصی یا کانال ناشناس فرستاده شده نصب نکنید و دسترسی کنترل از راه دور دستگاه را در اختیار فرد دیگری قرار ندهید. اگر چنین درخواستی دریافت کردید، مکالمه را متوقف و مورد را به پشتیبانی رسمی گزارش کنید.
پشتیبانی کیف پول من چه اطلاعاتی را از شما نمیخواهد؟
پشتیبانی کیف پول من هیچگاه کد ورود، کد تایید دو عاملی، رمز عبور یا اطلاعات امنیتی مشابه را از شما درخواست نمیکند. این اطلاعات فقط باید در مسیر رسمی و در جایگاهی وارد شوند که خودتان با بررسی دامنه به آن رسیدهاید. کدها را در تماس تلفنی، چت، پیام خصوصی یا شبکههای اجتماعی برای فرد دیگری نخوانید و ارسال نکنید.
اگر از کیف پول شخصی استفاده میکنید، عبارت بازیابی یا Seed Phrase آن نیز اطلاعاتی کاملا شخصی است و نباید در اختیار هیچ فردی قرار گیرد.
برای شروع ارتباط با پشتیبانی، خودتان مستقیما وارد صفحه رسمی پشتیبانی کیف پول من شوید. اگر پیام، لینک، کانال یا فردی مشکوک است، همان مورد را از این مسیر گزارش کنید.
اگر اطلاعات خود را در سایت یا پیام مشکوک وارد کردیم چه کنیم؟
اقدامات زیر برای زمانی است که رمز عبور، کد ورود یا کد تایید را در اختیار فرد دیگری گذاشتهاید، دستگاه یا نشست ناشناسی دیدهاید یا احتمال میدهید فرد دیگری به حساب دسترسی پیدا کرده باشد. برای انجام این مراحل، از همان لینک مشکوک استفاده نکنید؛ دامنه رسمی را جداگانه در مرورگر وارد کنید.
گام اول: صفحه مشکوک را ببندید و از مسیر رسمی وارد شوید
مکالمه یا فرایند مشکوک را ادامه ندهید، اطلاعات بیشتری وارد نکنید و فایل یا برنامهای را که پیشنهاد شده دانلود نکنید. سپس kifpool.me را مستقیما در مرورگر باز کنید یا از اپلیکیشنی استفاده کنید که قبلا از مسیر رسمی دریافت کردهاید.
گام دوم: رمز عبور را تغییر دهید
اگر رمز عبور خود را در صفحه مشکوک وارد کردهاید، یک رمز جدید، قوی و غیرتکراری برای حساب انتخاب کنید. از رمزی که در سایت یا حساب دیگری استفاده کردهاید دوباره استفاده نکنید. تغییر رمز احتمال استفاده مجدد از رمز افشا شده را کاهش میدهد، اما بهتنهایی برای پایاندادن به نشستهای فعال کافی نیست.
گام سوم: دستگاهها و نشستهای فعال را بررسی کنید
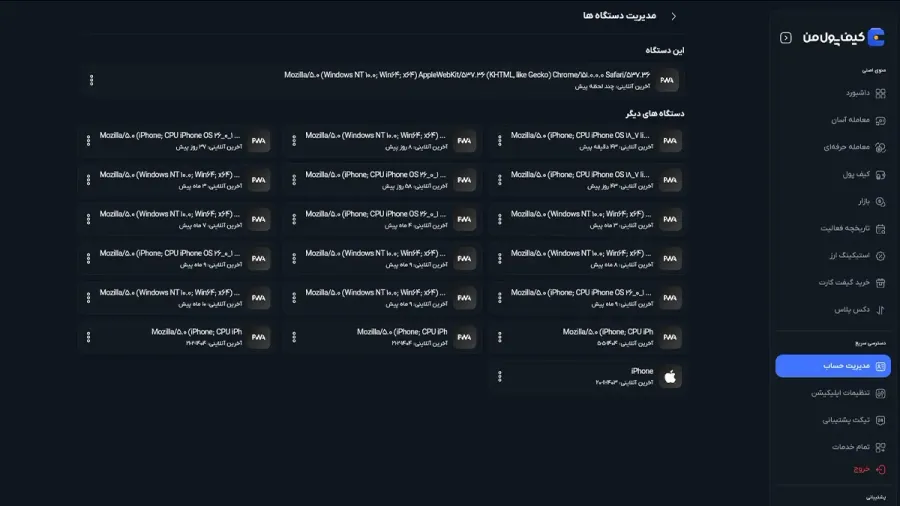
از بخش مدیریت حساب وارد «تنظیمات امنیتی » و سپس «مدیریت دستگاهها و نشستها» شوید. مدل دستگاه، مرورگر، آدرس آیپی و زمان آخرین ورود را با فعالیت خود مقایسه کنید. ناآشنا بودن فقط یک مشخصه همیشه به معنی ورود غیرمجاز نیست؛ برای مثال، آیپی ممکن است با تغییر شبکه عوض شود. چند نشانه را در کنار هم بررسی کنید.
اگر دستگاهی را نمیشناسید، منوی سهنقطه کنار آن را باز کنید و گزینه «خروج از حساب» را بزنید. این کار نشست همان دستگاه را پایان میدهد. سپس وضعیت سایر نشستها و تنظیمات امنیتی را نیز بررسی کنید. توضیحات کامل این فرایند در راهنمای «مدیریت دستگاهها و نشستهای فعال» آمده است.
گام چهارم: وضعیت تایید دو عاملی را بررسی کنید
فعال سازی کد دو عاملی حساب را بررسی کنید و در کنترل داشته باشد. اگر کد تایید دو عاملی را برای فرد دیگری ارسال کردهاید یا به برنامه تولید کد دسترسی ندارید، موضوع را بدون تاخیر از مسیر رسمی پشتیبانی گزارش کنید. فعالبودن تایید دو عاملی ریسک ورود غیرمجاز را کاهش میدهد، اما جای تغییر رمز و بررسی نشستها را نمیگیرد.
گام پنجم: قفل برداشت ارزی را فعال یا بررسی کنید
قفل برداشت ارزی هرگونه برداشت ارزی از حساب را متوقف میکند. اگر احتمال میدهید اطلاعات حساب افشا شده است، وضعیت این قابلیت را در تنظیمات امنیتی بررسی کنید. قفل برداشت برای محدود کردن خروج دارایی کاربرد دارد، اما دسترسی احتمالی به حساب را قطع نمیکند؛ به همین دلیل باید در کنار تغییر رمز، بررسی نشستها و تماس با پشتیبانی استفاده شود.
گام ششم: با پشتیبانی رسمی تماس بگیرید
مورد فیشینگ را از طریق صفحه پشتیبانی کیف پول من گزارش کنید. تیم پشتیبانی اقدامات لازم را انجام خواهد داد. برای کمک به بررسی، زمان تقریبی رخداد، نوع اطلاعاتی که وارد کردهاید و نشانی یا تصویر پیام و صفحه مشکوک را ـ بدون ارسال رمز و کدهای امنیتی ـ در اختیار پشتیبانی قرار دهید.
سوالات متداول
هدیه آرمان فارغالتحصیل زبان انگلیسی و مدرس سابق این زبان است و چند سال است در حوزه بازارهای مالی و ارزهای دیجیتال فعالیت میکند. تسلط او به زبان انگلیسی، امکان مراجعه مستقیم به منابع تخصصی و دستاول را فراهم کرده و به بررسی دقیقتر موضوعات این حوزه کمک میکند. او در «کیف پول من» مطالب آموزشی و تحلیلی را با زبانی روشن و قابلفهم مینویسد تا مخاطبان شناخت دقیقتری از مفاهیم و تحولات بازار به دست آورند.
مشاهده پروفایل
مقالات برجسته
- فدرال رزرو نرخ بهره را افزایش داد؛ آینده بیت کوین پس از تصمیم جدید آمریکا چه میشود؟۲۵ شهریور ۱۴۰۵اخبار
- اگر فدرال رزرو هفته آینده نرخ بهره را افزایش دهد، چه اتفاقی برای بیتکوین میافتد؟۲۱ شهریور ۱۴۰۵اخبار
- پیشبینی قیمت سولانا (SOL) در سالهای ۲۰۲۶ تا ۲۰۳۰؛ چشمانداز تکنیکال و پیشبینی بلندمدت۱۹ شهریور ۱۴۰۵اخبار
- پیشبینی قیمت اتریوم (ETH) در سالهای ۲۰۲۶ تا ۲۰۳۰؛ آیا ETH به ۱۰ هزار دلار میرسد؟۱۹ شهریور ۱۴۰۵اخبار
- امنیت دارایی در کیف پول من؛ رمزارز کاربران چگونه نگهداری میشود؟۱۸ شهریور ۱۴۰۵مقالات
- اجاره حساب کاربری در صرافی ارز دیجیتال درآمد آسان یا دردسر قانونی؟۱۸ شهریور ۱۴۰۵مقالات
- رکوردشکنی یونی سواپ؛ رشد Robinhood Chain سوزاندن ۱.۱۵ میلیون دلار را رقم زد۱۵ شهریور ۱۴۰۵اخبار


