حملهی دستکاری قیمت چیست؟ نقش اوراکلها و قراردادهای هوشمند در جلوگیری از Price Manipulation
حمله دستکاری قیمت در دنیای ارزهای دیجیتال، ترفندی است که در آن یک فرد با تزریق یا تخلیه هدفمند و ناگهانی سرمایه، ارزش یک توکن را به صورت مصنوعی بالا یا پایین میبرد تا از اختلاف سود ببرد. اما این تعریف ساده تمام ماجرا را روشن نمیکند؛ در فضای دیفای یا امور مالی بدون واسطه، هکرها برای این کار حتی به یک دلار از سرمایهی شخصی خودشان هم نیاز ندارند.

خلاصه محتوا
- حمله دستکاری قیمت (Price Manipulation Attack) نوعی سوءاستفاده در بازار ارزهای دیجیتال، بهویژه پلتفرمهای دیفای است که در آن مهاجمان با تغییر مصنوعی قیمت یک توکن، قراردادهای هوشمند و سیستمهای وامدهی را فریب میدهند و داراییهای ارزشمند را به سرقت میبرند. در این مقاله با نقش استخرهای نقدینگی، بازارسازهای خودکار و وامهای سریع (Flash Loans) در اجرای این حملات آشنا میشوید و روشهای محاسبه قیمت و آسیبپذیری اتکا به منابع قیمتی واحد را بررسی میکنید. همچنین راهکارهایی مانند میانگین قیمت وزنی در زمان (TWAP)، استفاده از اوراکلهای غیرمتمرکز و فیدهای قیمت چین لینک، بررسی تازگی دادهها، اوراکل پشتیبان و محدودیت برداشت را میآموزید و با نمونه حمله به Mango Markets و درسهای امنیتی آن آشنا میشوید.
تصور کنید روی یک پروژهی جدید سرمایهگذاری کردهاید و همهچیز امن به نظر میرسد. ناگهان در کسری از ثانیه، فردی ناشناس با استفاده از وامهای سریع، دهها میلیون دلار به استخر نقدینگی یا همان مخزن دیجیتالی توکنها برای معاملات بدون واسطه تزریق میکند، سیستم قیمتگذاری قرارداد هوشمند یا همان کدهای برنامهنویسی شده خودکار را فریب میدهد و در نهایت، تمام سرمایهی خزانهی پلتفرم را میبلعد. وقتی سیستم بهروز میشود، ارزش دارایی شما به صفر رسیده است، در حالی که هیچکس رمز کیف پولتان را هک نکرده بود. در این مقاله، به بررسی دقیق این نوع حملات میپردازیم تا ببینیم هکرها چگونه از نقاط ضعف قراردادهای هوشمند سوءاستفاده میکنند و شبکههای دیفای چه راهکارهایی برای محافظت از سرمایهها در پیش گرفتهاند.
حمله دستکاری قیمت یا Price Manipulation چیست؟
تصور کنید به یک بازار میوه رفتهاید و قیمت سیبها کیلویی ده هزار تومان است. ناگهان یک فرد ثروتمند تمام سیبهای بازار را میخرد. حالا چون هیچ سیبی در بازار نیست، او میتواند سیبهای خود را با قیمت کیلویی صد هزار تومان به فروش برساند و بازار را به هم بریزد. این یک مثال ساده از دستکاری قیمت است.
در دنیای رمزارزها، حملهی دستکاری قیمت زمانی رخ میدهد که یک هکر یا سوءاستفادهگر با استفاده از ترفندهای خاص و سرمایهی بسیار زیاد، قیمت یک ارز دیجیتال را به صورت مصنوعی و موقت تغییر میدهد تا بتواند از این اختلاف قیمت سودهای کلانی به جیب بزند.
مفهوم دستکاری قیمت در امور مالی غیرمتمرکز
در فضای دیفای (DeFi) یا سیستمهای مالی بدون واسطه، هیچ مدیر یا کارمندی وجود ندارد که قیمتها را تعیین کند. همهچیز توسط قراردادهای هوشمند (Smart Contracts) کنترل میشود. این برنامهها قیمت یک توکن را بر اساس میزان عرضه و تقاضا در استخرهای نقدینگی (Liquidity Pools) محاسبه میکنند.
در یک حملهی دستکاری قیمت، هکر مقدار عظیمی از یک ارز دیجیتال را وارد این استخرها میکند یا از آنها خارج میکند. این کار باعث میشود قرارداد هوشمند فریب بخورد و فکر کند ارزش آن ارز بسیار بیشتر یا کمتر از قیمت واقعی آن است. پس از ایجاد این قیمت جعلی، هکر از پلتفرمهای دیگری که به این قیمت اشتباه تکیه کردهاند سوءاستفاده میکند و سرمایهی کاربران را به سرقت میبرد.
تفاوت دستکاری قیمت در بازار ارزهای دیجیتال با بازارهای سنتی
دستکاری قیمت موضوع جدیدی نیست و در بازارهای سنتی مانند بورس یا بازار طلا نیز سابقه دارد. اما ساختار دنیای بلاک چین باعث شده تا این پدیده تفاوتهای بنیادینی با بازارهای مالی کلاسیک داشته باشد. مهمترین تفاوتها شامل موارد زیر هستند:
- سرعت اجرای حمله: در بازارهای سنتی، فریب دادن سرمایهگذاران و تغییر قیمتها ممکن است روزها، ماهها یا حتی سالها زمان ببرد. اما در شبکهی رمزارزها، هکرها تمام پروسهی دستکاری قیمت و سرقت را در عرض چند ثانیه و تنها در یک تراکنش یا انتقال مالی دیجیتال (Transaction) انجام میدهند.
- نبود نهاد ناظر قانونی: اگر در بازار بورس حرکات مشکوکی رخ دهد، ناظران بازار بلافاصله معاملات را متوقف میکنند تا بررسیهای لازم انجام شود. اما در دیفای هیچ دکمهی توقفی وجود ندارد؛ کدها قانون هستند و اگر هکر بتواند کد را فریب دهد، هیچ نهادی برای متوقف کردن او در لحظه وجود ندارد.
- ابزارهای اجرای حمله: در بازارهای سنتی متخلفان معمولا از پخش شایعات و اخبار دروغ برای تغییر قیمت استفاده میکنند؛ اما در بازار رمزارزها، سلاح اصلی مهاجمان نقاط ضعف موجود در کدهای برنامهنویسی است.
چرا پلتفرمهای دیفای هدف جذابی برای هکرها هستند؟
شاید بپرسید چرا هکرها تا این حد به پلتفرمهای مالی غیرمتمرکز علاقه دارند؟ پاسخ به این سوال در ویژگیهای منحصربهفرد این فناوری نهفته است. در ادامه به دلایل اصلی جذابیت دیفای برای مهاجمان میپردازیم:
- دسترسی به سرمایهی نامحدود: در بازارهای سنتی برای دستکاری قیمت به میلیاردها دلار پول شخصی نیاز است. اما در دیفای، هکرها میتوانند از وامهای سریع (Flash Loans) استفاده کنند؛ یعنی وامهایی بدون وثیقه که باید در همان لحظه و در یک تراکنش دریافت و پس داده شوند. در نتیجه، هکر میتواند بدون داشتن حتی یک دلار سرمایهی اولیه، میلیونها دلار وام بگیرد، بازار را دستکاری کند، سود خود را بردارد و وام را پس بدهد!
- شفافیت، یک شمشیر دولبه: دیفای بر پایهی کدهای متنباز (Open Source) که برای همه در اینترنت قابل مشاهده و بررسی است، بنا شده و این شفافیت برای توسعهدهندگان عالی است؛ اما به هکرها نیز اجازه میدهد تا کدها را با دقت بررسی کنند و به دنبال کوچکترین باگها یا حفرههای امنیتی بگردند.
- ارتباط پلتفرمها با یکدیگر: برنامههای دیفای مانند قطعات لگو به هم متصل هستند؛ ویژگی جذابی که به آن ترکیبپذیری (Composability) یا توانایی اتصال پروژههای مختلف بلاک چینی به یکدیگر برای خلق سرویسهای جدید میگویند. اگر هکر بتواند قیمت را در یک پلتفرم کوچک دستکاری کند، میتواند از این قیمت اشتباه در پلتفرمهای وامدهی بزرگتر استفاده کرده و سیستمهای متعددی را به صورت دومینویی و زنجیرهوار تحت تاثیر قرار دهد.
بررسی حمله دستکاری قیمت؛ هکرها چگونه عمل میکنند؟
برای درک اینکه یک هکر چگونه قیمتها را در دنیای دیفای دستکاری میکند، باید به پشت صحنهی این سیستمهای مالی نگاهی بیندازیم. برخلاف دنیای واقعی که سارقان با نقاب و اسلحه وارد بانک میشوند، در فضای رمزارزها سلاح اصلی مهاجمان ریاضیات، کدهای برنامهنویسی و البته یک سرمایهی عظیم و موقت است. هکرها با شناخت دقیق مکانیزمهای قیمتگذاری، سیستم را بر علیه خودش به کار میگیرند.
نقش استخرهای نقدینگی و بازارسازهای خودکار در تعیین قیمت توکنها
در صرافیهای سنتی، خریداران و فروشندگان مستقیما با هم معامله میکنند و قیمت بر اساس توافق آنها تعیین میشود. اما در صرافیهای غیرمتمرکز، سیستمی به نام بازارساز خودکار (Automated Market Maker) یا ربات هوشمندی که بدون نیاز به انسان، معاملات را تنظیم کرده و جوش میدهد، وظیفهی تعیین قیمت را بر عهده دارد.
این رباتها برای انجام معاملات به استخرهای نقدینگی متکی هستند. یک استخر نقدینگی را شبیه به یک کاسهی بزرگ تصور کنید که دو نوع میوه، مثلا سیب و پرتقال (نمادی از دو ارز دیجیتال مختلف)، به نسبت مساوی در آن قرار دارد. قانون ربات بازارساز این است: همیشه باید تعادل ارزش بین این دو میوه حفظ شود.
اگر شما تعداد زیادی سیب از این کاسه بردارید و به جای آن پرتقال بریزید، سیبها در کاسه کمیاب میشوند. در نتیجه، ربات بازارساز به طور خودکار قیمت سیب را بالا میبرد و قیمت پرتقال را کاهش میدهد. هکرها دقیقا از همین مکانیزم الاکلنگی سوءاستفاده میکنند؛ آنها با تزریق یا برداشت ناگهانی و حجم بسیار بالای یک ارز، تعادل استخر را به هم میزنند و ربات را مجبور میکنند تا قیمتهای غیرواقعی و نجومی برای ارزها ثبت کند.
وامهای سریع (Flash Loans)، ابزار اصلی مهاجمان برای تامین سرمایه حمله
برای اینکه کسی بتواند تعادل یک استخر نقدینگی بزرگ را به هم بزند، به میلیونها دلار پول نیاز دارد. طبیعتا بیشتر هکرها چنین پولی در جیب خود ندارند! اینجاست که ابزار Flash Loan به کمک آنها میآید. وامهای سریع یک ویژگی شگفتانگیز در دنیای دیفای هستند. شما میتوانید از یک پلتفرم مالی صدها میلیون دلار وام بگیرید، بدون اینکه نیاز به وثیقه (Collateral) یا دارایی با ارزشی برای تضمین بازپرداخت وام داشته باشید. اما یک شرط بسیار سختگیرانه وجود دارد: شما باید کل مبلغ وام را به اضافهی یک کارمزد کوچک، در همان تراکنش (در عرض چند ثانیه) پس بدهید. اگر نتوانید وام را در همان لحظه تسویه کنید، کل عملیات لغو میشود؛ انگار که از ابتدا هیچ پولی به شما داده نشده است. هکرها از این قابلیت استفاده میکنند تا سرمایهی عظیم مورد نیاز برای دستکاری قیمت را به صورت موقت و رایگان تامین کنند.
مراحل قدمبهقدم اجرای یک حمله دستکاری قیمت
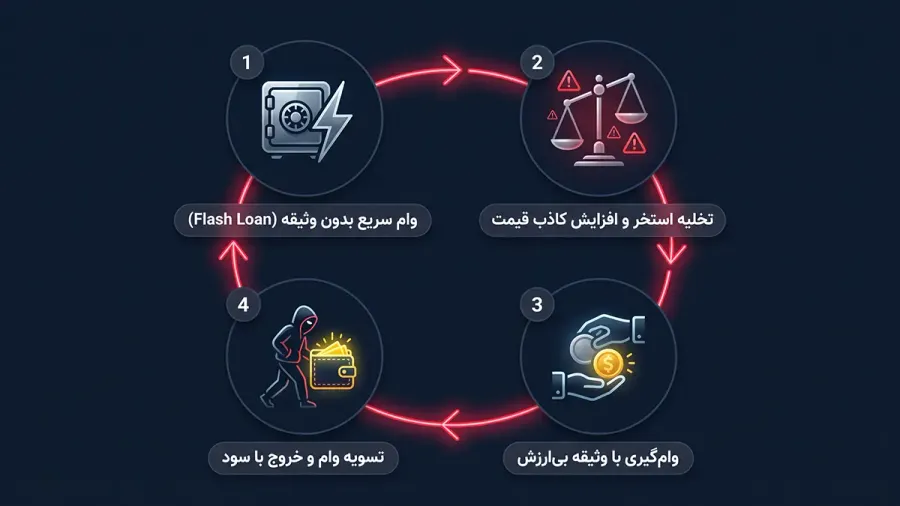
حالا که با ابزارهای هکرها آشنا شدیم، بیایید ببینیم یک حملهی دستکاری قیمت در عمل چگونه انجام میشود. این سناریو معمولا در چهار مرحلهی سریع و متوالی اجرا میشود:
- دریافت سرمایهی اولیه از طریق وام سریع: در اولین قدم، مهاجم به سراغ پلتفرمهای ارائهدهندهی وام سریع میرود و مبلغ هنگفتی (مثلا 50 میلیون دلار) از یک ارز دیجیتال معتبر را بدون ارائهی هیچگونه وثیقهای قرض میگیرد.
- بر هم زدن تعادل استخر نقدینگی (دستکاری قیمت): مهاجم کل این 50 میلیون دلار را وارد یک صرافی غیرمتمرکز میکند و آن را با یک توکن دیگر (مثلا توکن A) معاوضه میکند. این خرید هیجانی و عظیم، باعث میشود استخر نقدینگی از توکن A خالی شود. ربات بازارساز که با کمبود شدید توکن A مواجه شده، قیمت آن را به شکل مصنوعی و به شدت بالا میبرد.
- سوءاستفاده از قیمت جعلی (اجرای هدف اصلی): حالا توکن A قیمتی بسیار بیشتر از ارزش واقعی خود در آن صرافی خاص پیدا کرده است. مهاجم بلافاصله توکنهای A خود را به یک پلتفرم وامدهی دیگر میبرد. از آنجایی که این پلتفرم قیمتها را از همان صرافی دستکاریشده میخواند، فریب میخورد و فکر میکند توکنهای مهاجم میلیونها دلار ارزش دارند. بنابراین، مهاجم میتواند با گرو گذاشتن این توکنهای بیارزش به عنوان وثیقهی معتبر، ارزهای دیجیتال ارزشمند دیگری را به عنوان وام از این پلتفرم دوم خارج کند.
- تسویهی وام سریع و فرار با سود: در مرحلهی آخر، مهاجم با استفاده از بخشی از ارزهای ارزشمندی که به سرقت برده است، وام 50 میلیون دلاری اولیهی خود را تسویه میکند. مابقی ارزهای دزدیده شده به عنوان سود خالص در جیب مهاجم باقی میماند. در نهایت، پلتفرم وامدهی میماند و انبوهی از وثیقههای بیارزش (توکن A) که قیمتشان پس از خروج هکر دوباره سقوط کرده است. تمام این چهار مرحله در کمتر از چند ثانیه رخ میدهند!
در مجموع، مهاجم در این روش با دریافت یک وام سریع بدون وثیقه و تزریق ناگهانی آن به استخر، قیمت توکن را به شکل مصنوعی بالا میبرد تا با وثیقهگذاری آن در پلتفرمی دیگر، داراییهای ارزشمند را به عنوان وام خارج کرده و پس از تسویه اصل وام، با سود خالص متواری شود.
قراردادهای هوشمند چگونه قیمتها را محاسبه میکنند؟
برنامههای دیفای و قراردادهای هوشمند چشم ندارند که به سایتهای خبری یا تابلوهای بورس نگاه کنند تا قیمت ارزها را ببینند. آنها فقط کدهای ریاضی هستند که در دنیای بستهی بلاک چین زندگی میکنند. بنابراین، این برنامهها برای اینکه بفهمند هر توکن در حال حاضر چقدر ارزش دارد، باید از ترفندها و فرمولهای خاصی استفاده کنند. این محاسبات معمولا به دو روش کلی انجام میشود که هر کدام نقاط ضعف و قوت خود را دارند.
روش محاسبه قیمت داخلی بر اساس موجودی یک استخر نقدینگی
برخی از برنامهها تصمیم میگیرند کاملا مستقل باشند و قیمت را خودشان درون خانهی خود حساب کنند. این روش، محاسبهی قیمت داخلی نام دارد. در این حالت، قرارداد هوشمند کاری به دنیای بیرون ندارد و فقط به داراییهای داخل استخر نقدینگی خودش نگاه میکند. برای درک بهتر این موضوع، یک کفه ترازوی دیجیتال را تصور کنید که در یک سمت آن توکن اتریوم و در سمت دیگر توکن تتر قرار دارد. برنامهی هوشمند برای پیدا کردن قیمت، به سادگی تعداد دلارهای داخل ترازو را بر تعداد اتریومها تقسیم میکند. این روش از نظر برنامهنویسی بسیار ساده و سریع است، اما یک نقطهی ضعف بزرگ دارد؛ اگر یک هکر بتواند با تزریق یک سرمایهی عظیم، تعادل این ترازوی کوچک را به هم بزند، قرارداد هوشمند به راحتی فریب میخورد و قیمت اشتباهی را مبنای محاسبات مالی خود قرار میدهد.
دریافت قیمت لحظهای یا Spot Price از یک صرافی غیرمتمرکز
برای جلوگیری از مشکل قبلی و دقیقتر شدن قیمتها، بسیاری از قراردادهای هوشمند تصمیم میگیرند به جای محاسبهی قیمت در استخر کوچک خود، قیمت را از یک منبع بزرگتر بپرسند. در این حالت آنها به سراغ یک صرافی غیرمتمرکز معروف و پرکاربرد میروند و قیمت لحظهای (Spot Price) یا قیمتی که دقیقا در همین ثانیه برای خرید و فروش فوری یک دارایی در بازار جریان دارد را از آنجا دریافت میکنند. به زبان ساده، انگار شما یک مغازهدار هستید و به جای اینکه خودتان روی اجناس قیمت بگذارید، هر بار که مشتری میآید، به بزرگترین مغازهی بازار نگاه میکنید تا ببینید او چه قیمتی روی تابلوی خود نوشته است. قرارداد هوشمند هم دقیقا همین کار را میکند؛ به استخر نقدینگی صرافی بزرگتر نگاه میکند و بر اساس نسبت موجودی توکنها در آنجا، قیمت واقعی را میخواند.
چرا اتکا به یک منبع قیمتی واحد، قرارداد هوشمند را آسیبپذیر میکند؟
شاید در نگاه اول پرسیدن قیمت از یک صرافی بزرگ و معتبر بسیار منطقی به نظر برسد، اما این کار یک نقطهی ضعف به شدت خطرناک ایجاد میکند. چرا؟ چون شما تمام تخممرغهای خود را در یک سبد گذاشتهاید! وقتی یک برنامهی مالی فقط به یک منبع برای دریافت قیمت تکیه کند، با خطرات زیر مواجه میشود:
- هدفگیری آسان برای مهاجم: هکر دیگر نیازی ندارد کل بازار رمزارزها را دستکاری کند. او فقط کافی است با استفاده از وامهای سریع، تعادل همان یک صرافی خاص را به هم بریزد. وقتی تابلوی قیمت در آن صرافی تغییر کند، برنامهی شما هم چشمبسته آن قیمت جعلی را به عنوان حقیقت میپذیرد.
- ایجاد اثر دومینویی: اگر منبع قیمتی واحد دچار خطا یا هک شود، تمام پروژههایی که به آن متصل هستند نیز یکی پس از دیگری قربانی میشوند و سرمایهی کاربرانشان در معرض خطر قرار میگیرد.
- نادیده گرفتن واقعیت بازار: در دنیای واقعی، قیمت یک ارز دیجیتال در دهها صرافی مختلف معامله میشود. اتکا به یک تابلوی قیمت باعث میشود که برنامهی شما از قیمت واقعی و میانگین کل بازار بیخبر بماند.
به همین دلیل است که تکیه بر یک منبع واحد، فرش قرمزی برای هکرها پهن میکند تا با پیدا کردن یک روزنهی کوچک، بزرگترین سرقتها را در شبکهی دیفای رقم بزنند. قراردادهای هوشمند برای امنیت بیشتر، نیازمند راهکارهای پیشرفتهتری برای کشف قیمت هستند.
راهکارهای امنیتی و مقابله با حملات دستکاری قیمت
حالا که با روش کار هکرها آشنا شدیم، شاید فکر کنید که هیچ راه فراری وجود ندارد و سرمایهها همیشه در خطر هستند. اما خبر خوب این است که برنامهنویسان و متخصصان امنیت دست روی دست نگذاشتهاند. برای مقابله با حملهی دستکاری قیمت، سپرهای دفاعی و راهکارهای هوشمندانهای طراحی شده است که از سرمایهی کاربران محافظت میکند. در ادامه با دو مورد از مهمترین و کاربردیترین راهکارها آشنا میشویم.
میانگین قیمت وزنی در زمان (TWAP) چیست و چگونه کار میکند؟
یکی از روشهای هوشمندانه برای جلوگیری از فریب خوردن قراردادهای هوشمند، استفاده از مفهومی به نام TWAP است؛ یعنی میانگین قیمت وزنی در زمان یا فرمولی که قیمت یک ارز را بر اساس میانگین آن در یک بازهی زمانی مشخص محاسبه میکند.
به جای اینکه برنامهی ما بپرسد قیمت الان دقیقا چقدر است، میپرسد میانگین قیمت در 24 ساعت گذشته چقدر بوده است؟ برای درک بهتر، یک دماسنج را تصور کنید. اگر شما فقط یک لحظه به دماسنج نگاه کنید و دقیقا همان ثانیه کسی یک فندک زیر آن روشن کرده باشد، دماسنج دمای بسیار بالایی را نشان میدهد. اما اگر میانگین دمای یک روز کامل را محاسبه کنید، آن چند ثانیه گرمای فندک هیچ تاثیری روی عدد نهایی نخواهد داشت.
در دیفای نیز روال کار به همین شکل است. از آنجایی که هکرها وامهای سریع را در عرض چند ثانیه میگیرند و پس میدهند، روش TWAP باعث میشود که تغییرات ناگهانی و چند ثانیهای قیمت نتواند میانگین کلی را به هم بریزد. در نتیجه قرارداد هوشمند فریب نمیخورد و عملیات هک با شکست مواجه میشود.
مزایا و محدودیتهای روش TWAP در نوسانات شدید بازار
استفاده از این روش میانگینگیری مزایای فوقالعادهای دارد، اما یک راهکار بینقص نیست و چالشهای خاص خود را به همراه دارد. بیایید نگاهی به نقاط قوت و ضعف آن بیندازیم:
- مزایای روش میانگینگیری: بزرگترین نقطهی قوت این روش، خنثی کردن حملات متکی به وام سریع است. هکرها نمیتوانند یک قیمت جعلی را برای ساعتها یا روزها بالا نگه دارند، زیرا این کار نیازمند سرمایهی واقعی و بسیار عظیمی است و ریسک بالایی دارد. بنابراین، این روش مانند یک ضربهگیر در برابر شوکهای قیمتی مصنوعی عمل میکند.
- محدودیتها در نوسانات شدید: مشکل اصلی این روش زمانی خود را نشان میدهد که بازار به طور طبیعی و واقعی دچار نوسانات شدید میشود. فرض کنید قیمت یک ارز دیجیتال به دلیل انتشار یک خبر مهم اقتصادی در عرض چند دقیقه سقوط کند. حالا روش TWAP به دلیل ماهیت میانگینگیری خود، همچنان قیمتهای بالاتر گذشته را نشان میدهد. این تاخیر در بهروزرسانی باعث میشود قرارداد هوشمند بر اساس قیمتهای قدیمی و منسوخ شده تصمیمگیری کند که همین موضوع میتواند باعث ضرر کاربران یا ایجاد فرصتهای سوءاستفادهی جدید شود.
اوراکلهای قیمت خارجی، راهکاری برای انتقال امن دادههای دنیای واقعی به بلاک چین
با توجه به محدودیتهای روش قبلی، دنیای بلاک چین به یک راهکار اساسیتر و همهجانبه نیاز داشت. اینگونه بود که اوراکلها (Oracles) یا شبکهها و پلهای ارتباطی امنی که اطلاعات دنیای واقعی را تایید کرده و به قراردادهای هوشمند منتقل میکنند، وارد میدان شدند.
همانطور که قبلا اشاره کردیم، قراردادهای هوشمند در محیط بستهی بلاک چین زندگی میکنند و چشم و گوشی برای دیدن قیمتهای بیرون ندارند. اوراکلهای قیمت مانند خبرنگاران معتمد و سختگیری هستند که قیمتها را از دهها صرافی مختلف در سراسر دنیا جمعآوری میکنند. آنها دادههای مشکوک یا بسیار متفاوت را حذف کرده و در نهایت یک قیمت دقیق، امن و تایید شده را به قرارداد هوشمند گزارش میدهند.
وقتی یک پلتفرم دیفای به جای تکیه بر یک استخر نقدینگی کوچک، از یک شبکهی اوراکل قدرتمند استفاده کند، دیگر هکرها نمیتوانند با دستکاری یک صرافی خاص، کل سیستم را فریب دهند. زیرا اوراکل بلافاصله متوجه میشود که قیمت در آن صرافی با بقیهی بازار همخوانی ندارد و به سادگی آن دادهی نامعتبر را نادیده میگیرد. این روش در حال حاضر یکی از مطمئنترین راهکارها برای کشف قیمت در دنیای رمزارزها به شمار میرود.
نقش اوراکلها در تامین امنیت شبکههای دیفای
اگر قراردادهای هوشمند را مانند رایانههایی فوقالعاده باهوش اما محبوس در یک اتاق بدون پنجره و اینترنت در نظر بگیریم، اوراکلها همان پنجرههایی هستند که به این رایانهها اجازه میدهند دنیای بیرون را تماشا کنند. در دنیای بازارهای مالی غیرمتمرکز، امنیت و بقای یک پروژه به این بستگی دارد که پنجرهی اطلاعاتی آن چقدر شفاف، ضدضربه و غیرقابل نفوذ باشد. اوراکلها با تزریق مداوم و امن دادههای مالی، اولین خط دفاعی پلتفرمها در برابر فریب و دستکاری قیمت محسوب میشوند.
شبکه چین لینک و فیدهای قیمت غیرمتمرکز
در حال حاضر، معروفترین و معتبرترین نگهبان داده در دنیای کریپتو، شبکهی چین لینک است. این شبکه از ابزاری به نام فیدهای قیمت (Price Feeds) یا کانالهای انتقال مداوم و خودکار دادههای قیمتی بهروز به بلاک چین استفاده میکند.
چین لینک برای حل مشکل قیمتگذاری، از سازوکاری جمعی بهره میبرد. به جای اینکه فقط یک کامپیوتر قیمت را گزارش دهد، چین لینک تیمی از اپراتورهای مستقل و معتمد را مامور میکند تا قیمت یک دارایی را از دهها صرافی بزرگ و ارائهدهندهی داده در سراسر دنیا جمعآوری کنند. سپس این دادهها تجمیع شده و میانگین معتبر آنها روی بلاک چین ثبت میشود.
برای درک بهتر، یک دادگاه را تصور کنید که در آن به جای اتکا به حرف یک شاهد، به اظهارات دهها شاهد مستقل و بیطرف گوش داده میشود. اگر یک هکر یکی از صرافیها را دستکاری کند، گرههای شبکه چین لینک متوجه این اختلاف فاحش میشوند و آن قیمت نامعتبر را از محاسبات نهایی خط میزنند.
بهترین روشها برای ادغام امن دادههای قیمتی در قراردادهای هوشمند
تنها استفاده از یک اوراکل معتبر کافی نیست؛ برنامهنویسان باید این دادهها را به شکل ایمن به قراردادهای خود متصل کنند. در صورت رعایت نکردن اصول مهندسی، حتی دادههای درست هم میتوانند زمینه را برای سوءاستفاده باز کنند. مهمترین استانداردهای ادغام قیمت شامل موارد زیر است:
- بررسی دادههای کهنه و قدیمی (Staleness Checks): قرارداد هوشمند باید همیشه زمان ثبت قیمت را بررسی کند. اگر به دلیل شلوغی شبکه یا هر نقص فنی، قیمت برای چند ساعت بهروزرسانی نشده باشد، سیستم باید به جای استفاده از قیمت قدیمی، تراکنشهای حساس را به صورت خودکار متوقف کند.
- استفاده از سیستم قطعکننده اضطراری (Circuit Breaker): مانند جعبه فیوز خانه که در صورت نوسان شدید برق قطع میشود، قرارداد هوشمند نیز باید بتواند در زمان شوکهای شدید و غیرمنطقی قیمت، فعالیتهای واریز و برداشت را موقتا متوقف کند تا مورد سرقت واقع نشود.
- طراحی اوراکل پشتیبان (Fallback Oracle): تیمهای توسعهدهنده هرگز نباید تمام سیستم را به یک خط داده وصل کنند. داشتن یک منبع ثانویه و معتبر به سیستم اجازه میدهد تا در صورت بروز مشکل برای اوراکل اول، بلافاصله به منبع دوم سوئیچ کند.
- بررسی کف و سقف قیمت (Min/Max Answers): برخی اوراکلها دارای محدودههای از پیش تعیینشده برای گزارش قیمت هستند. برنامهنویسان باید کدهای خود را طوری بنویسند که اگر قیمت یک توکن به سمت صفر سقوط کرد، قرارداد بر اساس آخرین سقف یا کف منجمد نشود و واقعیت بازار را درست پردازش کند.
مقایسه اوراکلهای متمرکز و غیرمتمرکز در جلوگیری از خطای قیمتگذاری
اوراکلها به طور کلی به دو دستهی متمرکز و غیرمتمرکز تقسیم میشوند و تفاوت میان این دو، تفاوت میان امنیت بالا و آسیبپذیری بحرانی است:
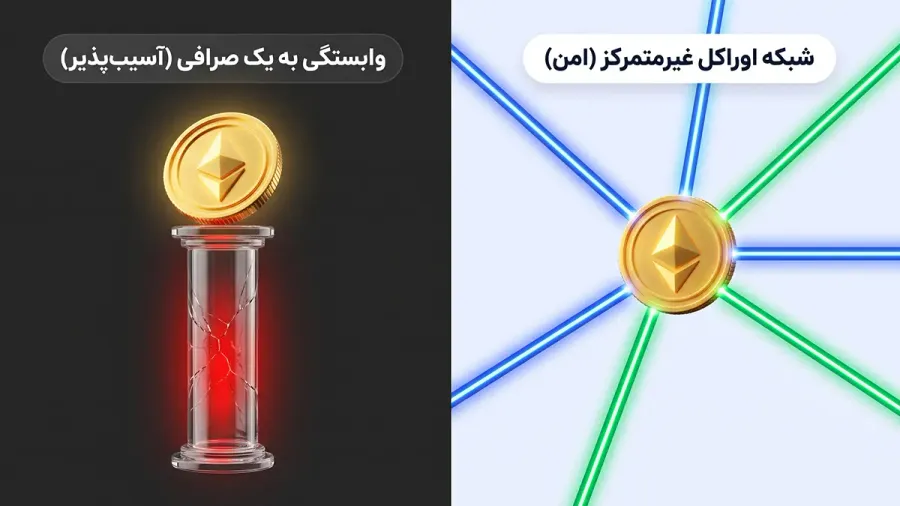
- اوراکلهای متمرکز: در این مدل، دادههای قیمتی تنها توسط یک سرور، یک شرکت یا یک فرد جمعآوری و به بلاک چین فرستاده میشود. این روش شاید بسیار سریع و کمهزینه باشد، اما معضل بزرگی به نام نقطهی شکست واحد (Single Point of Failure) ایجاد میکند، که به بخشی از یک سامانه اشاره دارد که در صورت خرابی یا دستکاری، کل سیستم را زمینگیر میکند. اگر سرور آن شرکت هک شود یا مدیران آن تصمیم به خرابکاری بگیرند، تمام قراردادهای هوشمندی که به آن وابستهاند از بین خواهند رفت.
- اوراکلهای غیرمتمرکز: در طرف مقابل، شبکههایی مانند چین لینک قرار دارند که صدها نود مستقل در آنها فعال هستند. این مدل هزینهی پیادهسازی و کارمزد بالاتری دارد، اما دستکاری آن عملا غیرممکن است؛ زیرا هکر برای تغییر قیمت باید کنترل تعداد زیادی سرور مجزا در سراسر جهان را به طور همزمان در دست بگیرد.
به همین دلیل، در تمامی پروژههای بزرگ و امن دیفای، اوراکلهای غیرمتمرکز به عنوان استاندارد طلایی کشف قیمت شناخته میشوند و سپری پولادین در برابر حملات دستکاری قیمت به شمار میآیند.
مروری بر نمونههای واقعی حملات دستکاری قیمت
تئوریها و مفاهیم فنی همیشه روی کاغذ جذاب و منطقی به نظر میرسند، اما برای درک عمق فاجعهای که یک هکر میتواند در دنیای رمزارزها رقم بزند، باید به سراغ تاریخچهی واقعی بازار برویم. بررسی پروندهی هکهای بزرگ به ما نشان میدهد که چگونه یک خطای کوچک در کدهای برنامهنویسی یا انتخاب یک منبع قیمتی اشتباه، میتواند به قیمت از دست رفتن میلیونها دلار از سرمایهی کاربران تمام شود.
بررسی یکی از بزرگترین هکهای مبتنی بر دستکاری قیمت در تاریخ دیفای
یکی از معروفترین و دردناکترین نمونههای دستکاری قیمت در تاریخ دیفای، هک پلتفرم منگو مارکتس (Mango Markets) در اواخر سال 2022 است. این حمله یک کلاس درس تمامعیار از نحوهی فریب خوردن قراردادهای هوشمند بود.
هکر در این ماجرا، با یک نقشهی حسابشده و با استفاده از سرمایهی اولیه، شروع به خرید حجم عظیمی از توکن اختصاصی این پلتفرم (یعنی توکن MNGO) در یک بازار خلوت کرد. از آنجایی که این بازار عمق زیادی نداشت، خریدهای سنگین هکر باعث شد قیمت توکن MNGO در عرض چند دقیقه تا هزار درصد افزایش پیدا کند و به شکل مصنوعی سر به فلک بکشد.
در این مرحله، فاجعهی اصلی رخ داد؛ قرارداد هوشمند پلتفرم منگو مارکتس که قیمتها را از همان بازار دستکاریشده میخواند، فریب خورد. سیستم تصور کرد توکنهای MNGO که هکر در حساب خود دارد و آنها را به عنوان وثیقه ثبت کرده است، حالا صدها میلیون دلار ارزش دارند! هکر با استفاده از این ارزش جعلی و نجومی، تمام داراییهای باارزش پلتفرم مانند بیت کوین و استیبلکوینها را به عنوان وام دریافت کرد و از سیستم خارج شد. لحظاتی بعد، حباب قیمت شکست و پلتفرم ماند و خزانهای خالی که در ازای آن، تنها توکنهای بیارزش به جا مانده بود.
درسهای امنیتی که توسعهدهندگان از این حملات آموختند
هکهایی مانند منگو مارکتس یا نمونههای مشابه آن، زنگ خطری جدی برای توسعهدهندگان دنیای دیفای بودند. پس از این اتفاقات تلخ، مهندسان بلاک چین درسهای بسیار مهمی گرفتند تا از تکرار چنین فجایعی جلوگیری کنند:
- دوری از توکنهایی با نقدینگی پایین: یکی از بزرگترین اشتباهات، قبول کردن توکنهایی با نقدینگی پایین (Low Liquidity) یا ارزی با کمبود سرمایه و خریدار در بازار، به عنوان وثیقه است. دستکاری قیمت ارزی که خریدار و فروشندهی کمی دارد بسیار آسان است. توسعهدهندگان آموختند که پلتفرمهای وامدهی فقط باید ارزهای بزرگ و قدرتمند (مثل اتریوم و بیت کوین) را به عنوان وثیقهی معتبر بپذیرند.
- پایان اتکا به یک منبع قیمتگذاری: این حملات ثابت کرد که تکیه بر تابلوی قیمت یک صرافی واحد، مانند راه رفتن روی لبهی پرتگاه است. پروژههای امن دیفای آموختند که حتما باید از شبکههای اوراکل غیرمتمرکز استفاده کنند تا قیمت یک دارایی از دهها منبع مختلف جمعآوری و صحتسنجی شود.
- تعیین محدودیت و سقف برای وامها: درس دیگر این بود که نباید به کاربران اجازه داد تا تمام موجودی یک پلتفرم را یکجا وام بگیرند. برنامهنویسان امروزه محدودیتهایی را در کدها اعمال میکنند تا حتی اگر قیمت یک وثیقه به شکل عجیبی بالا رفت، شخص نتواند بیش از یک سقف مشخص، سرمایهی اصلی سیستم را خارج کند.
- استفاده از سیستمهای مانیتورینگ لحظهای: توسعهدهندگان متوجه شدند که باید رباتهای نگهبانی طراحی کنند تا تغییرات غیرعادی و ناگهانی قیمت را در کسری از ثانیه تشخیص دهند و در صورت مشاهدهی رفتارهای مشکوک، تراکنشهای حساس را موقتا مسدود کنند.
در نهایت با توجه به مواردی که بررسی کردیم، توسعهدهندگان دیفای آموختند که برای جلوگیری از سرقتهای مبتنی بر دستکاری قیمت، باید وثیقهگذاری توکنهای کمنقدینگی را متوقف کنند، به جای یک منبع واحد به اوراکلهای غیرمتمرکز متکی شوند و با اعمال سقف وام و رباتهای مانیتورینگ لحظهای، جلوی تخلیه ناگهانی خزانهها را بگیرند.
سوالات متداول
یادگیری کریپتو از صفر
دانشنامه و مقالات آموزشی کیف پول من، رایگان


